Top10VPN은 편집 독립성을 지킵니다. 저희 링크를 통해 VPN을 구매하면 저희 활동에 도움이 됩니다.
VPN의 4가지 주요 유형


개요
VPN에는 4가지 주요 유형이 있습니다. 개인용 VPN(트래픽을 암호화하여 IP 주소를 가리고 제한 우회), 원격 접속 VPN(원격으로 사설 네트워크에 연결), 모바일 VPN(네트워크 변경 시 연결 유지), 사이트 간 VPN(별개의 네트워크 결합)입니다.

VPN을 써본 적이 있더라도, 다양한 유형의 VPN(가상 사설망)을 이해하기는 헷갈릴 수 있습니다.
일관되지 않은 용어도 도움이 안 되고, VPN 유형을 프로토콜(WireGuard, OpenVPN 등)이나 구성(더블 VPN 등)과 혼동하기 쉽습니다.
이런 혼란을 정리하기 위해, 저는 전 세계에서 기업용 VPN을 구축해온 수십 년의 경험과 Top10VPN에서 감독한 수천 건의 개인용 VPN 서비스 테스트를 바탕으로 다양한 VPN 유형에 대한 총정리 가이드를 만들었습니다.
핵심은, 데이터를 비공개로 지키기 위해 모든 VPN이 인터넷 위에 암호화된 터널을 만든다는 것입니다. VPN에는 4가지 유형이 있고, 그 차이는 이 터널을 어떻게 쓰느냐에 달려 있습니다.
VPN 기술은 최근의 포스트 양자 암호화와 새로운 검열 저항 프로토콜처럼 끊임없이 진화하지만, 이 4가지 핵심 유형은 변하지 않았습니다.
어떤 유형이 나에게 맞는지 확실하지 않다면, 아래 차트를 참고하여 결정에 도움을 받으세요.
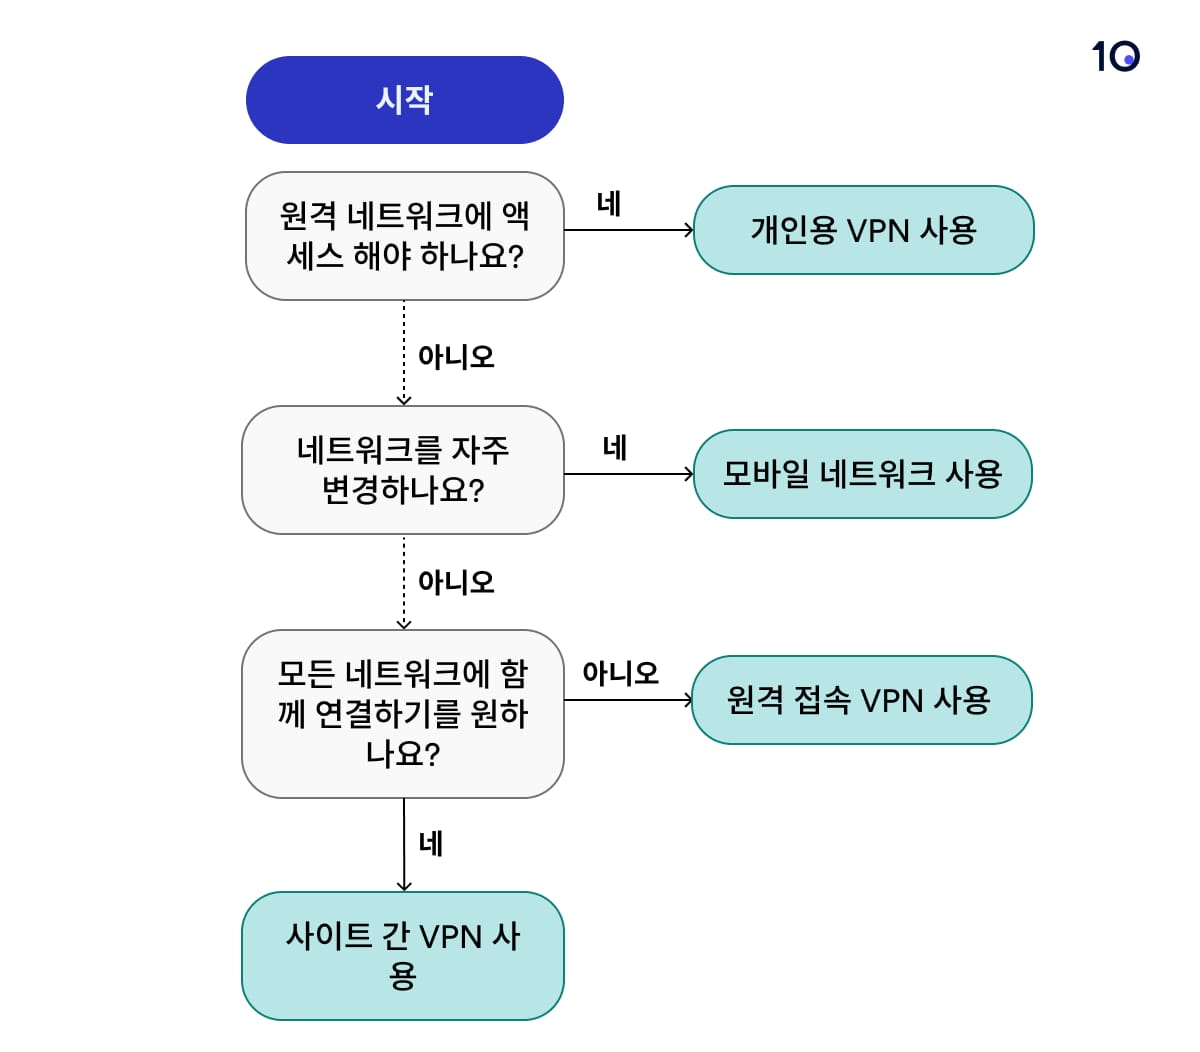
내게 필요한 VPN 유형을 알아보는 차트.
저희는 완전히 독립적으로 운영되며 2016년부터 VPN을 리뷰해 왔습니다. 저희 조언은 자체 테스트 결과에 근거하며 금전적 이해관계의 영향을 받지 않습니다. 저희가 누구인지, 그리고 VPN을 어떻게 테스트하는지 알아보세요.
🔄 2026년 7월 업데이트
포스트 양자 프로토콜 지원 현황과 최신 난독화 프로토콜(NordWhisper, Proton 스텔스, Mullvad QUIC)에 대한 정보를 추가했습니다. 원격 접속 섹션도 기존 VPN에서 ZTNA와 SASE로 옮겨가는 업계의 변화를 다루도록 확장했습니다.
다양한 VPN 유형
다음 표는 4가지 주요 VPN 유형을 서로 비교한 것입니다.
| 개인용 VPN | 원격 접속 VPN | 모바일 VPN | 사이트 간 VPN | |
|---|---|---|---|---|
| 연결 방식 | 원격 서버를 통해 사용자를 인터넷에 연결 | 사용자를 사설 네트워크에 연결 | 사용자를 사설 네트워크에 연결 | 네트워크를 다른 네트워크에 연결 |
| 네트워크 변경 시 유지 여부 | 아니요 – 다시 연결해야 함 | 아니요 – 다시 연결해야 함 | 예 – 세션 유지됨 | 해당 없음 – 고정 연결 |
| 소프트웨어 필요 여부 | 필요 | 필요 / 운영체제 구성 변경 | 필요 / 운영체제 구성 변경 | 최종 사용자는 필요 없음 |
| 주요 사용 목적 | 개인정보 보호 및 지역 제한 우회 | 다른 위치에서 사설 네트워크에 연결 | 불안정한 인터넷 연결로 원격 사설 네트워크 접속 | 여러 네트워크를 서로 연결 |
아래에서 각 VPN 유형의 작동 방식과 용도를 더 자세히 설명하겠습니다.
1. 개인용 VPN
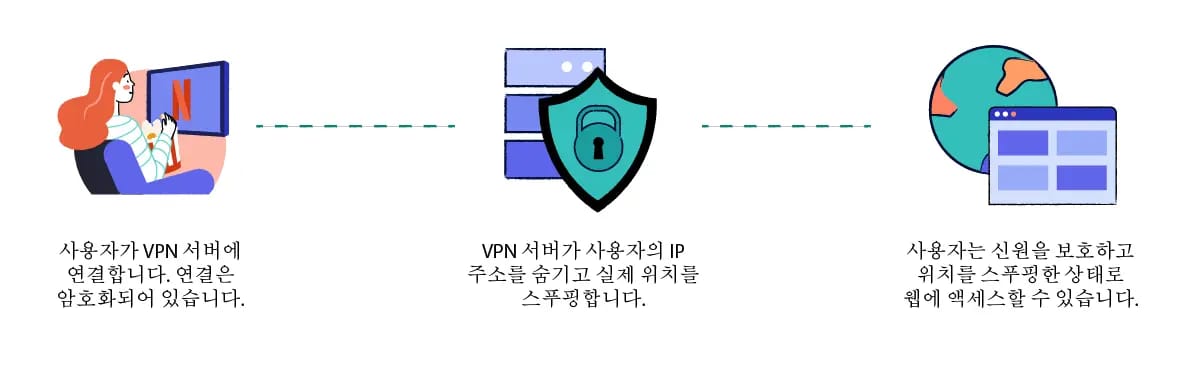
개인용 VPN이란?
개인용 VPN 서비스는 세계 어디에든 있을 수 있는 원격 VPN 서버에 연결해줍니다.
이 VPN 서버는 내 기기와 접속하려는 온라인 서비스 사이에서 중개자 역할을 합니다.
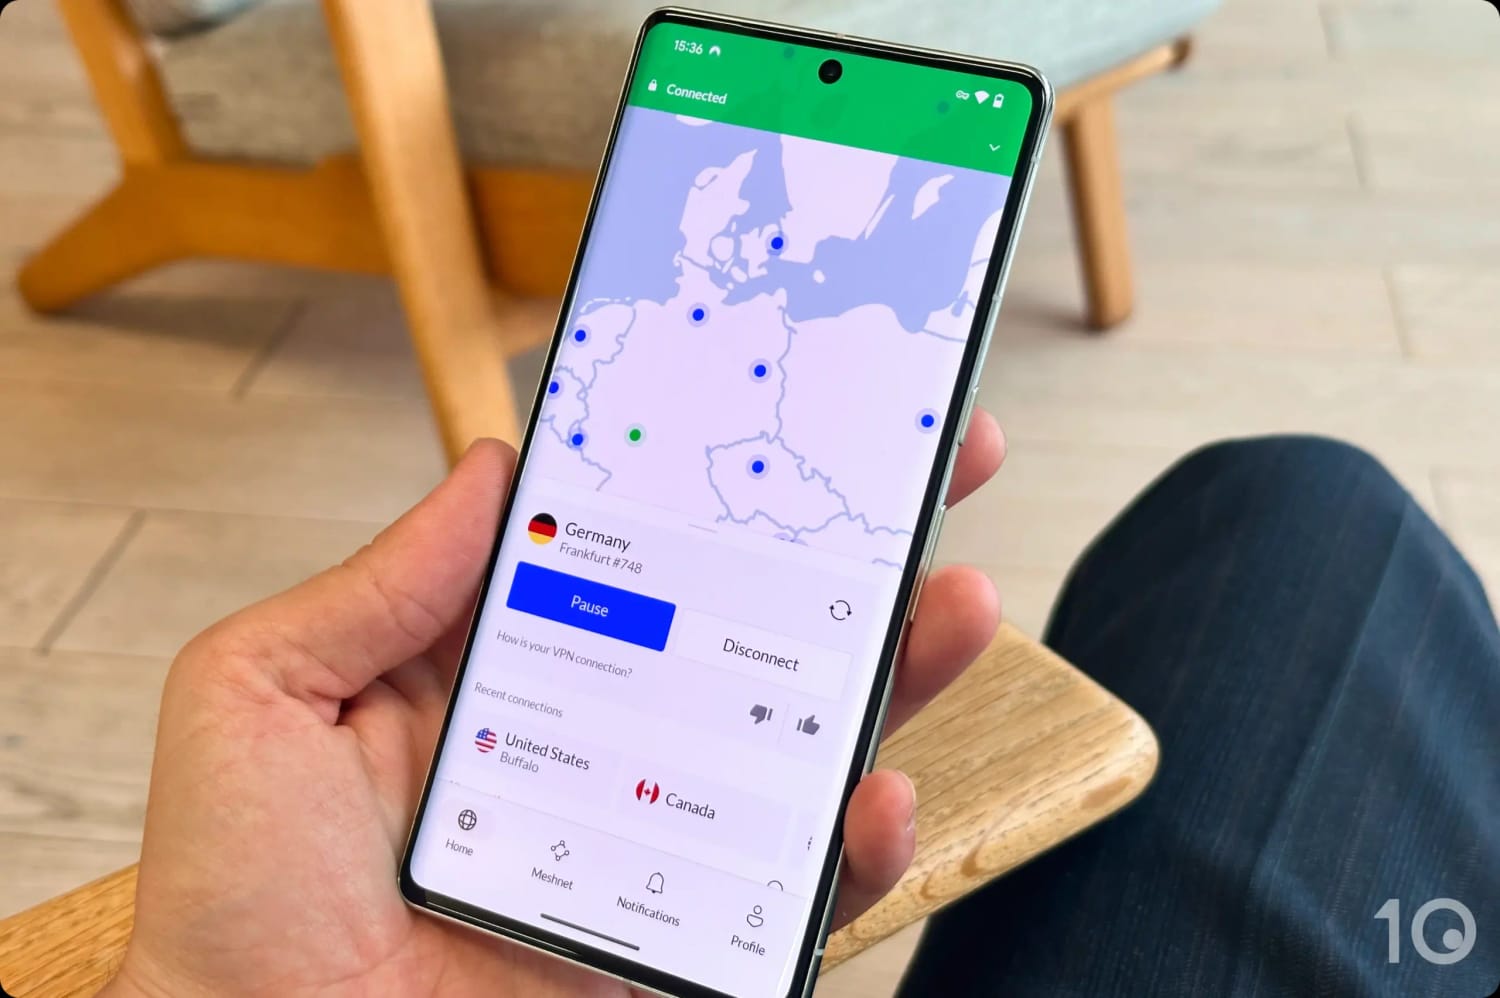
저는 개인용 VPN 서비스로 독일의 VPN 서버에 연결했습니다.
‘소비자용’ 또는 ‘상용’ VPN이라고도 하는 개인용 VPN은 연결을 암호화하고, 온라인에서 신원을 숨기며, 지리적 위치를 속일 수 있게 해줍니다.
개인용 VPN은 사설 네트워크에 접근하게 해주지 않는다는 점에서 원격 접속 VPN과 다릅니다.
대신 개인용 VPN은 보통 데이터 센터에 있는 서버로의 암호화된 연결을 통해 공용 인터넷에 접근하게 해주는 방식으로 작동합니다.
제가 팀과 함께 VPN 리뷰, 추천, 가이드에서 다루는 VPN이 바로 개인용 VPN입니다.
가장 흔한 개인용 VPN은 ExpressVPN, NordVPN, Private Internet Access 같은 업체의 구독 서비스나 Windscribe, Proton VPN 같은 무료 서비스입니다.
원격 접속 VPN처럼 개인용 VPN을 직접 구축하는 것도 가능하지만, 흔한 경우는 아닙니다.
개인용 VPN 용도
개인용 VPN을 쓰는 이유는 여러 가지입니다. 가장 흔한 용도는 다음과 같습니다.
- 지역 제한 콘텐츠 차단 해제: 개인용 VPN으로 다른 지역의 영화와 TV 프로그램을 스트리밍할 수 있습니다. 예를 들어 미국 VPN 서버에 연결하면 세계 어디서든 미국 넷플릭스의 방대한 콘텐츠 라이브러리에 접근할 수 있습니다.
- 검열 우회: 개인용 VPN은 온라인 검열이 엄격한 국가에서 인터넷 제한을 넘는 데 도움이 됩니다. 다른 국가의 VPN 서버에 연결하면 차단된 콘텐츠에 접근할 수 있을 뿐 아니라, 정부 감시로부터 브라우징 활동도 보호됩니다.
- 인터넷 개인정보 보호 및 성능 개선: 개인용 VPN은 인터넷 서비스 제공업체(ISP), 정부, 해커 등 누구도 온라인 활동을 모니터링하지 못하게 막습니다. 개인정보를 지킬 뿐 아니라, 스트리밍이나 게임 같은 고대역폭 활동 중에 ISP가 연결 속도를 제한하는 것도 막을 수 있습니다.
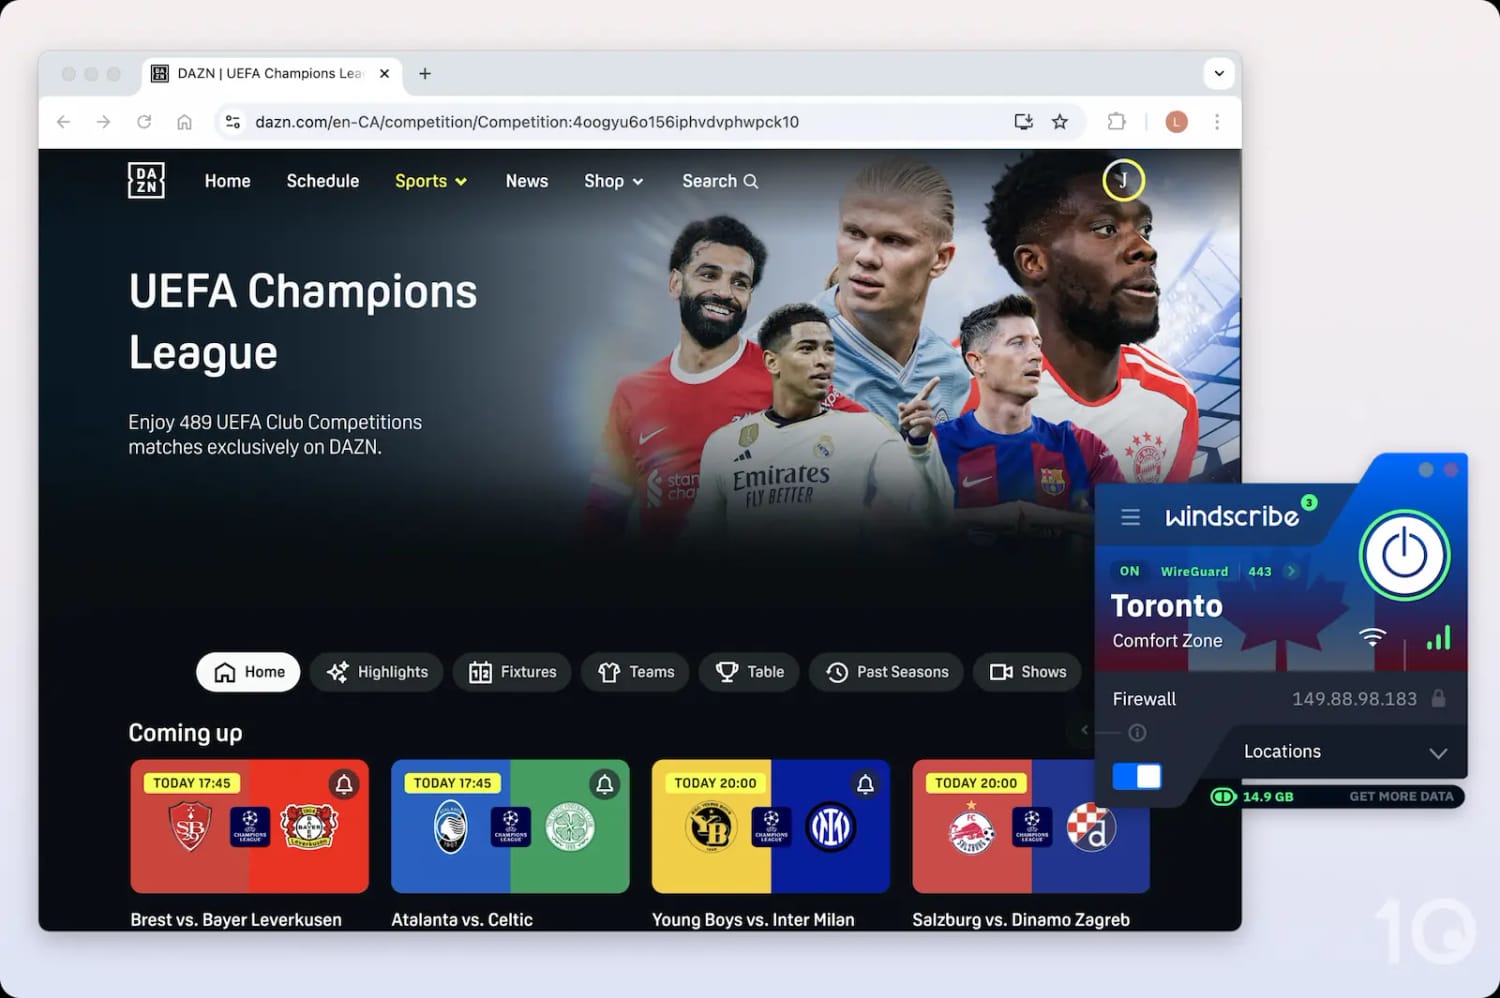
개인용 VPN으로 어디서든 지역 차단 콘텐츠를 우회할 수 있습니다.
개인용 VPN 작동 방식

VPN 서비스가 웹 트래픽을 암호화하고 우회시키는 방식을 설명하는 다이어그램.
상용 개인용 VPN은 무료든 유료든 같은 방식으로 작동합니다. 업체의 앱을 기기에 설치하기만 하면 됩니다.
서버망은 업체가 관리하며, 보통 전 세계 여러 위치에 물리적으로, 가상으로, 또는 둘 다에 걸쳐 있습니다.
자체 관리형, 즉 “직접 구축하는” 개인용 VPN은 형태가 다양하고, 원격 접속 VPN처럼 직접 서버를 띄워야 합니다.
다만 다른 국가에서 가상 사설 서버(VPS)를 임대하지 않는 한, 이 유형은 상용 VPN 서비스처럼 위치를 속이지는 못합니다.
그렇긴 해도 일부 직접 구축 방식은 원격 접속 VPN과 개인용 VPN을 한 번에 얻게 해줍니다.
서비스 업체의 개인용 VPN은 다음과 같이 작동합니다.
- VPN 서비스 업체의 소프트웨어를 기기에 설치합니다.
개인용 VPN 앱은 스마트폰, 스트리밍 기기, 게임 콘솔을 포함한 온갖 기기에서 쓸 수 있습니다.
또는 라우터에 VPN 소프트웨어를 설치해 연결된 모든 기기를 보호할 수도 있습니다.
설정 과정은 보통 한 번의 로그인이나 활성화 코드면 끝납니다.
- VPN 업체 네트워크의 서버에 연결합니다.
개인용 VPN은 아주 간단합니다. 연결을 탭하기만 하면 클라이언트와 서버 사이에서 인증이 자동으로 이뤄집니다.
터널은 원격 접속 VPN과 같은 방식으로 만들어집니다.
개인용 VPN은 고를 수 있는 서버망이 큰 편입니다. 개인정보 보호만 원한다면 가장 빠른 속도를 위해 근거리 서버에 연결하세요.
스트리밍 콘텐츠를 차단 해제하려면 그 콘텐츠가 제공되는 국가의 서버를 고르세요.
- 평소처럼 인터넷을 이용합니다.
연결된 동안 모든 인터넷 트래픽은 선택한 원격 서버를 거칩니다.
연결은 암호화되고, IP 주소는 VPN 서버의 것으로 대체되며, 다른 국가의 지역 차단 콘텐츠에 접근할 수 있습니다.
전문가 팁: 알맞은 VPN 프로토콜을 고르는 게 중요합니다. 저는 대부분의 상황에 WireGuard를 권합니다. 빠르고, 안전하며, 오픈소스니까요.
주요 앱들은 이제 핸드셰이크도 포스트 양자 암호화로 보호합니다. 어디가 도입했는지는 포스트 양자 암호화 섹션을 보세요.
개인용 VPN 예시
저희 팀은 2016년부터 수백 개의 무료·유료 개인용 VPN을 테스트해왔습니다. 현재 최고 평점 VPN 3곳은 ExpressVPN, NordVPN, Surfshark입니다.
참고: 개인용 VPN은 보통 구독 방식으로 판매되며, 1년 이상을 선결제하면 할인을 받을 수 있습니다. 소수이지만 안전하게 쓸 수 있는 무료 VPN도 있습니다.
2. 원격 접속 VPN
원격 접속 VPN이란?
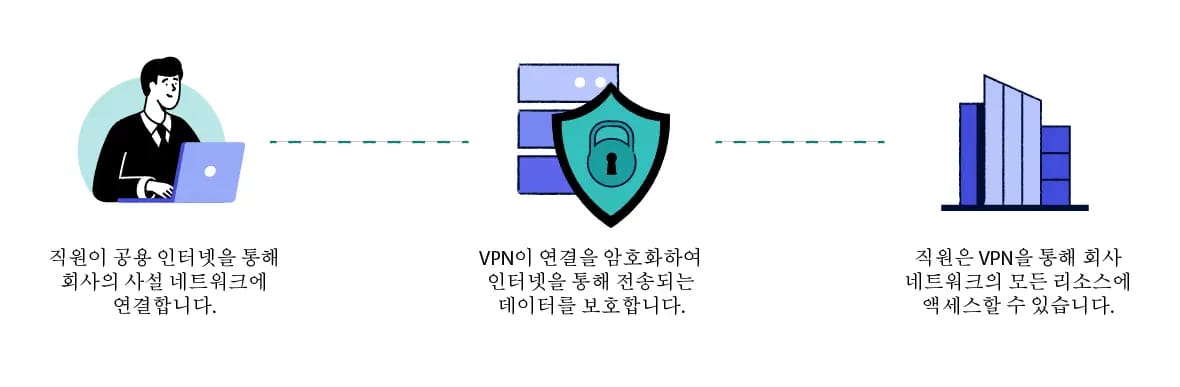
원격 접속 VPN은 클라이언트 기반 VPN 또는 클라이언트-서버 VPN이라고도 하며, 인터넷을 통해 다른 위치에서 홈 네트워크나 회사 사무실 네트워크 같은 사설 네트워크에 안전하게 연결할 수 있게 해줍니다.
기기에 설치하면 원격 접속 VPN 클라이언트가 내 기기와 접속하려는 사설 네트워크 사이에 암호화된 터널을 만듭니다.
한쪽 끝에는 Fortinet, Palo Alto, Cisco 같은 대형 테크 기업이 대기업을 겨냥한 정교하고 값비싼 소프트웨어 솔루션을 제공합니다.
다른 쪽 끝에서는, 적절한 하드웨어만 있다면 자체 VPN 서버를 무료로 직접 구축하는 것도 얼마든지 가능합니다.
제가 구축해본 것 중 Tailscale이 원격 접속 VPN을 만드는 단연 가장 쉬운 방법이었고, 개인 용도로는 무료입니다. WireGuard 위에 만들어져 모든 기기에 걸친 메시 네트워크를 구성하므로, 기기들이 같은 사설 네트워크에 있는 것처럼 서로 접근할 수 있습니다. 어떤 기기든 출구 노드로 지정해 인터넷으로 나가는 모든 트래픽을 그 기기로 우회시킬 수도 있습니다.
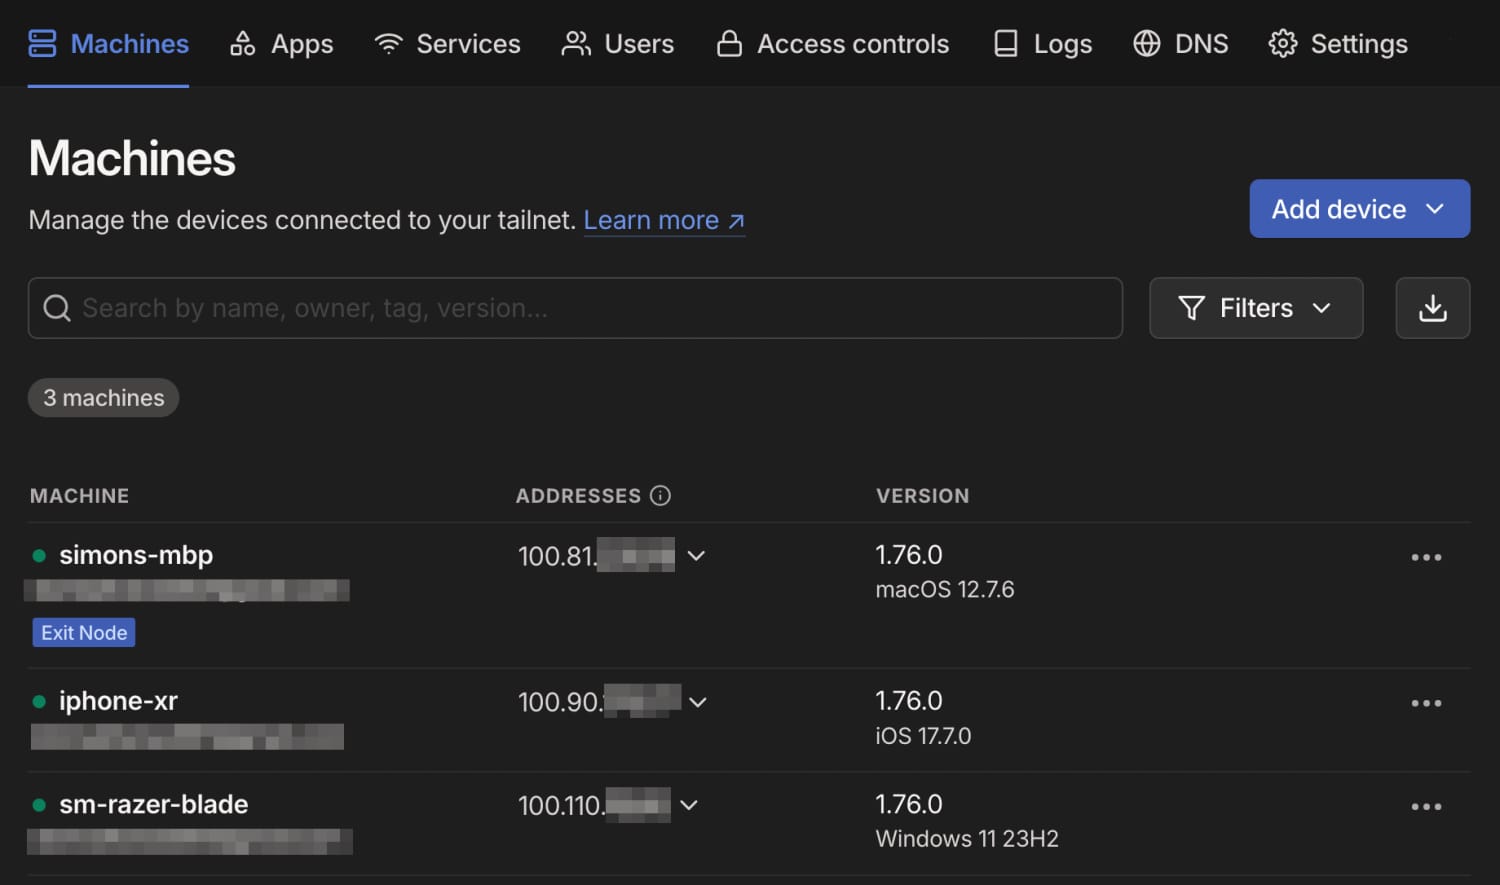
저희 테스트 기기 연결 상태를 보여주는 Tailscale의 브라우저 기반 관리자 페이지.
저는 이게 마음에 들어서 어머니 댁의 Raspberry Pi에 설치해두고 어머니의 네트워크와 기기 문제를 원격으로 고쳐드립니다. 예전엔 전화로 힘겹게 지원하던 일이 이제는 빠르고 간단한 작업이 됐습니다.
원격 접속 VPN 용도
원격 접속 VPN은 여러 방식으로 쓸 수 있습니다. 예를 들면 다음과 같습니다.
- 출장 중일 때: 원격 접속 VPN으로 호텔 와이파이에서도 회사 네트워크에 안전하게 연결할 수 있습니다. 평소 쓰던 파일과 소프트웨어에 전부 접근할 수 있을 뿐 아니라, 공용 네트워크의 보안 위협으로부터 데이터도 보호됩니다.
- 재택근무를 할 때: 이 유형의 VPN은 IP 주소로 잠겨 있는 민감한 회사 시스템에 안전한 접근을 제공합니다. 컴퓨터가 마치 회사 네트워크에 있는 것처럼 작동하고, 공용 인터넷을 오가는 모든 데이터는 암호화됩니다.
- 개인 파일에 접근할 때: 원격 접속 VPN이 있으면 어디서든 홈 네트워크에 연결된 어떤 기기의 파일에도 직접 접근할 수 있습니다. 데스크톱 PC에 저장한 사진이든, 홈 미디어 서버의 음악·영화 파일이든 말입니다.
- 네트워크 기기에 안전하게 접근할 때: 파일뿐 아니라, 이 유형의 VPN은 감시 카메라나 스마트 홈 시스템처럼 인터넷에 노출되면 공격에 취약한 네트워크의 IoT 기기를 집을 비운 동안에도 안전하게 제어하고 모니터링할 수 있게 해줍니다.
전문가 팁: 원격 접속 VPN도 아주 유용하지만, 원격으로 파일에 접근하는 게 전부라면 클라우드 저장소가 더 간단한 대안일 수 있습니다. 클라우드 저장소(드롭박스나 구글 드라이브 등)는 암호화된 브라우저 연결로 데이터를 보호하고, VPN보다 설정이 훨씬 쉽습니다.
원격 접속 VPN 작동 방식
원격 접속 VPN은 정확히 다음과 같이 작동합니다.
- 인증: VPN 연결을 시도하면 서버가 먼저 본인이 맞는지 확인합니다. 인증 방식은 다음과 같습니다.
- 사용자 이름과 비밀번호
- 자동 인증을 위한 디지털 인증서
- 시간 기반 일회용 비밀번호(TOTP), 하드웨어 보안 키(FIDO2/U2F), 지문·얼굴 인식 같은 생체 인식 데이터를 조합한 다중 인증(MFA)
- 싱글 사인온(SSO)
- 터널 생성: 인증이 끝나면 VPN 클라이언트와 서버가 협상해 암호화된 터널을 설정합니다. 정확한 단계는 사용하는 VPN 프로토콜에 따라 다르지만, 보통 다음을 포함합니다.
- 암호화 키 공유
- 암호화 표준 합의
- 가상 네트워크 인터페이스 설정
- IP 할당: 사설 네트워크가 가상 IP 주소를 할당합니다.
- 원격 접속: 이제 VPN 서버를 통해 사설 네트워크의 허용된 리소스에 접근할 수 있습니다. 같은 건물에 앉아 있는 것과 다름없이요.
원격 접속 VPN을 쓰려면 보통 기기에 클라이언트 소프트웨어를 설치하거나, 운영체제가 VPN에 연결되도록 구성합니다. 연결의 네트워크 쪽 끝에는 VPN 서버도 있어야 합니다.
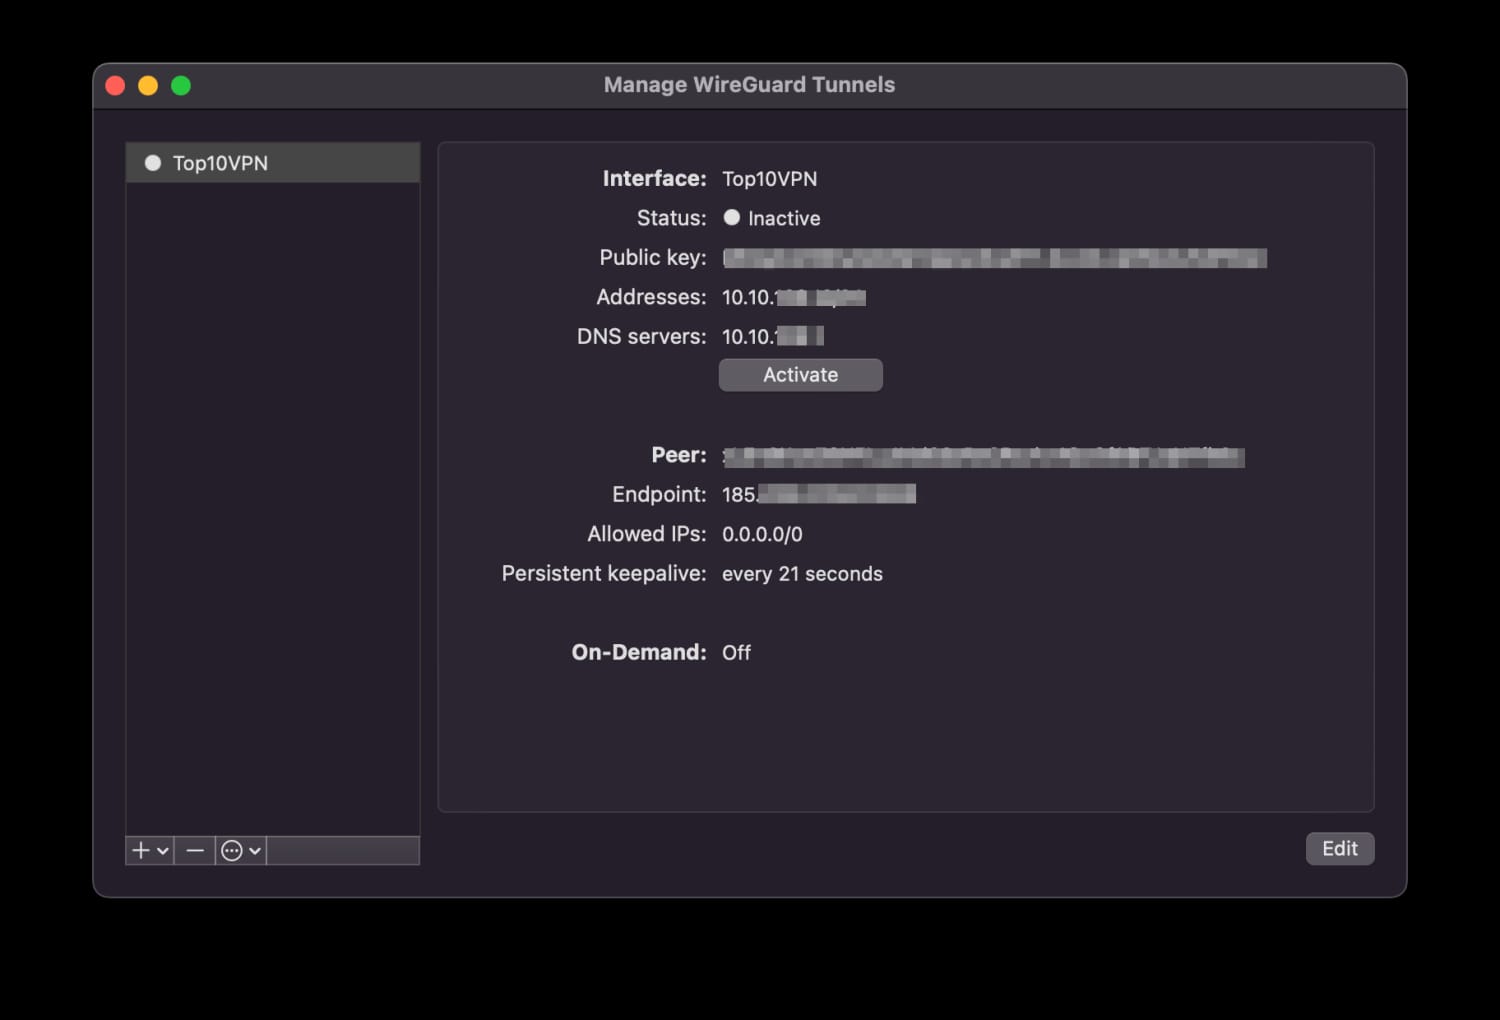
맥OS의 WireGuard 터널 관리 인터페이스.
기기와 사용자는 필요한 만큼 얼마든지 연결할 수 있습니다.
그 사이의 연결은 클라이언트 소프트웨어와 VPN 서버가 처리합니다.
원격 접속 VPN에는 여러 버전이 있지만, 근본적으로 선택지는 둘입니다. 서비스에 돈을 내거나, 직접 관리하는 것입니다.
직접 구축하는 쪽이라면, 결국 사설 네트워크의 게이트웨이 역할을 하는 VPN 서버를 어떻게 설정하느냐의 문제입니다. 인기 있는 옵션은 다음과 같습니다.
- WireGuard나 OpenVPN을 돌리는 상시 가동 PC, 서버, 또는 Raspberry Pi류 기기
- WireGuard나 OpenVPN을 설치한 펌웨어 교체 라우터
- PC, 모바일 기기, 또는 Raspberry Pi의 Tailscale
관리형 서비스에 돈을 내는 쪽이라면, 원격 접속 VPN의 주요 유형은 다음과 같습니다.
- 클라이언트-사이트 VPN
- 클라우드 VPN
- SSL VPN 포털
- SSL VPN 터널
- NordVPN의 메쉬넷 기능
기존 원격 접속 VPN에서 벗어나는 흐름
기업용 원격 접속을 구축할 계획이라면, 결정하기 전에 알아둘 게 있습니다. 전통적인 기업 VPN은 빠르게 인기를 잃고 있습니다. 한때 원격 근무자를 연결하는 기본 수단이던 VPN이 이제는 기업 네트워크에서 가장 많이 공격받는 부분 중 하나가 됐습니다.
2025년 Verizon 데이터 침해 조사 보고서가 이를 뒷받침합니다. 소프트웨어 취약점에서 시작된 침해 사고의 22%가 엣지 기기와 VPN에서 비롯됐는데, 전년의 3%에서 크게 늘어난 수치입니다. 7배가 넘는 급증입니다.
더 나쁜 건, 그 결함 중 54%만 완전히 패치됐고, 수정까지 걸린 기간의 중앙값은 32일이었다는 점입니다.
문제는 사라지지 않고 있습니다. Zscaler의 ThreatLabz 2025 VPN 위험 보고서에 따르면 VPN 취약점은 2020년부터 2025년 사이 80% 넘게 늘었고, 그중 약 60%가 높음 또는 심각 등급이었습니다.
기업들이 옮겨가는 게 놀랍지 않습니다. Gartner는 신규 원격 접속 구축의 최소 70%가 VPN 대신 주로 제로 트러스트 네트워크 접근(ZTNA)으로 제공될 것이라고 전망했는데, 2021년에는 10% 미만이었습니다.
Zscaler 자체 조사에서는 조직의 65%가 1년 안에 VPN을 교체할 계획이었고, 81%가 제로 트러스트 아키텍처로 이동 중이었습니다.
그럼 이 대안들은 뭐가 다를까요? 네트워크 전체에 들여보내는 대신, ZTNA, 소프트웨어 정의 경계(SDP), 보안 접근 서비스 엣지(SASE)는 허가받은 특정 앱에만 닿게 해줍니다. 공격 표면이 줄어들고, 자격 증명이 도난당해도 침입자가 네트워크를 자유롭게 돌아다니지 못합니다.
다만 분명히 해두자면, 이 변화는 기업의 문제입니다. 내 연결을 보호하거나 집을 비운 동안 홈 네트워크에 접근하는 게 목적이라면, 전통적인 원격 접속 VPN은 여전히 충분히 좋은 선택입니다.
원격 접속 VPN 예시
기업용 원격 접속 VPN의 예는 다음과 같습니다.
- OpenVPN의 Access Server: 동시 VPN 연결 2개까지 무료입니다.
- Cisco Secure Client(구 AnyConnect): Cisco의 기업 보안 솔루션과 통합됩니다.
- Check Point Harmony SASE(구 Perimeter 81).
- Check Point 원격 접속 VPN: IPsec 클라이언트와 SSL 포털로 제공됩니다.
- NordLayer: 저희 리뷰에서 높은 평점을 받은 개인용 VPN 서비스 NordVPN을 만든 회사의 제품입니다.
그 밖의 인기 원격 접속 VPN 제품으로는 FortiClient, Palo Alto GlobalProtect, Ivanti Connect Secure, SonicWall SSL VPN, Juniper Secure Connect가 있습니다.
참고: 이 유형의 VPN은 보통 동시 사용자 수에 따라 라이선스가 부여됩니다.
자체 관리형 원격 접속 VPN이 실제로 어떤 모습인지 보여드리기 위해, 저희 팀의 하이브리드 근무를 위해 구축한 VPN을 소개합니다.
저희 사무실의 리눅스 머신에서 WireGuard VPN 서버가 돌아갑니다. 리눅스에 내장돼 있고 OpenVPN보다 단순하고 빠르니, WireGuard는 저희에게 당연한 선택이었습니다.
팀원 노트북의 클라이언트 소프트웨어도 무료 오픈소스입니다. 윈도우와 맥 모두 공식 WireGuard 클라이언트를 씁니다.
덕분에 팀은 원격 근무 중에도 백엔드 시스템과 기타 공유 리소스에 안전하게 접근합니다.
이 구성은 무료이고, 매우 안전하며, 전적으로 저희 시스템 관리자의 손에 있습니다.
한 가지 짚어둘 점은, 인터넷에 노출된 VPN 서버 소프트웨어는 어떤 것이든 유지 관리가 필요하다는 것입니다. 업체들은 새 기능을 추가하거나 보안 문제를 패치하려고 소프트웨어 업데이트를 내놓습니다. 원격 접속 솔루션을 운영한다면 이 업데이트를 챙기는 건 여러분의 책임입니다. VPN 서버는 그 뒤의 네트워크에 무단 침입하려는 해커들의 집중 표적이니까요.
3. 모바일 VPN
모바일 VPN이란?
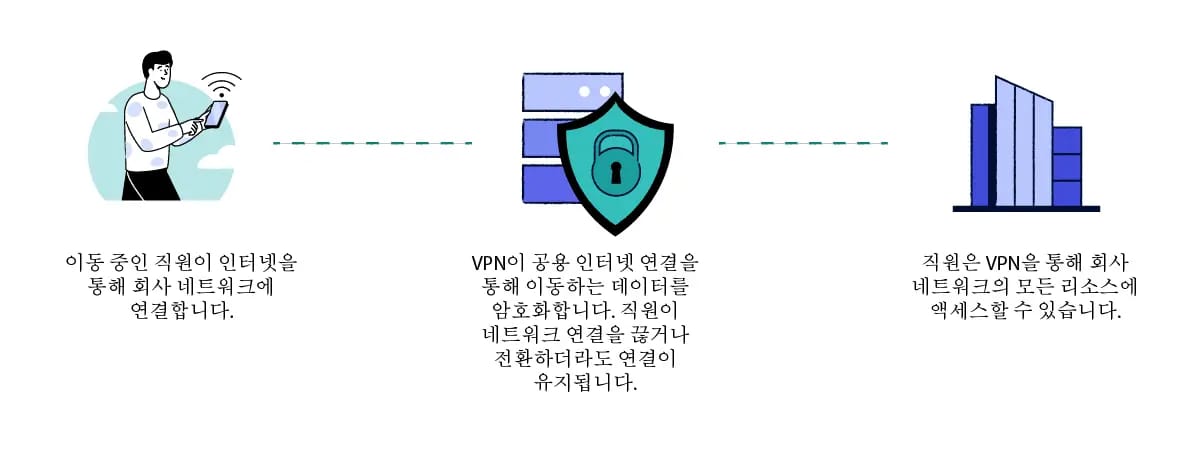
“상시 연결 VPN”이라고도 하는 모바일 VPN은 세션 내내 같은 네트워크에서 안정적인 연결을 유지하기 어려울 때 원격 접속 VPN보다 나은 선택입니다.
핵심 차이는, 와이파이나 셀룰러 네트워크를 바꾸거나, 신호가 끊기거나, 기기를 잠시 꺼도 모바일 VPN 연결은 유지된다는 점입니다.
Bittium이 제공하는 모바일 VPN 서비스.
모바일 VPN은 보통 표준 원격 접속 VPN 서비스를 제공하는 대형 테크 기업들이 함께 제공합니다.
참고: 모바일 VPN은 어떤 기기, 어떤 연결에서든 쓸 수 있습니다. 셀룰러 네트워크의 휴대폰일 필요는 없습니다.
헷갈리게도, 스마트폰의 ExpressVPN이나 PIA 앱은 모바일 VPN이 아닙니다. 개인용 VPN의 모바일 클라이언트입니다.
모바일 VPN의 용도
계속 이동 중이면서 원격 사설 네트워크에 끊김 없는 연결을 유지하는 게 중요하다면 모바일 VPN을 써야 합니다.
이 유형의 VPN은 네트워크 변화에 맞춰 적응하는 연결의 편리함도 제공합니다. 예를 들면 다음과 같습니다.
-
소방관이나 경찰관 같은 초동 대응 인력은 관할 구역을 이동하는 동안 차량 데이터베이스, 위치 추적 시스템, 긴급 출동 앱 같은 핵심 리소스에 접근을 유지하기 위해 모바일 VPN에 의존합니다.
-
인터넷이 불안정한 지역의 원격 근무자는 모바일 VPN으로 근무 시간 내내 안전한 사무실 연결을 유지할 수 있습니다. 끊임없는 재인증의 번거로움이나 계속 바뀌는 IP 주소를 화이트리스트에 올리는 어려움도 피할 수 있습니다.
모바일 VPN 작동 방식
일상적으로 쓸 때, 모바일 VPN에 연결하고 사용하는 느낌은 원격 접속 VPN과 거의 같습니다.
주요 차이는 눈에 보이지 않는 내부 작동 방식에 있습니다. 모바일 VPN은 기지국을 옮기든 와이파이에서 모바일 데이터로 넘어가든, 네트워크 사이를 이동할 때 연결을 붙잡아두는 특수 프로토콜을 씁니다.
그래서 모바일 VPN은 보통 IKEv2 같은 UDP 기반 프로토콜을 쓰는데, 네트워크가 바뀌어도 완전한 VPN 핸드셰이크 없이 빠르게 연결을 재수립할 수 있습니다. 개인용 VPN 서비스의 모바일 앱에서 UDP 기반 프로토콜이 기본값인 것도 같은 회복력 때문인데, 이제 대부분은 IKEv2 대신 WireGuard를 씁니다.
최신 프로토콜 개발이 업체들의 모바일 앱에 먼저 적용되는 경향은 우연이 아닙니다.
네트워크가 바뀌어도 잘 버티는 UDP·QUIC 기반 프로토콜의 특성은 이동 중에 이상적일 뿐 아니라, QUIC 난독화나 포스트 양자 암호화 같은 기능이 모바일에서 먼저 나오는 이유이기도 합니다.
기본은 원격 접속 VPN과 똑같이 작동하니, 모바일 VPN만의 고유한 부분을 보겠습니다. 네트워크를 바꿀 때 일어나는 일입니다.
- 기기가 네트워크를 바꾸면(예: 와이파이에서 셀룰러로) 그 과정에서 IP 주소가 바뀝니다.
- VPN 클라이언트가 변경을 감지합니다.
- 세션에 배정된 고유 ID로 재연결 요청을 보냅니다.
- VPN 게이트웨이가 그 세션을 검증하고 연결을 매끄럽게 재개합니다.
- 배터리 절약을 위해 기기를 꺼도, 다시 켜면 VPN은 여전히 연결돼 있습니다.
무대 뒤에서 모바일 VPN은 이 과정을 매끄럽게 만들려고 애씁니다. 짧은 끊김을 견디고, 최소한의 오버헤드로 재연결하고, 느린 네트워크에서 데이터를 압축하면서, 그 와중에 배터리는 안 잡아먹으려 합니다.
많은 제품이 분할 터널링, 접속 네트워크에 따른 자동 연결 규칙, 기업용 기기를 위한 모바일 기기 관리(MDM) 연동 같은 사용자용 부가 기능도 제공합니다.
모바일 VPN의 예시
모바일 VPN의 예는 다음과 같습니다.
- Bittium SafeMove Mobile VPN
- Cisco Mobile VPN
- Ivanti Connect Secure VPN
- 마이크로소프트 Always On
- Digi Mobile VPN은 초동 대응 인력을 위해 특별히 설계됐습니다.
- Absolute Secure Access, 이전 명칭은 Netmotion Mobility VPN입니다.
- Radio IP 소프트웨어: 모든 무선 네트워크 기술에서 모바일 VPN을 쓸 수 있게 해줍니다.
4. 사이트 간 VPN
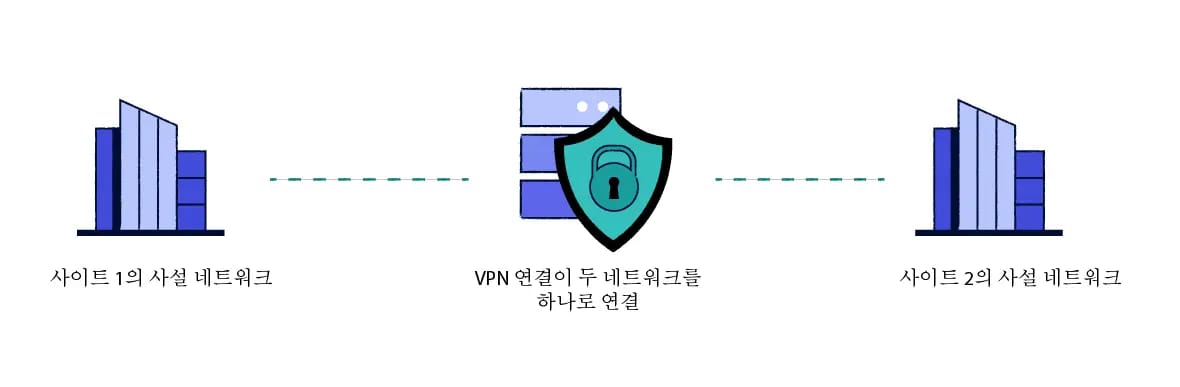
사이트 간 VPN이란?
사이트 간 VPN은 서로 다른 위치의 네트워크 전체를 연결합니다. 예를 들어 한 회사의 여러 사무실에 있는 기업 네트워크를 잇는 식입니다.
개별 사용자를 네트워크에 연결하는 원격 접속 VPN과 달리, 사이트 간 VPN은 둘 이상의 별개 근거리 통신망(LAN)을 인터넷을 통해 잇습니다.
덕분에 사무실들이 마치 같은 네트워크에 있는 것처럼 리소스를 공유하고 통신할 수 있고, 암호화가 모든 것을 안전하게 지킵니다.
신뢰하는 비즈니스 파트너에게 사이트 간 VPN을 확장해, 외부 회사가 네트워크 일부에 안전하게 접근하게 할 수도 있습니다.
참고: 사이트 간 VPN은 개별 사용자가 아닌 네트워크 전체를 연결하기 때문에 라우터 간 VPN 또는 네트워크 기반 VPN이라고도 합니다.
사이트 간 VPN의 용도
사이트 간 VPN은 여러 네트워크를 안전하게 연결해야 할 때 이상적입니다. 예를 들면 다음과 같습니다.
- 인트라넷 기반 VPN: 같은 회사의 여러 지점을 하나의 사설 광역 통신망(WAN)으로 연결합니다. 각 지점의 직원이 모든 지점의 공유 리소스에 매끄럽게 접근할 수 있습니다.
- 엑스트라넷 기반 VPN: 각자의 네트워크를 연결해 기업이 외부 비즈니스 파트너와 특정 리소스를 안전하게 공유하게 해줍니다. 공급업체, 협력업체, 공동 사업에 유용합니다.
전문가 팁: 사이트 간 VPN과 원격 접속 VPN을 결합하면, 사무실 간 안전한 네트워크 연결을 만들면서 개별 직원도 원격으로 연결할 수 있습니다.
사이트 간 VPN 작동 방식
사이트 간 VPN을 구현하는 주요 방법은 3가지입니다.
IPsec 터널
IPsec 터널은 연결된 각 사이트의 라우터를 통해 설정되는, 네트워크 사이의 암호화된 경로를 만듭니다. 라우터 간 VPN이라고도 하며, 2가지 변형이 있습니다.
- 경로 기반 IPsec 터널은 네트워크 사이의 가상 전선처럼 작동해 모든 트래픽을 통과시킵니다.
- 정책 기반 IPsec 터널은 특정 규칙으로 IP 네트워크 간 트래픽 흐름을 제어합니다.
| 장점 | 단점 |
|---|---|
| 대부분의 방화벽과 라우터에서 폭넓게 지원 | 점대점 특성상 확장성 제한 |
| 암호화를 통한 강력한 보안 | 대규모 네트워크에서는 관리가 복잡해질 수 있음 |
| 소규모 구축에는 비교적 간단한 구현 | 인터넷 연결에 속도가 제한돼 성능에 영향 |
동적 멀티포인트 VPN(DMVPN)
DMVPN은 기존 IPsec 터널의 확장성 문제를 해결합니다. Cisco 독자 기술로, 사이트가 많아 이 기술이 없으면 수천 개의 개별 라우터 간 IPsec 연결이 필요한 대규모 조직에 적합합니다. 대신 DMVPN은 허브 앤 스포크 구조를 쓰는데, 특징은 다음과 같습니다.
- 지점(스포크)이 중앙 위치(허브)에 연결
- 동적 IP 주소 지정 지원
- 추가 설정으로 스포크 간 직접 연결 가능
참고: DMVPN에는 Cisco 라우터가 필요합니다. DMVPN 아키텍처 설계 종합 가이드를 참고하세요.
| 장점 | 단점 |
|---|---|
| 대규모 네트워크에 높은 확장성 | 특정 업체 전용(Cisco만) |
| 동적 주소 지정 지원 | 구현·관리에 전문 지식이 필요할 수 있음 |
| 허브 앤 스포크 토폴로지에서 설정 복잡도 감소 | 여전히 인터넷 성능 제한의 영향을 받음 |
MPLS 기반 레이어 3 VPN(L3VPN)
IPsec과 DMVPN 방식은 둘 다 인터넷 위에 얹혀 있어 일관된 성능을 보장할 수 없습니다.
L3VPN은 대신 OSI 모델의 네트워크 계층에서 작동하며, 다중 프로토콜 레이블 스위칭(MPLS)으로 다양한 전송 매체에 걸쳐 서비스 품질을 보장합니다. 보통 서비스 업체가 관리형 WAN 솔루션으로 판매합니다.
참고: L3VPN은 가상 사설 라우팅 네트워크(VPRN)라고도 합니다.
| 장점 | 단점 |
|---|---|
| 보장된 성능과 QoS | 인터넷 기반 VPN보다 훨씬 높은 비용 |
| 트래픽 우선순위 지정 기능 | 서비스 변경의 유연성 제한 |
| 업체가 관리하는 인프라 | 서비스 업체 커버리지에 의존 |
| 프로토콜과 전송 매체에 구애받지 않음 |
원격 접속과 마찬가지로, 다중 사이트 환경도 변하고 있습니다. 이제 많은 기업이 사이트 간 터널을 직접 유지하는 대신, 네트워크 링크와 클라우드 제공 보안을 하나의 관리형 서비스로 묶는 더 넓은 SD-WAN 또는 SASE 구성에 사이트 간 연결을 포함시킵니다.
사이트 간 VPN의 예시
사이트 간 VPN 제품의 예는 다음과 같습니다.
- OpenVPN Access Server: OpenVPN 프로토콜로 안전한 사이트 간 연결을 제공합니다.
- Cisco의 Meraki Auto VPN: Cisco의 여러 사이트 간 VPN 중 하나로, 호환 기기를 잇는 VPN 터널을 클릭 한 번으로 만들어준다고 약속합니다.
- AWS Site-to-Site VPN: 자체 데이터 센터와 아마존 가상 사설 클라우드(VPC) 사이의 안전하고 확장 가능한 연결을 지원합니다.
- Fortinet 방화벽: 고급 트래픽 최적화와 보안 기능으로 안전한 사이트 간 연결을 제공합니다.
VPN 유형과 VPN 프로토콜의 차이
흔한 혼란 하나를 정리해보겠습니다. VPN의 유형과 프로토콜은 서로 다른 것입니다.
VPN 프로토콜은 소프트웨어가 서버에 안전한 연결을 만들고 그 안으로 데이터를 옮길 때 따르는 규칙의 모음일 뿐입니다. 어떤 유형의 VPN을 쓰는지를 결정하지는 않습니다.
실제로 같은 프로토콜이 여러 유형에 걸쳐 쓰이는 경우가 많습니다. 예를 들어 WireGuard는 개인용, 원격 접속, 사이트 간 VPN 모두에 쓰이고, IKEv2는 모바일 VPN과 개인용 VPN 서비스의 모바일 앱이 다 즐겨 씁니다.
그러니 어떤 VPN이 “WireGuard VPN”이나 “OpenVPN VPN”이라고 소개돼 있다면, 그건 유형이 아니라 프로토콜을 말하는 겁니다.
아래 표는 주요 프로토콜을 속도, 보안, 데이터 사용량, 그리고 다가오는 포스트 양자 암호화 전환에 준비됐는지로 비교한 것입니다.
| 프로토콜 | 속도 | 보안 | 데이터 사용량 | 포스트 양자 |
|---|---|---|---|---|
| WireGuard | 매우 빠름 | 매우 높음 | 매우 낮음 | 예(하이브리드) |
| OpenVPN | 보통 | 매우 높음 | 높음 | 도입 중 |
| IKEv2/IPsec | 매우 빠름 | 높음 | 보통 | 도입 중 |
| SoftEther | 매우 빠름 | 높음 | 낮음 | 아니요 |
| L2TP/IPsec | 보통 | 보통 | 높음 | 아니요 |
| SSTP | 느림 | 보통 | 높음 | 아니요 |
| PPTP † | 빠름 | 낮음 | 보통 | 아니요 |
† PPTP의 암호화는 이미 뚫렸습니다. 절대 쓰지 마세요.
참고: 포스트 양자 열은 이론상 가능한 것이 아니라 오늘날 소비자용 VPN에 실제로 있는 것을 반영합니다. 포스트 양자 암호화가 무엇이고 왜 중요한지는 아래에서 설명합니다.
흔히 쓰이는 각 VPN 프로토콜을 자세히 설명하는 전용 페이지를 따로 만들어뒀습니다. 각각의 주요 강점과 약점도 함께요.
자체 개발 및 난독화 프로토콜
위 표의 7가지 프로토콜이 정착된 선택지이지만, 오늘날 쓸 수 있는 VPN 프로토콜의 전부는 아닙니다.
정부와 네트워크가 VPN 트래픽을 잡아내고 차단하는 데 능숙해지면서, 업체들은 그 필터를 빠져나가도록 설계된 새로운 세대의 프로토콜을 만들었습니다. 기존 프로토콜을 위장하는 난독화 층이거나, 완전히 새로운 자체 개발 프로토콜입니다.
NordVPN이 2025년 1월 출시한 NordWhisper가 좋은 예입니다.
VPN 트래픽을 평범한 웹 브라우징으로 위장해 심층 패킷 검사가 감지·차단하기 어렵게 만드는데, NordVPN은 이후 난독화 서버에서 OpenVPN 대신 이를 기본값으로 삼았습니다.
Mullvad는 다른 길을 택해 WireGuard에 QUIC 난독화를 더한 첫 주요 VPN이 됐고, Proton VPN은 자체 스텔스 프로토콜을 만들었으며, ExpressVPN과 Surfshark는 OpenVPN을 변형한 버전을 만들었습니다.
여기서 오해 하나를 짚어둘 만합니다. 모든 자체 개발 프로토콜이 이름만 바꾼 WireGuard인 건 아닙니다.
ExpressVPN의 Lightway는 wolfSSL 라이브러리 위에 처음부터 새로 만들어졌고, 2025년에 메모리 안전성을 높이려고 Rust로 다시 작성됐으며, 순정 WireGuard와 달리 TCP와 UDP를 둘 다 지원합니다.
학교, 사무실, 검열 국가처럼 VPN을 차단하는 곳에서 자주 연결한다면, 이런 프로토콜들을 찾아보세요.
VPN 프로토콜은 양자 컴퓨터에 대비돼 있나요?
또 하나의 변화가 진행 중입니다. 포스트 양자 암호화입니다.
우려는 이렇습니다. 강력한 양자 컴퓨터가 등장하면, 오늘날 VPN 트래픽을 보호하는 암호화를 깰 수 있습니다.
일부 공격자는 이미 거기에 걸고 있습니다. 지금 암호화된 데이터를 훔쳐뒀다가 나중에 해독하는 방식으로, “지금 수집하고 나중에 해독하기” 공격이라 불립니다.
이에 맞서 미국 국립표준기술연구소(NIST)는 양자 내성 알고리즘 세트를 표준화했는데, 가장 중요한 것이 키 교환용 ML-KEM(구 Kyber)입니다.
VPN들은 이를 하이브리드 형태로 도입하고 있습니다. 기존 Curve25519 키 교환과 ML-KEM을 짝지어, 둘 중 하나가 나중에 뚫려도 터널은 안전하게 유지됩니다.
도입은 순조롭게 진행 중입니다. NordVPN은 NordLynx 프로토콜에 내장해 모든 앱에서 포스트 양자 키 교환을 기본값으로 삼은 첫 주요 업체입니다.
ExpressVPN은 2025년 말 Lightway에 추가했는데 처음엔 일부 서버에서만이었고, Surfshark는 2026년 1월 WireGuard에 적용했으며, Mullvad도 WireGuard에서 지원합니다.
제 조언은 이렇습니다. 포스트 양자 보호는 빠르게 표준 기능이 되고 있고, 있어서 나쁠 게 전혀 없습니다. 쓰는 업체가 제공한다면 켜세요. 제공하지 않는다면, 오히려 그 이유를 따져 물어야 할 일이 되고 있습니다.