Somos editorialmente independientes pero es posible que ganemos comisiones si compras una VPN desde nuestros enlaces.
Tipos de VPN: características y diferencias


En esta guía
Existen 4 tipos de VPN principales: Personales (cifran el tráfico para enmascarar tu IP y eludir restricciones), De acceso remoto (te conectan a redes remotas de forma segura), Móviles (mantienen la conexión al cambiar de red) y De sitio a sitio (combinan redes separadas).

Entender los diferentes tipos de VPN (red privada virtual) puede resultar confuso, incluso si ya has usado una antes.
La terminología poco uniforme no ayuda, y es fácil confundir los tipos de VPN con los protocolos (como WireGuard u OpenVPN) y con las configuraciones (como Double VPN).
Para aclarar las cosas, he creado esta guía definitiva sobre los diferentes tipos de VPN que existen, basándome en mis décadas de experiencia implementando VPN corporativas en todo el mundo y en las miles de pruebas de servicios VPN personales que he supervisado en Top10VPN.
En esencia, toda VPN crea un túnel cifrado a través de internet para mantener la privacidad de tus datos. Existen cuatro tipos distintos de VPN, y la diferencia entre ellos radica en cómo utilizan ese túnel.
La tecnología VPN evoluciona constantemente, y los avances más recientes son el cifrado poscuántico y los nuevos protocolos resistentes a la censura, pero estos cuatro tipos fundamentales no han cambiado.
Si no tienes claro qué tipo es el adecuado para ti, usa el siguiente diagrama de flujo para decidirlo.

Diagrama de flujo para ayudarte a elegir el tipo de VPN que necesitas.
Somos completamente independientes y hemos probado VPN desde 2016. Nuestras recomendaciones están basadas en los resultados de nuestras pruebas y no se ven afectadas por incentivos económicos. Descubre quiénes somos y cómo probamos las VPN.
🔄 Actualizaciones importantes
He añadido información sobre la compatibilidad de los protocolos con el cifrado poscuántico y sobre los protocolos de ofuscación más recientes (NordWhisper, Proton Stealth, Mullvad QUIC). También he ampliado la sección de VPN de acceso remoto para explicar cómo el sector está pasando de las VPN tradicionales a ZTNA y SASE.
Diferentes tipos de VPN

La siguiente tabla resume en qué se diferencian los cuatro principales tipos de VPN:
| Personal | De acceso remoto | Móvil | De sitio a sitio | |
|---|---|---|---|---|
| ¿Quién se conecta adónde? | El usuario se conecta a internet a través de un servidor remoto | El usuario se conecta a una red privada | El usuario se conecta a una red privada | Una red se conecta a otra red |
| ¿Resiste un cambio de red? | No: hay que volver a conectarse | No: hay que volver a conectarse | Sí: la sesión se mantiene | No aplica: enlaces fijos |
| ¿Se necesita software? | Sí | Sí / Cambio de configuración en el sistema operativo | Sí / Cambio de configuración en el sistema operativo | No para el usuario final |
| Uso recomendado | Proteger tu privacidad y evitar las restricciones geográficas | Conectarte a redes privadas desde otra ubicación | Acceder a redes privadas remotas con una conexión a internet inestable | Conectar varias redes entre sí |
A continuación, te explico con más detalle cada uno de estos tipos de VPN: cómo funcionan y para qué sirven.
1. VPN personales
¿Qué es una VPN personal?
Una VPN personal te conecta a un servidor VPN remoto, que puede estar ubicado en cualquier parte del mundo.
Este servidor VPN actúa como intermediario entre tu dispositivo y los servicios online a los que quieres acceder.
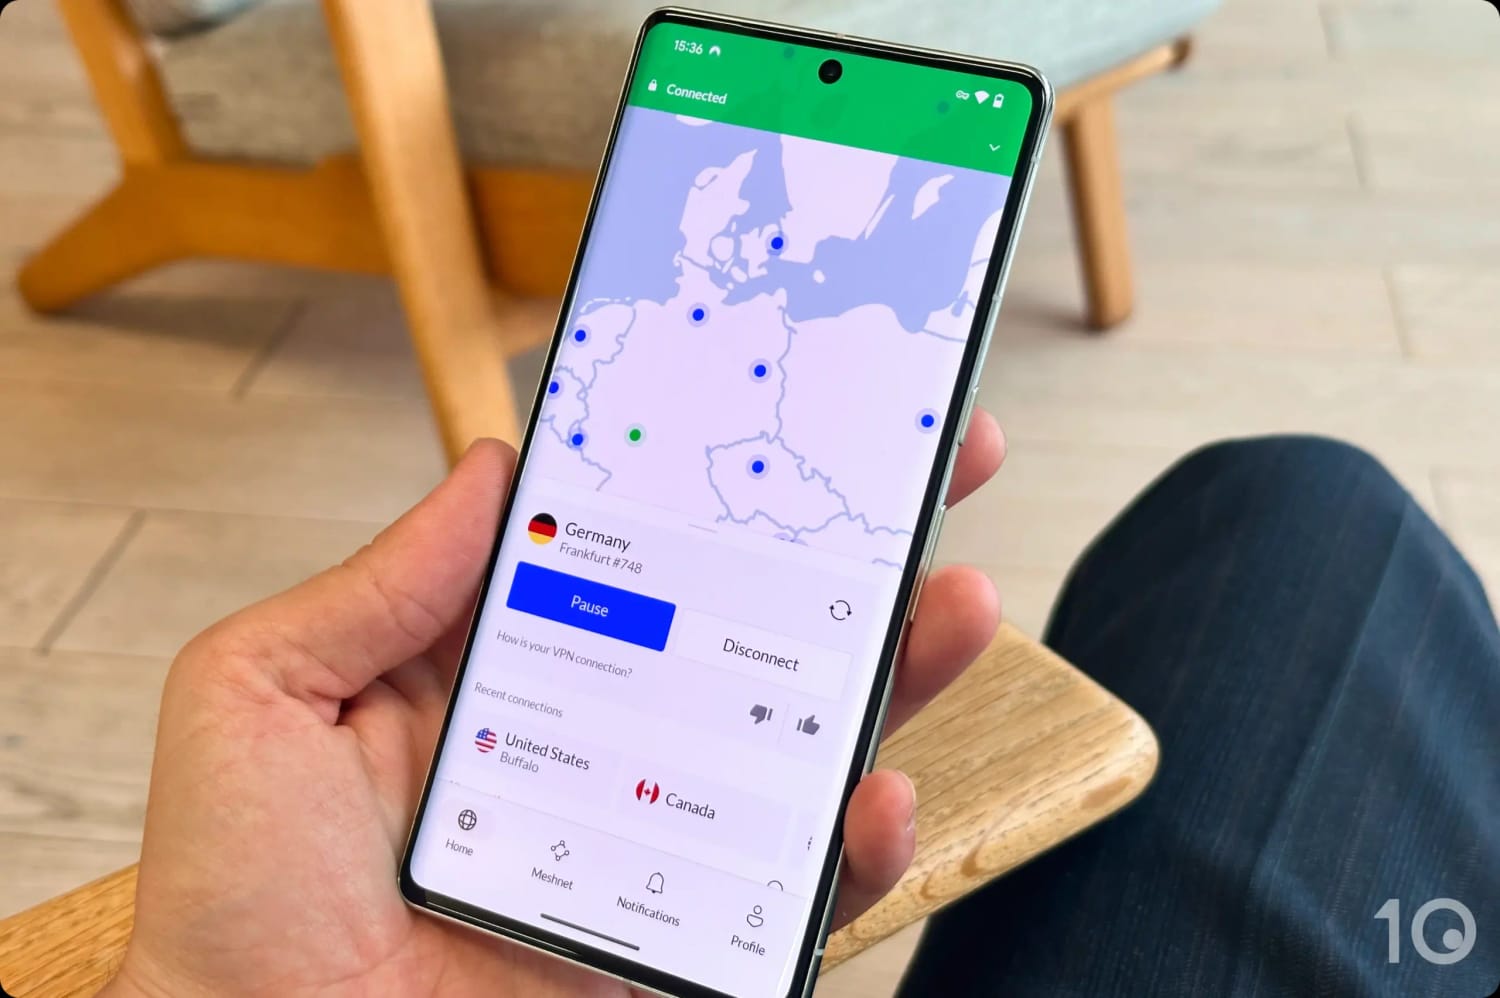
Me conecté a un servidor VPN de Alemania con un servicio de VPN personal.
Una VPN personal (también llamada VPN “de consumo” o “comercial”) cifra tu conexión, oculta tu identidad en línea y te permite camuflar tu ubicación geográfica.
A diferencia de una VPN de acceso remoto, una VPN personal no te da acceso a una red privada.
En cambio, lo que hace una VPN personal es darte acceso al internet público a través de una conexión cifrada con un servidor que suele estar ubicado en un centro de datos.
Las VPN personales son el tema de las reseñas, recomendaciones y guías de VPN que escribimos mi equipo y yo.
El tipo más común de VPN personal son los servicios de suscripción que ofrecen proveedores como ExpressVPN, NordVPN y Private Internet Access, o servicios gratuitos como Windscribe y Proton VPN.
Sin embargo, al igual que con las VPN de acceso remoto, puedes configurar tu propia VPN personal, aunque es una opción menos habitual.
Cuándo usar una VPN personal
Existen muchos motivos por los que vale la pena usar una VPN personal, entre los que se incluyen:
- Desbloquear contenido georrestringido: Una VPN personal te permite ver películas y series de televisión de diferentes países del mundo. Por ejemplo, puedes conectarte a un servidor VPN de Estados Unidos y acceder al catálogo estadounidense de Netflix estés donde estés.
- Sortear la censura: Una VPN personal puede ayudarte a eludir las restricciones digitales en países que ejercen un fuerte control sobre el uso de internet. Conectarte a un servidor VPN de otro territorio no solo te permitirá acceder a contenido bloqueado, sino que también protegerá tu actividad de navegación de la vigilancia gubernamental.
- Mejorar tu privacidad y conexión a internet: Las VPN personales impiden que los proveedores de servicios de internet (ISP), gobiernos, hackers o intrusos espíen tu actividad online. Esto no solo protegerá tu privacidad, sino que también puede evitar que los ISP ralenticen tu conexión a internet si detectan que estás llevando a cabo actividades que consumen una gran cantidad de ancho de banda, como ver contenidos de streaming o jugar a videojuegos.

Las VPN personales se pueden usar para ver contenido georrestringido desde cualquier parte del mundo.
Cómo funcionan las VPN personales

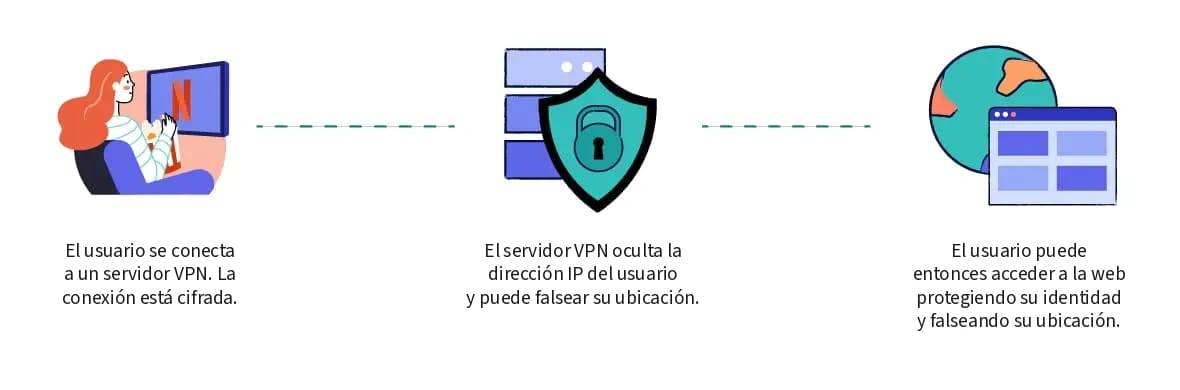
Diagrama que explica cómo los servicios VPN cifran y redirigen el tráfico web.
Las VPN personales comerciales funcionan igual tanto si son gratuitas como de pago: solo tienes que instalar la aplicación del proveedor en tu dispositivo.
Tu proveedor gestiona la red de servidores, que suele abarcar muchas ubicaciones de todo el mundo, ya sean físicas, virtuales o ambas.
Las VPN personales autogestionadas (o “hazlo tú mismo”) pueden adoptar muchas formas y, al igual que las VPN de acceso remoto, requieren que pongas en marcha tu propio servidor.
Eso sí, a menos que alquiles un servidor privado virtual (VPS) en otro país, este tipo de VPN no te permitirá camuflar tu ubicación como lo hace un servicio VPN comercial.
Dicho esto, algunas configuraciones caseras te ofrecen a la vez una VPN de acceso remoto y una VPN personal.
Así funciona una VPN personal de un proveedor de servicios:
- Instala en tu dispositivo el software de tu proveedor VPN.
Las aplicaciones de VPN personales están disponibles para todo tipo de dispositivos, como smartphones, dispositivos de streaming y videoconsolas.
También puedes instalar el software VPN en tu router para proteger todos los dispositivos que se conectan a él.
El proceso de configuración normalmente solo requiere iniciar sesión una vez o introducir un código de activación.
- Conéctate a un servidor de la red de tu proveedor VPN.
Las VPN personales son muy fáciles de usar. Solo tienes que pulsar el botón de conexión, y la autenticación entre el cliente y el servidor se produce automáticamente.
El túnel se establece de la misma manera que con una VPN de acceso remoto.
Las VPN personales suelen ofrecer redes de servidores muy amplias entre las que elegir. Si solo quieres proteger tu privacidad, conéctate a un servidor local para obtener las mejores velocidades.
Para desbloquear contenido de streaming, elige un servidor del país donde esté disponible ese contenido.
- Navega por internet como de costumbre.
Mientras estás conectado, todo tu tráfico de internet pasa por el servidor remoto que hayas seleccionado.
Tu conexión está cifrada, tu dirección IP se sustituye por la del servidor VPN y puedes acceder a contenido georrestringido de otros países.
CONSEJO PROFESIONAL: Es importante elegir el protocolo VPN adecuado. Para la mayoría de situaciones, te recomiendo WireGuard, ya que es rápido, seguro y de código abierto.
Las aplicaciones líderes ya protegen también el intercambio inicial de claves (handshake) con cifrado poscuántico: consulta la sección sobre el cifrado poscuántico para ver qué proveedores lo ofrecen.
Ejemplos de VPN personales
En conjunto, nuestro equipo ha probado cientos de VPN personales gratuitas y de pago desde 2016. Actualmente, nuestras tres VPN mejor valoradas son ExpressVPN, NordVPN y Proton VPN.
NOTA: Las VPN personales suelen venderse por suscripción, con descuentos si pagas por adelantado un año o más. También existe un pequeño número de VPN gratuitas (y seguras).
2. VPN de acceso remoto
¿Qué es una VPN de acceso remoto?
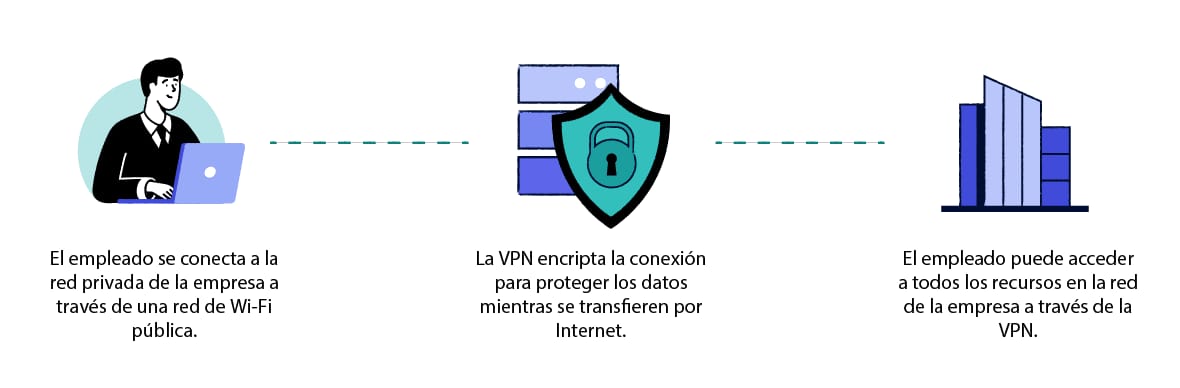
Una VPN de acceso remoto, a veces también llamada VPN basada en cliente o VPN cliente-servidor, te permite usar internet para conectarte de forma segura a una red privada, como la red de tu casa o la red de la oficina de tu empresa, desde otra ubicación.
Una vez instalado en tu dispositivo, el cliente de una VPN de acceso remoto crea un túnel cifrado entre tú y la red privada a la que quieres acceder.
En un extremo del espectro, grandes empresas tecnológicas como Fortinet, Palo Alto y Cisco ofrecen soluciones de software sofisticadas y caras dirigidas a empresas de mayor tamaño.
En el otro, también es perfectamente posible montar tu propio servidor VPN gratis si tienes a mano el hardware adecuado.
De todo lo que he configurado, Tailscale ha sido, con diferencia, la forma más sencilla de crear una VPN de acceso remoto, y es gratis para uso individual. Está basado en WireGuard y crea una red en malla entre todos tus dispositivos, de modo que pueden comunicarse entre sí como si estuvieran en la misma red privada. También puedes designar cualquier dispositivo como nodo de salida para que todo tu tráfico de internet pase por él.

Panel de administración de Tailscale en el navegador con las conexiones de nuestros dispositivos de prueba.
Me gusta tanto que lo he instalado en una Raspberry Pi en casa de mi madre, para poder solucionar de forma remota los problemas de su red y sus dispositivos. Lo que antes era una engorrosa llamada de soporte por teléfono, ahora es una tarea rápida y sencilla.
Cuándo usar una VPN de acceso remoto
Las VPN de acceso remoto se pueden usar de diferentes maneras, por ejemplo:
- Viajes de trabajo: Puedes usar una VPN de acceso remoto para conectarte de forma segura a la red de tu empresa desde el Wi-Fi de tu hotel. No solo podrás acceder a todos tus archivos y programas habituales, sino que la VPN también protegerá tus datos de las amenazas de seguridad de las redes públicas.
- Teletrabajo: Este tipo de VPN te da acceso seguro a sistemas sensibles de tu empresa que están restringidos por dirección IP. Tu ordenador funciona simplemente como si estuviera conectado a la red corporativa, y todos los datos viajan cifrados por internet.
- Acceso a archivos personales: Una VPN de acceso remoto te permitirá acceder directamente a los archivos de cualquier dispositivo conectado a tu red doméstica, como las fotos guardadas en tu ordenador de sobremesa o la música y las películas de un servidor multimedia doméstico, estés donde estés.
- Acceso seguro a dispositivos conectados a la red: Además de a tus archivos, este tipo de VPN te permitirá controlar y supervisar de forma segura los dispositivos IoT de tu red mientras estás fuera, como cámaras de videovigilancia o sistemas de domótica, que podrían ser vulnerables a ataques si estuvieran expuestos a internet.
CONSEJO PROFESIONAL: Aunque las VPN de acceso remoto son muy útiles, el almacenamiento en la nube puede ser una alternativa más sencilla si lo único que quieres es acceder a tus archivos de forma remota. El almacenamiento en la nube (como Dropbox o Drive) utiliza una conexión cifrada en el navegador para proteger tus datos y es mucho más fácil de configurar que una VPN.
Cómo funcionan las VPN de acceso remoto
Así funciona exactamente una VPN de acceso remoto:
- Autenticación: cuando intentas establecer una conexión VPN, el servidor comprueba primero que eres quien dices ser. Entre los métodos de autenticación se incluyen:
- Nombre de usuario y contraseña
- Certificados digitales para la autenticación automática
- Autenticación multifactor (MFA), con alguna combinación de contraseñas de un solo uso basadas en el tiempo (TOTP), llaves de seguridad físicas (FIDO2/U2F) y datos biométricos como la huella dactilar o el reconocimiento facial
- Inicio de sesión único (SSO)
- Establecimiento del túnel: una vez autenticado, tu cliente VPN y el servidor negocian y establecen un túnel cifrado. Los pasos exactos dependen del protocolo VPN que utilices, pero suelen incluir:
- Intercambiar las claves de cifrado
- Acordar los estándares de cifrado
- Configurar la interfaz de red virtual
- Asignación de IP: la red privada te asigna una dirección IP virtual.
- Acceso remoto: ya puedes acceder a los recursos permitidos de la red privada a través del servidor VPN, como si estuvieras en el mismo edificio.
Para usar una VPN de acceso remoto, normalmente instalas un software cliente en tu dispositivo o configuras tu sistema operativo para que se conecte a la VPN. También tiene que haber un servidor VPN en el extremo de la red.

Interfaz de gestión de túneles de WireGuard en macOS.
Puedes conectar tantos dispositivos y usuarios como necesites.
El software cliente y el servidor VPN se encargan de gestionar la conexión entre ellos.
Hay muchas versiones de VPN de acceso remoto, pero básicamente tienes dos opciones: pagar por un servicio o gestionarla tú mismo.
Si optas por hacerlo tú mismo, todo se reduce a cómo configures el servidor VPN que actúa como puerta de entrada a tu red privada. Entre las opciones más populares se encuentran:
- Un PC, servidor o dispositivo tipo Raspberry Pi siempre encendido con WireGuard u OpenVPN
- Un router flasheado con WireGuard u OpenVPN instalado
- Tailscale en un PC, un dispositivo móvil o una Raspberry Pi
Si prefieres pagar por un servicio gestionado, estos son los principales tipos de VPN de acceso remoto:
- VPN de cliente a sitio
- VPN en la nube
- Portal VPN SSL
- Túnel VPN SSL
- La función Red Mesh de NordVPN
El abandono de las VPN de acceso remoto tradicionales
Si vas a configurar el acceso remoto para una empresa, hay algo que deberías saber antes de comprometerte: la VPN corporativa tradicional está perdiendo terreno rápidamente. Las VPN, que antes eran la forma predeterminada de conectar a los trabajadores remotos, son cada vez más una de las partes más atacadas de las redes corporativas.
El informe Data Breach Investigations Report 2025 de Verizon lo confirma: los dispositivos perimetrales y las VPN estuvieron detrás del 22 % de las brechas que comenzaron con una vulnerabilidad de software, frente a solo el 3 % del año anterior. Es decir, la proporción se multiplicó por más de siete.
Peor aún, solo el 54 % de esas vulnerabilidades se corrigió por completo, y la corrección tardó una mediana de 32 días.
El problema no va a desaparecer. El informe ThreatLabz 2025 VPN Risk Report de Zscaler reveló que las vulnerabilidades de las VPN aumentaron más de un 80 % entre 2020 y 2025, y que aproximadamente el 60 % se calificó como de gravedad alta o crítica.
No es de extrañar, por tanto, que las empresas estén pasando página. Gartner prevé que al menos el 70 % de las nuevas implementaciones de acceso remoto se basarán principalmente en Zero Trust Network Access (ZTNA) en lugar de en VPN, frente a menos del 10 % en 2021.
En la propia encuesta de Zscaler, el 65 % de las organizaciones tenía previsto sustituir su VPN en el plazo de un año, y el 81 % estaba avanzando hacia una arquitectura de confianza cero.
¿Qué diferencia a estas alternativas? En lugar de darte acceso a toda una red, ZTNA, Software-Defined Perimeter (SDP) y Secure Access Service Edge (SASE) solo te permiten acceder a las aplicaciones concretas para las que tienes autorización. Así se reduce la superficie de ataque y se impide que un intruso se mueva libremente por tu red si te roban las credenciales.
Eso sí, que quede claro: este cambio afecta a las empresas. Si solo quieres proteger tu propia conexión o acceder a tu red doméstica cuando estás fuera, una VPN de acceso remoto tradicional sigue siendo una opción perfectamente válida.
Ejemplos de VPN de acceso remoto
Estos son algunos ejemplos de VPN de acceso remoto para empresas:
- Access Server de OpenVPN, que es gratis para un máximo de dos conexiones VPN simultáneas.
- Cisco AnyConnect, que se integra con las soluciones de seguridad empresarial de Cisco.
- Check Point Harmony SASE (antes Perimeter 81).
- Check Point Remote Access VPN, que está disponible como cliente IPsec y como portal SSL.
- NordLayer, de la misma empresa que está detrás de NordVPN, un servicio de VPN personal que valoramos muy positivamente.
Otros productos populares de VPN de acceso remoto son FortiClient, Palo Alto GlobalProtect, Ivanti Connect Secure, SonicWall SSL VPN y Juniper Secure Connect.
Para que veas cómo es en la práctica una VPN de acceso remoto autogestionada, te enseño la que configuramos para nuestro propio equipo para facilitar el trabajo híbrido.
Tenemos un servidor VPN WireGuard funcionando en un equipo Linux en nuestra oficina. WireGuard era la opción lógica para nosotros: viene integrado en Linux y es más sencillo y rápido que OpenVPN.
El software cliente de los portátiles de nuestro equipo también es gratuito y de código abierto. Usamos el cliente oficial de WireGuard tanto en Windows como en Mac.
Así, el equipo tiene acceso seguro a nuestros sistemas internos y a otros recursos compartidos siempre que trabaja en remoto.
Esta configuración es gratuita, muy segura y está totalmente en manos de nuestros propios administradores de sistemas.
Debo señalar que cualquier software de servidor VPN expuesto a internet requiere mantenimiento. Los fabricantes publican actualizaciones de software, ya sea para añadir nuevas funciones o para corregir problemas de seguridad. Si mantienes una solución de acceso remoto, es tu responsabilidad estar al día con estas actualizaciones. Los servidores VPN son un objetivo prioritario de los hackers que buscan acceder sin autorización a las redes que protegen.
3. VPN móviles
¿Qué es una VPN móvil?
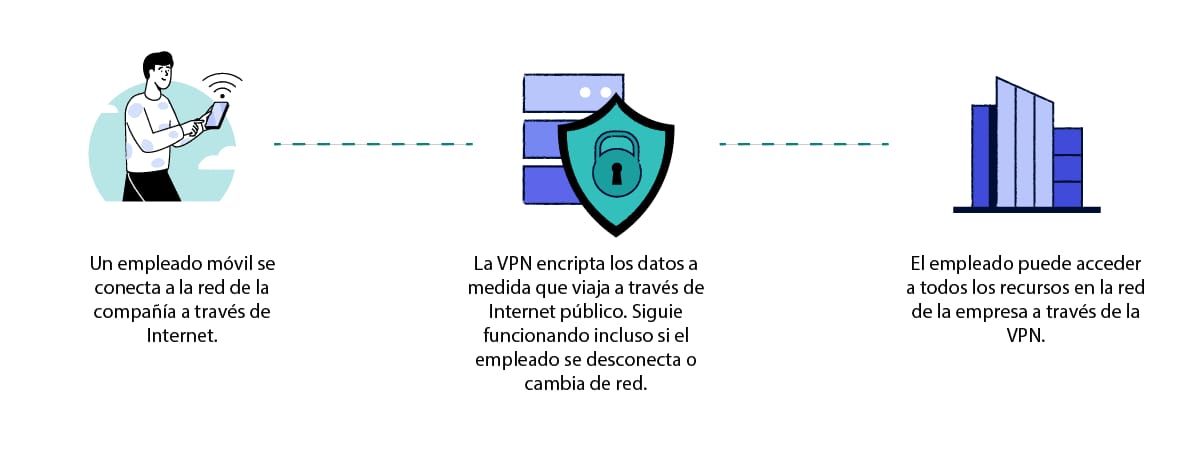
Una VPN móvil, también conocida como “VPN siempre activa”, es una opción mejor que una VPN de acceso remoto cuando es poco probable que tengas una conexión estable, en la misma red, durante toda una sesión.
La diferencia clave es que la conexión de una VPN móvil se mantiene aunque cambies de red Wi-Fi o de red móvil, pierdas la señal o apagues el dispositivo durante un rato.

Servicio de VPN móvil de Bittium.
Las VPN móviles suelen ofrecerlas las mismas grandes empresas tecnológicas que ofrecen los servicios estándar de VPN de acceso remoto.
NOTA: Una VPN móvil puede usarse con cualquier dispositivo y cualquier conexión: no tiene por qué ser un teléfono en una red móvil.
Aunque pueda resultar confuso, la aplicación de ExpressVPN o PIA de tu smartphone no es una VPN móvil. Es el cliente móvil de tu VPN personal.
Cuándo usar una VPN móvil
Deberías usar una VPN móvil si estás en constante movimiento y es fundamental que mantengas una conexión ininterrumpida con una red privada remota.
Este tipo de VPN también ofrece la comodidad de una conexión que se adapta a los cambios de red. Por ejemplo:
- Los servicios de emergencias, como bomberos y policías, recurren a las VPN móviles para mantener el acceso a recursos críticos, como bases de datos de vehículos, sistemas de geolocalización y aplicaciones de gestión de emergencias, mientras se desplazan por su zona de servicio.
- Los profesionales que trabajan en remoto en regiones con una conexión a internet poco fiable pueden usar una VPN móvil para mantener una conexión segura con su oficina durante toda la jornada laboral. Este tipo de VPN evita la molestia de tener que autenticarse constantemente o la complejidad de tener que incluir en listas blancas unas direcciones IP que cambian continuamente.
Cómo funcionan las VPN móviles
En el día a día, conectarse a una VPN móvil y usarla es muy parecido a usar una VPN de acceso remoto.
Las principales diferencias están en su funcionamiento interno: una VPN móvil utiliza protocolos especializados para mantener tu conexión abierta mientras pasas de una red a otra, ya sea al cambiar de antena de telefonía móvil o al pasar del Wi-Fi a los datos móviles.
Por eso las VPN móviles suelen utilizar protocolos basados en UDP, como IKEv2, que pueden restablecer rápidamente una conexión sin repetir todo el handshake de la VPN cuando cambia tu red. Esa misma resistencia es la que hace que los protocolos basados en UDP sean la opción predeterminada en las aplicaciones móviles de los servicios VPN personales, aunque la mayoría de ellas ahora usan WireGuard en lugar de IKEv2.
No es casualidad que los avances más recientes en protocolos suelan llegar primero a las aplicaciones móviles de los proveedores.
La misma resistencia a los cambios de red que hace que los protocolos basados en UDP y QUIC sean ideales cuando estás en movimiento es precisamente la razón por la que funciones como la ofuscación QUIC y el cifrado poscuántico suelen estrenarse en el móvil.
Como lo básico funciona igual que en una VPN de acceso remoto, esta es la parte exclusiva de las VPN móviles: lo que ocurre cuando cambias de red.
- Tu dispositivo cambia de red (por ejemplo, del Wi-Fi a los datos móviles), y su dirección IP cambia en el proceso.
- Tu cliente VPN detecta el cambio.
- Envía una solicitud de reconexión con el identificador único asignado a la sesión.
- La puerta de enlace VPN valida esa sesión y reanuda la conexión sin interrupciones.
- Aunque apagues el dispositivo para ahorrar batería, la VPN sigue conectada cuando vuelves a encenderlo.
Entre bastidores, las VPN móviles trabajan duro para que todo esto sea fluido: toleran breves cortes de conexión, se reconectan con una sobrecarga mínima y comprimen los datos en redes lentas, todo ello intentando no agotar la batería.
Muchas también ofrecen funciones adicionales para el usuario, como el túnel dividido, reglas de conexión automática según la red en la que estés e integración con Mobile Device Management (MDM) para flotas de dispositivos empresariales.
Ejemplos de VPN móviles
Estos son algunos ejemplos de VPN móviles:
- Bittium SafeMove Mobile VPN
- Cisco Mobile VPN
- Ivanti Connect Secure VPN
- Microsoft Always On
- Digi Mobile VPN está diseñada específicamente para servicios de emergencias.
- Absolute Secure Access, anteriormente conocida como Netmotion Mobility VPN.
- Radio IP software: permite usar VPN móviles en todas las tecnologías de redes inalámbricas.
4. VPN de sitio a sitio
¿Qué es una VPN de sitio a sitio?
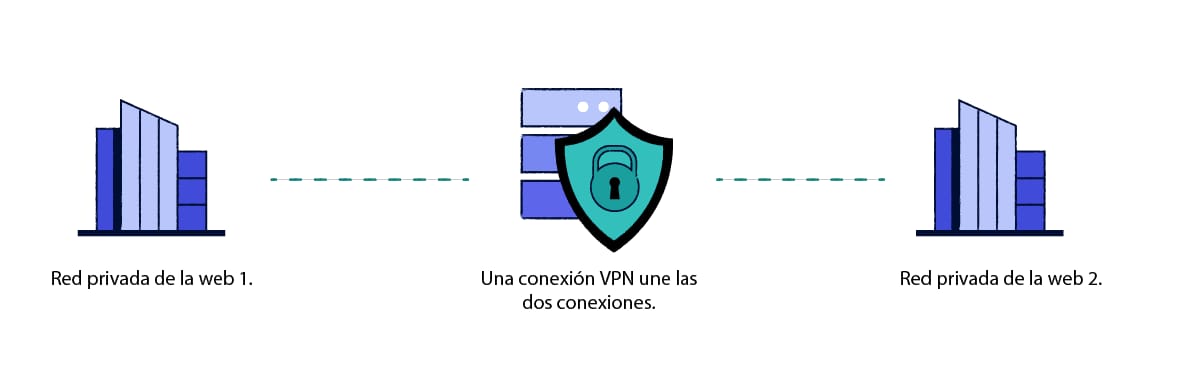
Las VPN de sitio a sitio conectan redes enteras situadas en diferentes ubicaciones, por ejemplo, las redes corporativas de las distintas oficinas de una empresa.
A diferencia de las VPN de acceso remoto, que conectan a usuarios individuales a una red, las VPN de sitio a sitio unen dos o más redes de área local (LAN) independientes a través de internet.
Así, las oficinas pueden compartir recursos y comunicarse como si formaran parte de la misma red, mientras el cifrado mantiene todo protegido.
También puedes extender una VPN de sitio a sitio a socios comerciales de confianza, para dar a empresas externas acceso seguro a partes de tu red.
NOTA: Las VPN de sitio a sitio también se denominan VPN de router a router o VPN basadas en red, porque conectan redes enteras en lugar de usuarios individuales.
Cuándo usar una VPN de sitio a sitio
Una VPN de sitio a sitio es ideal cuando necesitas conectar varias redes de forma segura, por ejemplo:
- VPN basada en intranet: conecta diferentes sucursales de una misma empresa en una red de área amplia (WAN) privada y unificada. Los empleados de cada sede pueden acceder sin problemas a los recursos compartidos de todas las sucursales.
- VPN basada en extranet: permite a las empresas compartir de forma segura recursos específicos con socios comerciales externos mediante la conexión de sus respectivas redes. Es útil para proveedores, contratistas y proyectos conjuntos.
CONSEJO PROFESIONAL: Puedes combinar una VPN de sitio a sitio con una VPN de acceso remoto, lo que permite conexiones de red seguras entre oficinas y, a la vez, que los empleados se conecten individualmente en remoto.
Cómo funcionan las VPN de sitio a sitio
Hay tres formas principales de implementar una VPN de sitio a sitio:
Túnel IPsec
Los túneles IPsec crean rutas cifradas entre redes y se configuran a través de los routers de cada uno de los sitios conectados. Este método también se conoce como VPN de router a router y tiene dos variantes:
- Un túnel IPsec basado en rutas actúa como un cable virtual entre redes y deja pasar todo el tráfico.
- Un túnel IPsec basado en políticas utiliza reglas específicas para controlar el flujo de tráfico entre redes IP.
| Pros | Contras |
|---|---|
| Compatible con la mayoría de cortafuegos y routers | Su naturaleza punto a punto limita la escalabilidad |
| Gran seguridad gracias al cifrado | Puede ser complejo de gestionar en redes grandes |
| Relativamente fácil de implementar en despliegues a pequeña escala | La velocidad depende de la conexión a internet, lo que afecta al rendimiento |
VPN multipunto dinámica (DMVPN)
DMVPN resuelve el problema de escalabilidad de los túneles IPsec tradicionales. Esta tecnología propiedad de Cisco es adecuada para grandes organizaciones con muchas sedes, que de otro modo necesitarían miles de conexiones IPsec individuales de router a router. En su lugar, DMVPN utiliza una arquitectura “hub and spoke” (de concentrador y radios), en la que:
- Las sucursales (spokes) se conectan a una ubicación central (hub)
- Se admite el direccionamiento IP dinámico
- Es posible establecer conexiones directas entre sucursales con configuración adicional
NOTA: DMVPN requiere routers Cisco. Aquí tienes una guía completa para diseñar una arquitectura DMVPN.
| Pros | Contras |
|---|---|
| Muy escalable para redes grandes | Específico de un fabricante (solo Cisco) |
| Admite direccionamiento dinámico | Puede requerir conocimientos especializados para implementarlo y gestionarlo |
| Reduce la complejidad de configuración en topologías hub-and-spoke | Sigue sujeto a las limitaciones de rendimiento de internet |
VPN de capa 3 basada en MPLS (L3VPN)
Los enfoques IPsec y DMVPN funcionan sobre internet, por lo que no pueden garantizar un rendimiento constante.
Las L3VPN, en cambio, operan en la capa de red del modelo OSI y utilizan la conmutación de etiquetas multiprotocolo (MPLS) para garantizar la calidad del servicio en distintos medios de transmisión. Normalmente, los proveedores de servicios las venden como soluciones WAN gestionadas.
NOTA: Las L3VPN también se conocen a veces como redes privadas virtuales enrutadas (VPRN).
| Pros | Contras |
|---|---|
| Rendimiento y calidad de servicio (QoS) garantizados | Coste significativamente mayor que el de las VPN basadas en internet |
| Capacidad para priorizar el tráfico | Flexibilidad limitada a la hora de cambiar el servicio |
| Infraestructura gestionada por el proveedor | Dependencia de la cobertura del proveedor del servicio |
| Independiente del protocolo y del medio de transporte |
Al igual que ocurre con el acceso remoto, el mundo de las conexiones entre varias sedes también está cambiando. Muchas empresas integran ahora la conectividad de sitio a sitio en una configuración más amplia de SD-WAN o SASE, que agrupa los enlaces de red y la seguridad en la nube en un único servicio gestionado, en lugar de mantener por su cuenta los túneles de sitio a sitio.
Ejemplos de VPN de sitio a sitio
Estos son algunos ejemplos de productos de VPN de sitio a sitio:
- OpenVPN Access Server: permite establecer conexiones seguras de sitio a sitio con el protocolo OpenVPN.
- Meraki Auto VPN de Cisco: una de las diversas VPN de sitio a sitio de Cisco; Meraki promete crear túneles VPN con un solo clic para conectar dispositivos compatibles.
- AWS Site-to-Site VPN: permite una conectividad segura y escalable entre los centros de datos locales y Amazon Virtual Private Cloud (VPC).
- Fortinet Firewall: ofrece conectividad segura de sitio a sitio con funciones avanzadas de optimización del tráfico y de seguridad.
Los tipos de VPN no son lo mismo que los protocolos VPN
Aclaremos una confusión habitual: el tipo de una VPN y su protocolo son dos cosas distintas.
El protocolo VPN es simplemente el conjunto de reglas que sigue tu software para crear una conexión segura con el servidor y transmitir tus datos a través de ella. No determina qué tipo de VPN estás usando.
De hecho, el mismo protocolo suele aparecer en varios tipos. WireGuard, por ejemplo, lo utilizan por igual las VPN personales, de acceso remoto y de sitio a sitio, mientras que IKEv2 es uno de los favoritos de las VPN móviles y durante mucho tiempo fue el protocolo predeterminado de las aplicaciones móviles de los servicios VPN personales.
Así que, cuando veas una VPN descrita como “una VPN WireGuard” o “una VPN OpenVPN”, eso te indica el protocolo, no el tipo.
La siguiente tabla compara los principales protocolos en cuanto a velocidad, seguridad, consumo de datos y si están preparados para la llegada del cifrado poscuántico.
| Protocolo | Velocidad | Seguridad | Consumo de datos | Poscuántico |
|---|---|---|---|---|
| WireGuard | Muy rápida | Muy alta | Muy bajo | Sí (híbrido) |
| OpenVPN | Moderada | Muy alta | Alto | En desarrollo |
| IKEv2/IPsec | Muy rápida | Alta | Moderado | En desarrollo |
| SoftEther | Muy rápida | Alta | Bajo | No |
| L2TP/IPsec | Moderada | Moderada | Alto | No |
| SSTP | Lenta | Moderada | Alto | No |
| PPTP † | Rápida | Baja | Moderado | No |
† El cifrado de PPTP está roto: no lo uses nunca.
NOTA: La columna Poscuántico refleja lo que ofrecen realmente hoy las VPN de consumo, no lo que es posible en teoría. Explico qué es el cifrado poscuántico y por qué es importante más abajo.
He preparado una página específica que explica en detalle cada uno de los protocolos VPN más utilizados, junto con sus principales puntos fuertes y débiles.
Protocolos propietarios y de ofuscación
Los siete protocolos anteriores son las opciones consolidadas, pero no son los únicos protocolos VPN disponibles hoy en día.
A medida que los gobiernos y las redes han mejorado su capacidad para detectar y bloquear el tráfico VPN, los proveedores han creado una nueva generación de protocolos diseñados para esquivar esos filtros: o bien capas de ofuscación que camuflan un protocolo existente, o bien protocolos propietarios completamente nuevos.
NordWhisper, que NordVPN lanzó en enero de 2025, es un buen ejemplo.
Camufla tu tráfico VPN como navegación web normal, de modo que a la inspección profunda de paquetes le cuesta detectarlo y bloquearlo, y NordVPN lo ha convertido desde entonces en el protocolo predeterminado de sus servidores ofuscados, en lugar de OpenVPN.
Mullvad optó por otro camino y se convirtió en la primera gran VPN en añadir ofuscación QUIC a WireGuard, mientras que Proton VPN creó su propio protocolo Stealth, y ExpressVPN y Surfshark crearon versiones modificadas de OpenVPN.
Merece la pena desmentir un mito: no todos los protocolos propietarios son simplemente WireGuard con otro nombre.
Lightway, de ExpressVPN, se creó desde cero sobre la biblioteca wolfSSL, se reescribió en Rust en 2025 para mejorar la seguridad de la memoria y admite tanto TCP como UDP, algo que WireGuard por sí solo no hace.
Si te conectas a menudo desde un lugar que bloquea las VPN, como un centro educativo, una oficina o un país con censura, estos son los protocolos que debes buscar.
¿Están los protocolos VPN preparados para los ordenadores cuánticos?
Hay un cambio más en marcha: el cifrado poscuántico.
La preocupación es que, cuando lleguen los ordenadores cuánticos potentes, podrían romper el cifrado que protege hoy el tráfico VPN.
Algunos atacantes ya cuentan con ello y roban datos cifrados ahora para descifrarlos más adelante, una técnica conocida como ataque “Harvest Now, Decrypt Later” (recopilar ahora, descifrar después).
Para contrarrestarlo, el Instituto Nacional de Estándares y Tecnología de EE. UU. (NIST) ha estandarizado un conjunto de algoritmos resistentes a la computación cuántica, el más importante de los cuales es ML-KEM (antes conocido como Kyber) para el intercambio de claves.
Las VPN los están adoptando de forma híbrida, combinando el intercambio de claves clásico Curve25519 con ML-KEM, de modo que tu túnel sigue siendo seguro aunque uno de los dos se rompa en el futuro.
La implantación está muy avanzada. NordVPN es el primer gran proveedor que ha convertido el intercambio de claves poscuántico en la opción predeterminada en todas sus aplicaciones, integrado en su protocolo NordLynx.
ExpressVPN lo añadió a Lightway a finales de 2025, inicialmente en una parte de sus servidores; Surfshark lo implementó para WireGuard en enero de 2026, y Mullvad también lo admite en WireGuard.
Mi consejo: la protección poscuántica se está convirtiendo rápidamente en una función estándar, y tenerla no tiene ninguna desventaja real. Si tu proveedor la ofrece, actívala. Si no, es un motivo de peso cada vez mayor para preguntarle por qué.