Somos editorialmente independientes pero es posible que ganemos comisiones si compras una VPN desde nuestros enlaces.
Protocolos VPN: análisis, comparativa y resultados de pruebas


Resumen
Un protocolo VPN es un conjunto de normas que determina cómo se transmiten los datos entre tu dispositivo y el servidor de la VPN. Las aplicaciones de las VPN usan estos protocolos para crear conexiones seguras hacia y desde sus servidores. WireGuard es el mejor protocolo en general por su seguridad, su velocidad y su eficiencia en el consumo de datos. OpenVPN tiene un historial de auditorías más largo, pero es notablemente más lento, mientras que IKEv2/IPsec es el más adecuado para las conexiones móviles.

Los protocolos VPN pueden marcar una enorme diferencia en la velocidad y la seguridad de tu conexión VPN.
Desde el veterano y probado OpenVPN hasta el más moderno WireGuard, cada protocolo ofrece un conjunto único de características que lo hacen adecuado para distintas situaciones.
En esta guía te explico cómo funcionan los protocolos de tunelización VPN, analizo los más utilizados por los servicios VPN y comparto los resultados de las pruebas de velocidad, seguridad y eficiencia en el uso de datos que he realizado yo mismo.
Lista de los principales protocolos VPN
- WireGuard: El mejor protocolo VPN en general
- OpenVPN: Una alternativa muy segura
- IKEv2/IPsec: Pensado para dispositivos móviles
- SoftEther: Eficaz para sortear cortafuegos
- L2TP/IPsec: Protocolo lento y poco seguro
- SSTP: Sistema de ofuscación efectivo, pero de código cerrado
- PPTP: Protocolo obsoleto y muy poco seguro
WireGuard es el mejor protocolo VPN para la mayoría de los usuarios, gracias a su gran velocidad, su cifrado moderno y su uso eficiente de los datos. Además, está disponible en la mayoría de las VPN de primer nivel que he probado.
Somos completamente independientes y hemos probado VPN desde 2016. Nuestras recomendaciones están basadas en los resultados de nuestras pruebas y no se ven afectadas por incentivos económicos. Descubre quiénes somos y cómo probamos las VPN.
¿Qué es un protocolo VPN?
Un protocolo VPN es un conjunto de reglas que determina cómo se transmiten los datos de internet entre tu dispositivo y un servidor VPN.
Las aplicaciones VPN utilizan estos protocolos para establecer un túnel estable y cifrado con el servidor que elijas, ocultando así tu dirección IP y tu actividad de navegación. Por eso también se les conoce como protocolos de tunelización.
La tecnología en la que se basa cada protocolo VPN es distinta, por lo que cada uno puede ofrecer un nivel diferente de velocidad, seguridad y compatibilidad. Si entiendes esas diferencias, elegir el más adecuado resulta sencillo.
Te encontrarás con dos grandes categorías: los protocolos comunes, que cualquier proveedor puede implementar, y los protocolos propietarios, que son exclusivos de un proveedor de VPN concreto.
En cualquier caso, la elección correcta depende de lo que vayas a hacer. Tanto si buscas velocidad para jugar online como si priorizas la seguridad en tus compras por internet o quieres eludir las restricciones geográficas, el protocolo que elijas marca una diferencia real en el rendimiento de tu VPN.
Comparativa de protocolos VPN
Elegir entre un protocolo VPN u otro dependerá en primera instancia de la VPN que vayas a utilizar. Algunos servicios VPN te permiten elegir entre una amplia gama de protocolos, mientras que otros no te dan ningún tipo de opción.
En la siguiente tabla encontrarás una comparativa de los siete protocolos VPN más utilizados:
| Protocolo | Velocidad | Seguridad | Uso de datos |
|---|---|---|---|
| WireGuard | Muy alta | Muy alta | Muy bajo |
| OpenVPN | Moderada | Muy alta | Alto |
| IKEv2/IPsec | Muy alta | Alta | Moderado |
| SoftEther | Muy alta | Alta | Bajo |
| L2TP/IPsec | Moderada | Moderada | Alto |
| SSTP | Baja | Moderada | Alto |
| PPTP | Alta | Baja | Moderado |
Las cifras de velocidad y consumo de datos en las que se basan estas valoraciones proceden de mis propias pruebas con los tres protocolos que pude medir directamente: WireGuard, OpenVPN e IKEv2/IPsec.
SoftEther, L2TP/IPsec, SSTP y PPTP se ofrecen hoy en día tan rara vez que los he valorado según sus especificaciones técnicas y las implementaciones que he visto en las aplicaciones VPN.
Justo debajo encontrarás todos mis resultados.
Resultados de las pruebas de protocolos VPN
En esta sección comparo la velocidad, el consumo de datos y la seguridad de los protocolos VPN que he probado personalmente: WireGuard, OpenVPN e IKEv2/IPsec.
Realicé estas pruebas con NordVPN y ExpressVPN porque son dos de las mejores VPN que he utilizado y, entre ambas, ofrecen estos protocolos habituales.
El protocolo VPN más seguro
Datos clave:
OpenVPN y WireGuard son los dos protocolos más seguros, y usaría cualquiera de los dos sin problema. OpenVPN tiene una trayectoria más larga, con más de dos décadas de escrutinio como proyecto de código abierto. WireGuard alcanza el mismo nivel por el camino contrario: un código base muchísimo más pequeño, que resulta más fácil de auditar.
A continuación encontrarás una tabla que compara la seguridad de los siete protocolos VPN más utilizados:

El protocolo VPN más rápido
Datos clave:
- WireGuard e IKEv2/IPsec son los protocolos más rápidos.
- OpenVPN TCP y UDP son más lentos, sobre todo en conexiones a internet de alta velocidad.
Ten en cuenta que el protocolo es solo uno de los factores que influyen en la velocidad de tu VPN. También cuentan la velocidad base de tu conexión a internet, la distancia a la que está el servidor, cuántas personas comparten tu conexión y el algoritmo de cifrado que se utilice.
Estos son los resultados de mis pruebas de velocidad en una conexión base de 350 Mbps, en las que comparé WireGuard, OpenVPN UDP, OpenVPN TCP e IKEv2/IPsec:

El protocolo VPN más eficiente en el uso de datos
Datos clave:
- WireGuard es el que menos datos consume: solo un 4,53 %.
- IKEv2/IPsec consume un 7,88 %: más que WireGuard, pero menos que OpenVPN.
- OpenVPN UDP y TCP aumentan tu consumo de datos hasta un 20 %.
Así varió el consumo de datos cuando envié el mismo archivo con cada protocolo:

Análisis de los protocolos VPN más populares
A continuación analizo los siete principales protocolos VPN que se han utilizado ampliamente en el software VPN desde los años noventa.
Algunos ya están obsoletos y es arriesgado usarlos, mientras que otros se han convertido en la opción de referencia de los servicios VPN más seguros, así que conviene saber cuál es cuál antes de tocar la configuración.
WireGuard: El mejor protocolo VPN
| Pros | Contras |
|---|---|
| Extraordinariamente rápido | Su configuración predeterminada puede almacenar las direcciones IP de los usuarios |
| Código base conciso y eficiente | Solo funciona con UDP (los cortafuegos lo bloquean con facilidad) |
| Consumo de datos mínimo | |
| Sistema de cifrado y seguridad moderno |
WireGuard es un protocolo VPN de código abierto relativamente nuevo. Es extremadamente rápido, eficiente en el consumo de datos y, de forma nativa, solo admite la comunicación UDP.
Su amplia adopción entre las VPN de confianza, gracias a su gran velocidad y a su seguro cifrado ChaCha20, lo convierte en la mejor opción para la mayoría de los usuarios.
Su código base es mucho más corto que el de OpenVPN, lo que reduce la probabilidad de errores, facilita que los servicios VPN lo implementen de forma segura en su software y permite auditarlo a fondo con más rapidez.
En mis propias pruebas de velocidad comprobé que WireGuard es el doble de rápido que OpenVPN.
Además, es el protocolo más eficiente que he medido: WireGuard es el que menos datos consume de todos los protocolos VPN de uso habitual.
WireGuard usa cifrado ChaCha20, Poly1305 para la autenticación, Curve25519 para el intercambio de claves y secreto perfecto hacia adelante (PFS, por sus siglas en inglés).
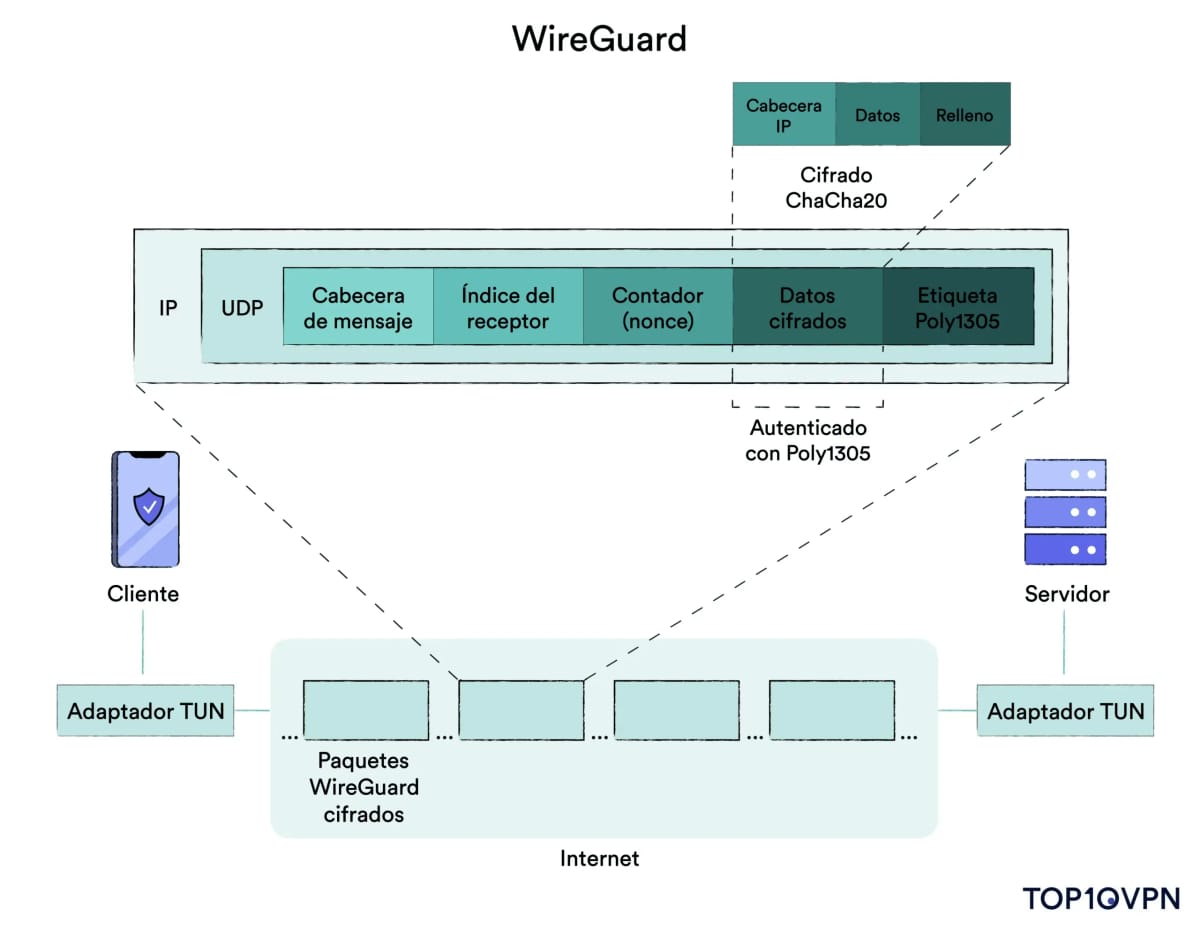
WireGuard es un protocolo VPN moderno y seguro.
La configuración predeterminada de WireGuard exige el uso de direcciones IP estáticas, lo que puede comprometer la privacidad. Sin embargo, muchos proveedores de VPN de primer nivel han resuelto este problema con configuraciones avanzadas, como los sistemas de doble traducción de direcciones de red (NAT).
NordVPN, por ejemplo, integra WireGuard con su propio sistema de doble NAT para crear una versión más segura de WireGuard llamada NordLynx. Esto permite a los servidores establecer una conexión WireGuard sin tener que almacenar una dirección IP estática en el servidor.
Proton VPN también ha implementado un sistema de doble NAT en sus servidores WireGuard para garantizar que no se almacene ninguna dirección IP real.
¿Debería usar WireGuard? Sí, es el protocolo que dejo seleccionado en mis propias aplicaciones. Bien configurado, es tan seguro y fiable como OpenVPN, y mucho más rápido. Su bajo consumo de ancho de banda lo convierte en la opción obvia para el móvil.
OpenVPN: Una alternativa muy segura
| Pros | Contras |
|---|---|
| Seguridad probada y muy auditada | Código inflado y estructura complicada |
| Protocolo muy configurable | Configuración predeterminada problemática |
| Compatible con muchos algoritmos de cifrado | OpenVPN consume muchos datos |
| Más lento que otros protocolos |
OpenVPN es un protocolo VPN de código abierto y de confianza. Durante décadas fue el protocolo más popular y el estándar de referencia del sector.
Ha sido auditado a fondo por investigadores de seguridad durante dos décadas. Además, ofrece PFS, que genera nuevas claves para cada sesión de transferencia de datos.
Cuando usas OpenVPN, tanto el canal de control (que se encarga de la autenticación, el intercambio de claves y la configuración) como el canal de datos (que cifra y transmite los paquetes) están protegidos con cifrado SSL/TLS. Esto lo hace más seguro que otros protocolos que solo cifran el canal de datos.
También puede usar todos los algoritmos criptográficos de la biblioteca OpenSSL, como AES, Blowfish, Camellia y ChaCha20.
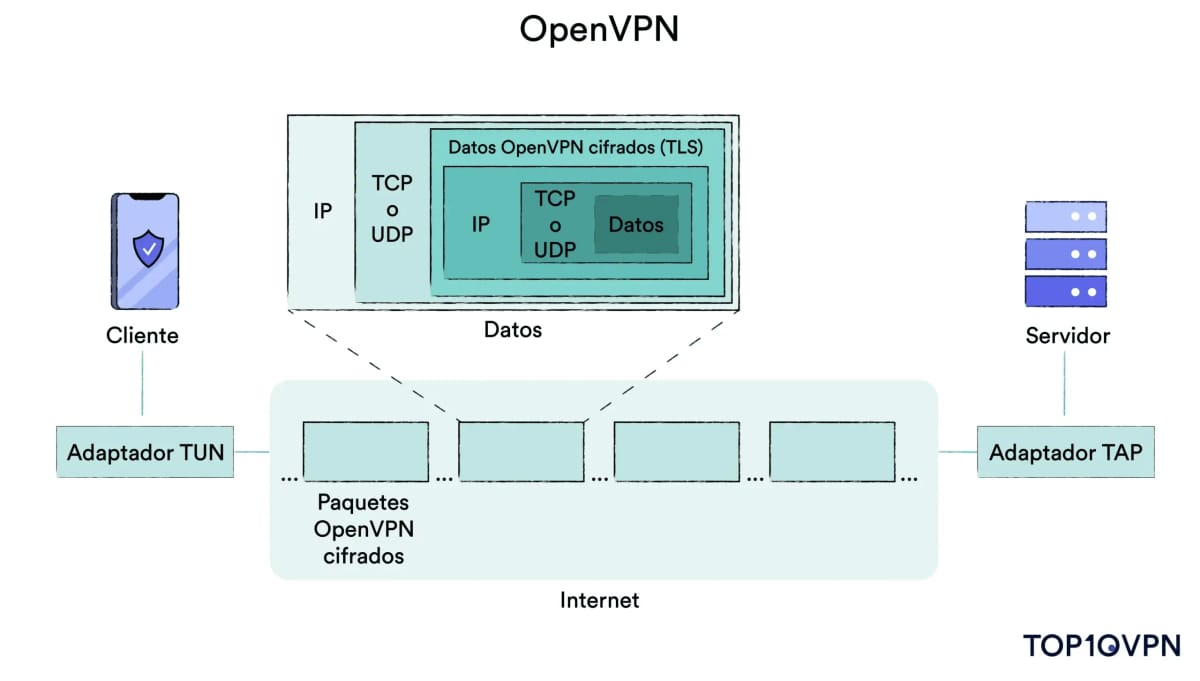
OpenVPN es un protocolo VPN popular y seguro, disponible en la mayoría de los servicios VPN.
La mayoría de las VPN te permiten elegir entre dos modos de transmisión: TCP y UDP. La principal diferencia entre ambos es que UDP es más rápido, mientras que TCP es más estable y fiable.
Esto se debe a que TCP establece una conexión antes de transmitir los datos, la mantiene durante toda la transmisión y la cierra cuando todos los datos se han enviado correctamente.
TCP garantiza la entrega de los datos, ya que comprueba si hay errores, confirma si se ha perdido algún paquete y reinicia la transmisión si es necesario.
En cambio, UDP no abre, mantiene ni cierra una conexión antes de enviar los datos. Simplemente los envía sin handshakes, sin rastrear ni retransmitir los paquetes perdidos.
Cabe destacar que TCP se utiliza sobre todo en situaciones en las que se necesita una comunicación fiable, como enviar correos electrónicos, transferir archivos importantes o sortear la censura. UDP, en cambio, es ideal para actividades en las que prima la velocidad, como jugar a videojuegos, ver vídeos o escuchar música en streaming y hacer llamadas online.
Casi todas las aplicaciones VPN son compatibles de forma nativa con OpenVPN en los sistemas operativos más populares, como Windows, macOS, Android, Linux e iOS. También puedes configurar una conexión OpenVPN manualmente.
Sin embargo, OpenVPN tiene sus inconvenientes. No es tan eficiente como WireGuard o IKEv2. Tiene más de 70.000 líneas de código, frente a solo 4.000 en WireGuard. Esto hace que a los investigadores de seguridad les cueste más auditarlo, lo que aumenta el riesgo de que aparezcan errores.
Al igual que WireGuard, OpenVPN almacena por defecto tu dirección IP y tu nombre de usuario, pero el protocolo se puede configurar fácilmente para que no almacene direcciones IP.
OpenVPN también aumenta tu consumo de datos hasta un 20 %, más que cualquier otro protocolo VPN que haya probado.
¿Debería usar OpenVPN? Solo si te interesa específicamente su historial de auditorías más largo o necesitas TCP para atravesar una red restrictiva. Para el uso diario, WireGuard te ofrece el mismo nivel de protección y, además, es más rápido y mucho más eficiente en el consumo de datos.
IKEv2/IPsec: Pensado para dispositivos móviles
| Pros | Contras |
|---|---|
| Muy rápido | La versión de Microsoft es de código cerrado |
| Cambia entre redes Wi-Fi y redes de datos móviles de manera fluida | No consigue sortear la censura online |
| Compatible con muchos algoritmos de cifrado robustos | Es posible que haya sido comprometido por la NSA |
IKEv2 (Internet Key Exchange, versión 2) es un protocolo VPN rápido que ofrece una conexión muy estable. En mis pruebas fue el segundo protocolo VPN más rápido, por detrás de WireGuard y con bastante ventaja sobre OpenVPN. En parte se debe a la poca sobrecarga que añade: solo aumentó mi consumo de datos un 7,88 %, frente al 17,14 % de OpenVPN UDP.
IKEv2 ofrece una función de reconexión automática única gracias al protocolo de movilidad y multihoming (MOBIKE). Esta función mantiene activa la conexión con una puerta de enlace VPN mientras pasas de una dirección a otra.
MOBIKE permite a los usuarios de móviles pasar de los datos móviles a las redes Wi-Fi, y viceversa, sin interrupciones.

Surfshark es la VPN que recomiendo para móviles: combina IKEv2 con la suplantación de GPS y un Kill Switch personalizable.
IKEv2 no proporciona cifrado por sí solo, por lo que suele combinarse con IPsec (Internet Protocol Security) para formar IKEv2/IPsec.
Microsoft y Cisco crearon juntos el protocolo IKEv2/IPsec, algo que podría generar cierta desconfianza dada su reputación de trabajar con código cerrado, pero hoy existen muchas versiones de código abierto que ya han sido auditadas.
NOTA: Las versiones de IKEv2/IPsec para Linux son de código abierto y ninguna auditoría ha encontrado nada sospechoso en el protocolo. Por este motivo, el código cerrado de IKEv2 preocupa menos que el de otros protocolos de código cerrado, como SSTP.
IPsec es un conjunto de protocolos de seguridad que utiliza algoritmos de cifrado de 256 bits, como AES, Camellia y ChaCha20. Una vez que IKEv2 ha establecido una conexión segura entre tu dispositivo y el servidor VPN, IPsec cifra tus datos durante su recorrido por el túnel.
Existen sospechas no confirmadas de que la NSA podría haber vulnerado IPsec. Investigadores de seguridad como Edward Snowden han insinuado que IPsec se debilitó deliberadamente durante su creación.
Además, este protocolo VPN no sortea la censura online. Los cortafuegos y los administradores de redes Wi-Fi pueden bloquear IKEv2 con facilidad, ya que solo funciona en el puerto UDP 500.
Por tanto, IKEv2/IPsec es una mala opción para desbloquear sitios web en países como China y Rusia.
¿Debería usar IKEv2/IPsec? Es una buena opción para el móvil gracias a su velocidad, a su capacidad para cambiar de red sin cortes y a su bajo consumo de datos. Aun así, que sea de código cerrado y que posiblemente esté comprometido basta para hacerme dudar. Si un proveedor ofrece ambos, elijo WireGuard.
SoftEther: Eficaz para sortear cortafuegos
| Pros | Contras |
|---|---|
| Diseñado para sortear los cortafuegos de internet | No disponible en la mayoría de VPN |
| Compatible con algoritmos de cifrado robustos | Debe configurarse manualmente para que sea seguro |
Si se configura correctamente, SoftEther es un protocolo de código abierto rápido y seguro, compatible con muchos algoritmos de cifrado: AES-256, RC4-128 y Triple-DES-168.
El protocolo es especialmente bueno para sortear los cortafuegos «cotidianos» de oficinas y centros educativos. Eso sí, no esperes que haga mucho más.
Basa sus protocolos de cifrado y autenticación en OpenSSL. Al igual que con OpenVPN, esto significa que puede utilizar el puerto TCP 443, que a los cortafuegos les resulta difícil bloquear de forma eficaz porque es el puerto que se usa para HTTPS (es decir, para los sitios web seguros).
Y lo más importante: la mayoría de las VPN nunca han adoptado SoftEther. No es compatible de forma nativa con ningún sistema operativo y, de las VPN que he analizado, solo Hide.me lo ofrece.
Además, la configuración predeterminada de SoftEther no es segura de serie. Por defecto, los clientes no verifican el certificado del servidor, así que un atacante puede hacerse pasar por un servidor VPN y acceder a las credenciales y a la actividad online de los usuarios.
Aunque SoftEther se ganó su reputación eludiendo la censura, hoy se queda por detrás de algunas de las técnicas de ofuscación VPN más avanzadas, que son las que necesitas para superar las restricciones agresivas de países como China.
¿Debería usar SoftEther? Sigue siendo una forma eficaz de atravesar los cortafuegos habituales de centros educativos y oficinas. Pero lo primero que hago tras configurarlo es activar Always Verify Server Certificate («Verificar siempre el certificado del servidor»): sin esta opción, suplantar el protocolo es facilísimo.
L2TP/IPsec: Protocolo lento y poco seguro
| Pros | Contras |
|---|---|
| Compatible con algoritmos de cifrado robustos | Su código complejo da lugar a implementaciones deficientes |
| De código abierto | Ineficaz para sortear los cortafuegos |
| IPsec puede haber sido comprometido | |
| La doble encapsulación ralentiza las conexiones | |
| Incompatible con NAT |
El protocolo de túnel de capa 2 (L2TP) se lanzó en agosto de 1999 como sucesor previsto de PPTP. Al igual que IKEv2, L2TP suele combinarse con IPsec para formar un protocolo VPN híbrido: L2TP/IPsec.
En general, su rendimiento es decepcionante y L2TP se considera ya obsoleto. Menos de la mitad de las VPN que he analizado lo ofrecen, y la mayoría de los servicios de confianza te orientan ya hacia alternativas más rápidas y seguras.
Lo crearon Microsoft y Cisco, pero hay bases de código abierto en GitHub que han implementado servidores L2TP/IPsec, de modo que los protocolos se pueden auditar y revisar en busca de puertas traseras.
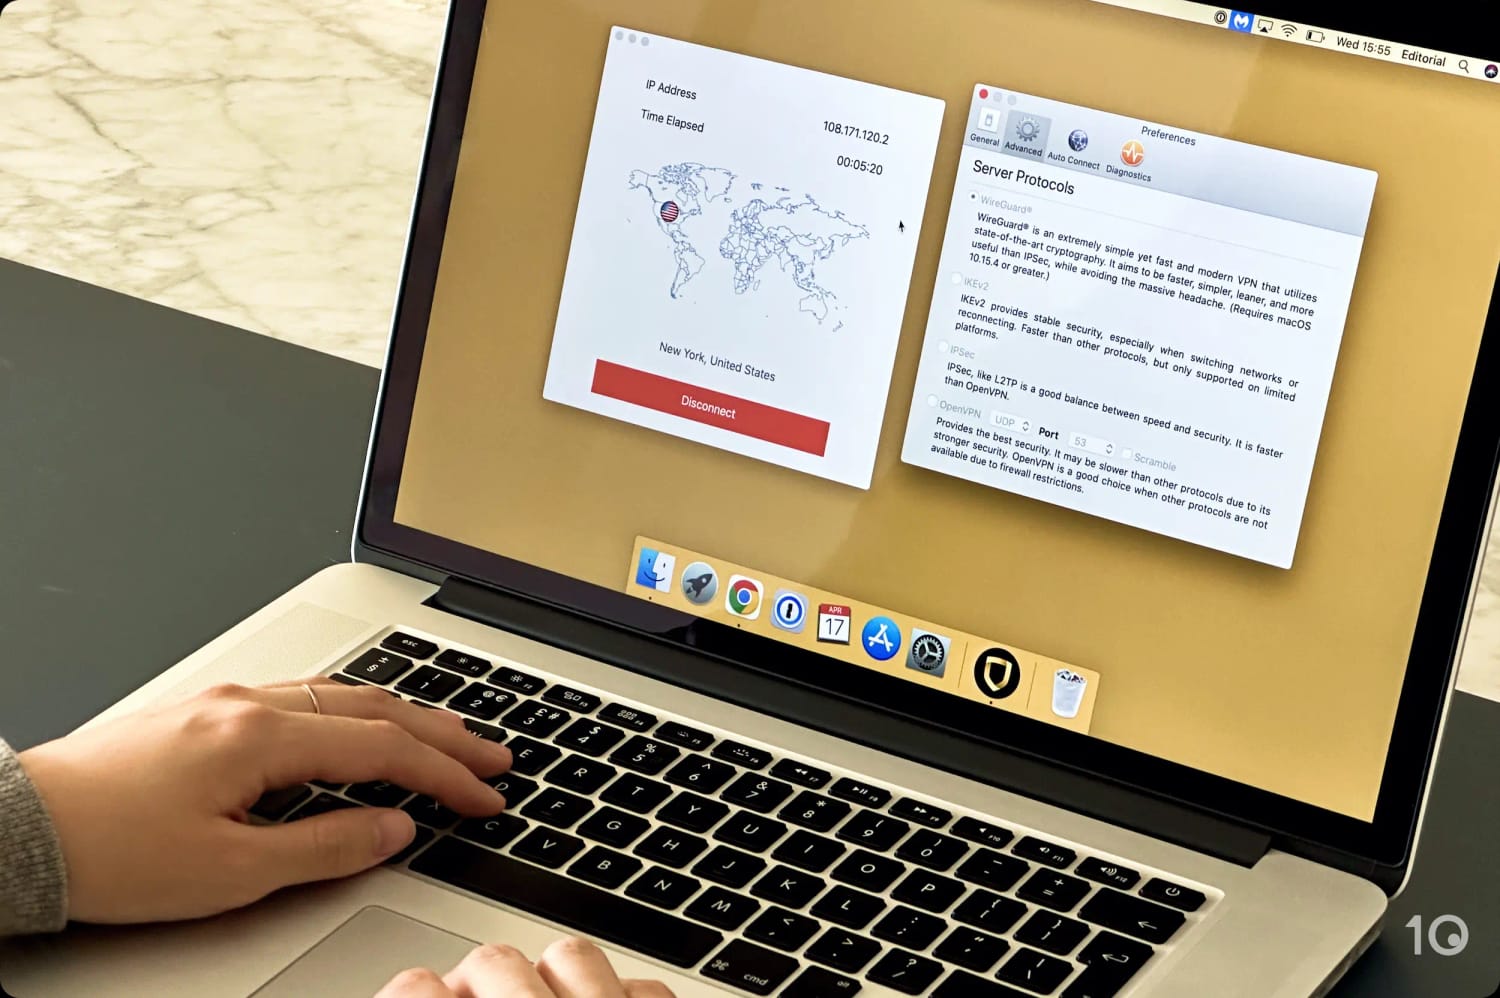
StrongVPN es una de las VPN más conocidas que todavía ofrecen L2TP/IPsec.
Su código complejo ha dado lugar a implementaciones deficientes en las VPN. Dada la dificultad de combinar L2TP e IPsec, algunas VPN usaban claves precompartidas para configurar el protocolo. Esto exponía a los usuarios a ataques de intermediario, en los que un atacante falsifica las credenciales de autenticación, se hace pasar por un servidor VPN y espía tu conexión.
L2TP/IPsec también es más lento que otros protocolos porque utiliza una función de doble encapsulación que envuelve tus datos en dos capas de cifrado. Esta función mejora la seguridad del protocolo, pero también consume más recursos, ralentiza tu VPN y aumenta el gasto de batería en los dispositivos móviles.
Además, L2TP/IPsec es incompatible con NAT, lo que puede provocar problemas de conectividad. En ese caso, tendrás que usar una función de paso a través de VPN en tu router para conectarte a una VPN que use L2TP.
¿Debería usar L2TP/IPsec? Si puedes evitarlo, no. Solo me lo plantearía en un dispositivo demasiado antiguo para ejecutar algo mejor, y nunca para información personal, nunca si te preocupa la vigilancia de la NSA y nunca con una VPN que publique sus claves de cifrado en internet.
SSTP: Sistema de ofuscación efectivo, pero de código cerrado
| Pros | Contras |
|---|---|
| Ofrece un cifrado robusto gracias a AES-256 | No disponible en la mayoría de VPN |
| Bueno para sortear la censura | De código cerrado y propiedad de Microsoft |
| Fácil de configurar en Windows |
El protocolo de túnel de sockets seguro (SSTP) es una opción fiable para sortear cortafuegos, aunque la mayoría de las VPN de gama alta lo han abandonado en favor de protocolos más modernos.
SSTP es un protocolo propietario creado y gestionado por Microsoft. Se suele usar para proteger las conexiones nativas de Windows. Usa SSL/TLS y el puerto TCP 443 por defecto, además de cifrado AES-256, para establecer una conexión segura.
Este es el puerto por el que circula todo el tráfico HTTPS habitual, por lo que a los cortafuegos les cuesta bloquearlo, y eso lo hace eficaz para sortear ciertas formas de censura web.
Antes era vulnerable a los ataques de intermediario porque usaba SSL3. Hoy en día, SSTP está configurado para usar TLS 1.2 y 1.3, que son mucho más seguros y resistentes a los ciberataques.
En definitiva, las VPN ya ofrecen alternativas más nuevas y privadas, como WireGuard y OpenVPN, así que hay muy pocas situaciones en las que me plantearía usar SSTP.
¿Debería usar SSTP? Solo para atravesar un cortafuegos que esté bloqueando todo lo demás. Su cifrado AES-256 es realmente robusto, pero el código es cerrado y propiedad de Microsoft, así que tienes que fiarte de esa robustez sin poder comprobarla. Hide.me es la única VPN bien valorada que he probado que todavía ofrece SSTP.
PPTP: Protocolo obsoleto y muy poco seguro
| Pros | Contras |
|---|---|
| Altas velocidades | Serios problemas de seguridad |
| Compatible de forma nativa con sistemas antiguos | No compatible con claves de cifrado de 256 bits |
| Mala opción para sortear la censura | |
| Supuestamente descifrado por la NSA |
El protocolo de tunelización de punto a punto (PPTP) es un protocolo VPN obsoleto con muchos problemas de seguridad conocidos. Es uno de los protocolos de red más antiguos que se han utilizado para crear túneles cifrados.
Microsoft incluyó PPTP en Windows por primera vez a mediados de los años noventa y lo publicó como estándar (RFC 2637) en julio de 1999. Se diseñó para entornos Windows cotidianos, con un consumo de datos reducido y altas velocidades para lo habitual en aquel momento. Era la época del acceso telefónico a internet: desde entonces han cambiado muchas cosas y PPTP ha dejado de ser el estándar.
Gracias a su sencilla configuración y a su buen rendimiento en aquellos años, el protocolo se popularizó entre las pequeñas y medianas empresas para crear VPN internas de sitio a sitio y VPN de acceso remoto. Lo preocupante es que algunas empresas siguen confiando en este protocolo hoy en día.
La mayoría de los proveedores de VPN han dejado de ofrecer PPTP por completo debido a su cifrado de 128 bits, inferior al de otros protocolos, y a sus vulnerabilidades conocidas.
Por ejemplo, un blog de 2016 afirma que es posible descifrar una conexión VPN con PPTP en tan solo tres minutos.
Además, al parecer la NSA aprovechó las vulnerabilidades de PPTP para recopilar enormes cantidades de datos de usuarios de VPN.
¿Debería usar PPTP? No, ¡nunca! PPTP no es lo bastante seguro. Nunca deberías usar PPTP para nada que implique enviar datos privados o confidenciales por internet.
Protocolos VPN propietarios
Algunos servicios VPN también han creado sus propios protocolos VPN, ya sea mejorando protocolos de código abierto existentes o desarrollando uno totalmente nuevo. Los llamo protocolos VPN propietarios.
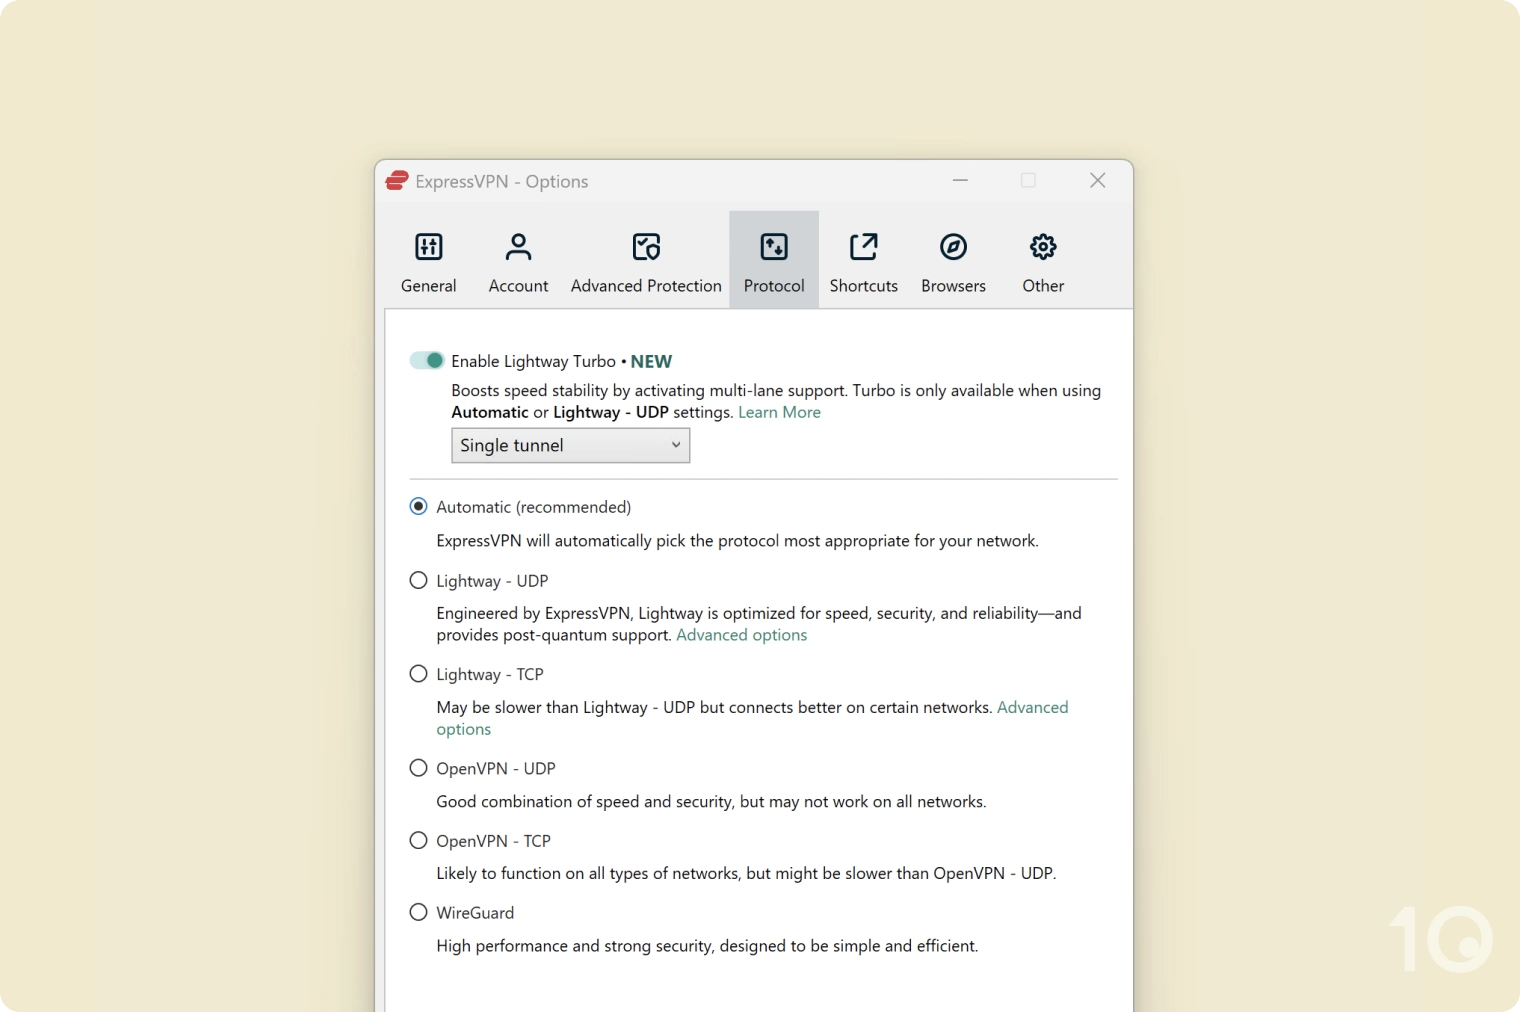
ExpressVPN ha desarrollado su propio protocolo, Lightway.
Las empresas de VPN suelen crear sus propios protocolos para casos de uso específicos. La mayoría de las veces, el objetivo es reforzar aún más la seguridad de los protocolos existentes.
Otros motivos habituales son mejorar la velocidad y poder sortear cortafuegos online sofisticados.
Estos protocolos suelen rendir mejor que los protocolos comunes. Después de invertir tiempo y dinero en crear un protocolo nuevo, es lógico que un servicio VPN dedique su mejor infraestructura a mejorar su rendimiento.
| Pros | Contras |
|---|---|
| Diseñados para usos específicos | A menudo son de código cerrado y no se han auditado de forma independiente |
La siguiente tabla compara los tres protocolos VPN propietarios más populares del mercado actual.
| Protocolo VPN | Uso | Efectividad | ¿Auditoría de seguridad? |
|---|---|---|---|
| ExpressVPN – Lightway | General | Ofrece un buen equilibrio entre seguridad y velocidad | Sí: 2021, 2023 y 2025 |
| Hotspot Shield – Catapult Hydra | Velocidad | Ofrece una velocidad inigualable, ideal para tareas que consumen mucho ancho de banda | Sí: sin publicar |
| Astrill – StealthVPN | Censura | Elude las restricciones de internet de China | No |
He excluido deliberadamente de esta tabla NordLynx, de NordVPN, porque es un protocolo WireGuard «de marca».
Ten en cuenta que la mayoría de las VPN mantienen sus protocolos VPN propietarios como código cerrado, lo que significa que no puedes examinar su código ni comprobar que no tenga vulnerabilidades o errores.
Dicho esto, los proveedores de confianza encargan auditorías de seguridad independientes del código de su protocolo para ofrecer garantías de privacidad y seguridad.