Serwis Top10VPN ma pełną niezależność redakcyjną. Możemy otrzymać prowizję, jeśli kupisz VPN na naszej stronie.
Protokoły VPN: przegląd, porównanie i wyniki testów


Podsumowanie
Protokół VPN to zestaw reguł decydujących, jak dane internetowe są transmitowane między Twoim urządzeniem a serwerem VPN. Aplikacje VPN korzystają z tych protokołów, aby tworzyć bezpieczne połączenia z serwerami VPN. WireGuard to ogólnie najlepszy protokół pod względem bezpieczeństwa, prędkości oraz zużycia danych. OpenVPN ma dłuższą historię audytów, ale jest zauważalnie wolniejszy, a IKEv2/IPsec najlepiej sprawdza się w połączeniach mobilnych.

Protokoły VPN mogą mieć ogromny wpływ na prędkość oraz bezpieczeństwo Twojego połączenia VPN.
Od sprawdzonego OpenVPN po nowoczesny WireGuard – każdy protokół oferuje unikatowy zestaw parametrów dopasowanych do różnych okoliczności.
W tym przewodniku wyjaśnię, jak działają protokoły tunelowania VPN, omówię te najczęściej stosowane przez usługi VPN i przedstawię wyniki testów prędkości, bezpieczeństwa i zużycia danych, które sam przeprowadziłem.
Lista głównych protokołów VPN
- WireGuard: najlepszy protokół VPN
- OpenVPN: bardzo bezpieczna alternatywa
- IKEv2/IPsec: skrojony na potrzeby urządzeń mobilnych
- SoftEther: dobry do omijania zapór sieciowych
- L2TP/IPsec: wolny i niebezpieczny protokół
- SSTP: skuteczne maskowanie, ale zamknięty kod źródłowy
- PPTP: przestarzały i niebezpieczny protokół
WireGuard to najlepszy protokół VPN dla większości osób dzięki doskonałym prędkościom, nowoczesnemu szyfrowaniu i niskiemu zużyciu danych. Jest też dostępny w większości najlepszych VPN-ów, które przetestowałem.
Jesteśmy w pełni niezależni i recenzujemy usługi VPN od 2016 roku. Nasze porady są oparte na wynikach własnoręcznie przeprowadzonych testów, a korzyści finansowe nie mają na nie wpływu. Dowiedz się, kim jesteśmy i jak testujemy VPN-y.
Czym jest protokół VPN?
Protokół VPN to zestaw reguł opisujących, jak dane są transmitowane między Twoim urządzeniem a serwerem VPN.
Aplikacje VPN korzystają z takich protokołów, aby stworzyć stabilny, zaszyfrowany tunel łączący Cię z wybranym serwerem i tym samym ukryć Twój adres IP oraz aktywność podczas przeglądania sieci. Z tego powodu są również nazywane protokołami tunelowania.
Technologia leżąca u podstaw każdego protokołu VPN jest inna, co oznacza, że mogą one oferować różne poziomy prędkości, bezpieczeństwa i kompatybilności. Gdy zrozumiesz te różnice, wybór odpowiedniego protokołu stanie się prosty.
Spotkasz się z dwiema ogólnymi kategoriami: standardowymi protokołami, które może wdrożyć każdy dostawca, oraz autorskimi protokołami, unikatowymi dla jednego, konkretnego dostawcy VPN.
Tak czy inaczej, właściwy wybór zależy od tego, co robisz. Niezależnie od tego, czy stawiasz na prędkość w grach, bezpieczeństwo przy zakupach online, czy omijanie geoblokad, wybrany protokół ma realny wpływ na to, jak dobrze działa Twój VPN.
Porównanie protokołów VPN
Wybór protokołu VPN zależy od tego, z jakiej usługi VPN korzystasz. Niektóre usługi VPN pozwalają Ci wybrać jeden z wielu protokołów, inne w ogóle nie dają wyboru.
Poniższa tabela porównuje siedem najczęściej używanych protokołów VPN:
| Protokół | Prędkość | Bezpieczeństwo | Zużycie danych |
|---|---|---|---|
| WireGuard | Bardzo wysoka | Bardzo wysokie | Bardzo niskie |
| OpenVPN | Umiarkowana | Bardzo wysokie | Wysokie |
| IKEv2/IPsec | Bardzo wysoka | Wysokie | Umiarkowane |
| SoftEther | Bardzo wysoka | Wysokie | Niskie |
| L2TP/IPsec | Umiarkowana | Umiarkowane | Wysokie |
| SSTP | Niska | Umiarkowane | Wysokie |
| PPTP | Wysoka | Niskie | Umiarkowane |
Wyniki prędkości i zużycia danych, na których opierają się te oceny, pochodzą z moich własnych testów trzech protokołów, które mogłem bezpośrednio zmierzyć: WireGuard, OpenVPN i IKEv2/IPsec.
SoftEther, L2TP/IPsec, SSTP i PPTP są dziś oferowane tak rzadko, że oceniłem je na podstawie ich specyfikacji technicznej i implementacji, które widziałem w aplikacjach VPN.
Moje pełne wyniki znajdziesz tuż poniżej.
Wyniki testów protokołów VPN
W tej sekcji porównuję prędkości, zużycie danych i bezpieczeństwo protokołów VPN, które sam przetestowałem: WireGuard, OpenVPN i IKEv2/IPsec.
Testy przeprowadziłem na NordVPN i ExpressVPN, ponieważ to dwa z najlepszych VPN-ów, z jakich korzystałem, a razem oferują wszystkie te popularne protokoły.
Najbezpieczniejszy protokół VPN
Kluczowe ustalenia:
OpenVPN i WireGuard to dwa najbezpieczniejsze protokoły i z czystym sumieniem korzystałbym z każdego z nich. OpenVPN ma dłuższy staż – jego otwarty kod jest analizowany od ponad dwóch dekad. WireGuard osiąga ten sam poziom zupełnie inną drogą: jego kod jest wielokrotnie krótszy, co ułatwia audyty.
Poniższe zestawienie porównuje poziom bezpieczeństwa siedmiu najczęściej używanych protokołów VPN:

Najszybszy protokół VPN
Kluczowe ustalenia:
- WireGuard i IKEv2/IPsec to najszybsze protokoły.
- OpenVPN TCP i UDP są wolniejsze, szczególnie na szybkich łączach internetowych.
Pamiętaj, że protokół to tylko jeden z czynników wpływających na prędkość Twojego VPN-a. Znaczenie mają też bazowa prędkość Twojego internetu, odległość od serwera, liczba osób korzystających z Twojego połączenia oraz używany szyfr.
Oto moje wyniki testów prędkości na połączeniu bazowym 350 Mb/s dla WireGuard, OpenVPN UDP, OpenVPN TCP i IKEv2/IPsec:

Protokół VPN zużywający najmniej danych
Kluczowe ustalenia:
- WireGuard zużywa najmniej danych – tylko 4,53%.
- IKEv2/IPsec zużywa 7,88% – więcej niż WireGuard, ale mniej niż OpenVPN.
- OpenVPN UDP i TCP zwiększają Twoje zużycie danych nawet o 20%.
Oto jak wypadło zużycie danych, gdy wysłałem ten sam plik przez każdy z protokołów:

Przegląd popularnych protokołów VPN
Teraz omówię siedem głównych protokołów VPN, które od lat 90. są powszechnie stosowane w oprogramowaniu VPN.
Niektóre są dziś przestarzałe i ryzykowne w użyciu, a inne stały się podstawowym wyborem najbezpieczniejszych usług VPN – dlatego warto wiedzieć, który jest który, zanim cokolwiek zmienisz w ustawieniach.
WireGuard: najlepszy protokół VPN
| Zalety | Wady |
|---|---|
| Wyjątkowo szybki | Domyślna konfiguracja może przechowywać adresy IP użytkowników |
| Zwięzła i wydajna baza kodu | Obsługuje tylko UDP (łatwo blokowany przez zapory sieciowe) |
| Minimalne zużycie danych | |
| Nowoczesne zabezpieczenia i szyfrowanie |
WireGuard to stosunkowo nowy protokół VPN o otwartym kodzie źródłowym. Jest wyjątkowo szybki, oszczędnie zużywa dane i natywnie obsługuje wyłącznie komunikację UDP.
Dzięki wysokim prędkościom i bezpiecznemu szyfrowaniu ChaCha20 jest powszechnie stosowany przez renomowane VPN-y, co czyni go najlepszym wyborem dla większości użytkowników.
Jego kod jest znacznie krótszy niż kod OpenVPN, dzięki czemu jest mniej podatny na błędy, usługom VPN łatwiej go bezpiecznie wdrożyć we własnym oprogramowaniu, a jego dokładny audyt zajmuje mniej czasu.
W moich testach prędkości WireGuard okazał się dwa razy szybszy od OpenVPN.
To także najoszczędniejszy protokół, jaki zmierzyłem. WireGuard zużywa najmniej danych spośród wszystkich powszechnie stosowanych protokołów VPN.
WireGuard korzysta z szyfrowania ChaCha20, Poly1305 do uwierzytelniania, Curve25519 do wymiany kluczy oraz doskonałego utajniania z wyprzedzeniem (PFS).
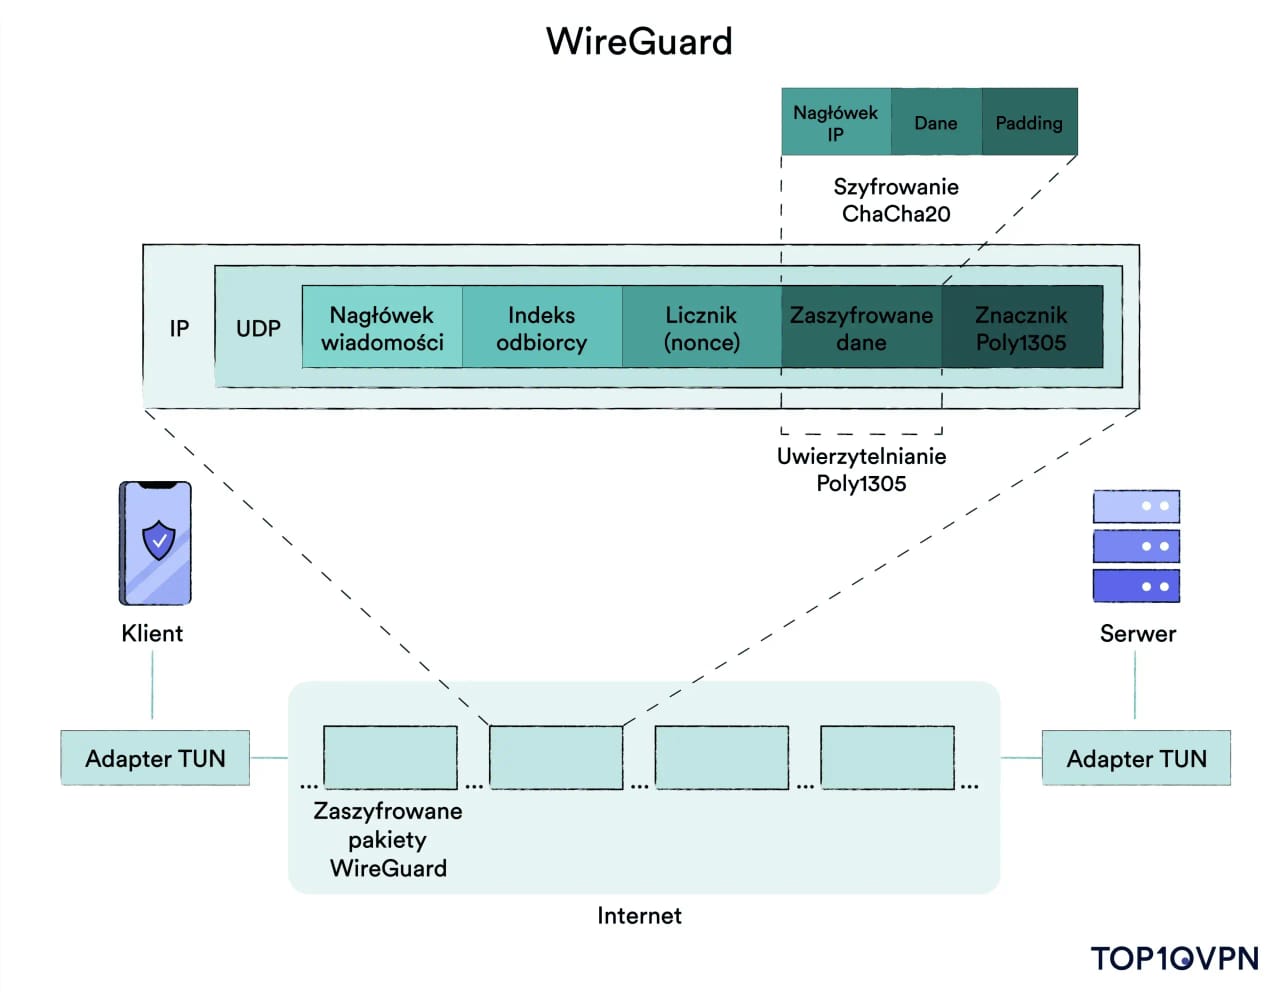
WireGuard to nowoczesny i bezpieczny protokół VPN.
Domyślna konfiguracja WireGuard wymaga statycznych adresów IP, co może zagrozić Twojej prywatności. Wielu czołowych dostawców VPN rozwiązało jednak ten problem dzięki zaawansowanym konfiguracjom, takim jak systemy podwójnej translacji adresów sieciowych (NAT).
Na przykład NordVPN łączy WireGuard z własnym systemem podwójnego NAT, tworząc bezpieczniejszą wersję protokołu o nazwie NordLynx. Dzięki temu serwery mogą nawiązywać połączenia WireGuard bez przechowywania statycznych adresów IP.
Proton VPN również wdrożył system podwójnego NAT na swoich serwerach WireGuard, aby żadne prawdziwe adresy IP nie były przechowywane.
Czy warto wybrać WireGuard? Tak – to protokół, który na stałe mam wybrany we własnych aplikacjach. Prawidłowo skonfigurowany jest równie bezpieczny jak OpenVPN, a przy tym znacznie szybszy. Dzięki niskiemu zużyciu przepustowości to oczywisty wybór na urządzeniach mobilnych.
OpenVPN: bardzo bezpieczna alternatywa
| Zalety | Wady |
|---|---|
| Sprawdzone, wielokrotnie audytowane zabezpieczenia | Rozdęty kod i skomplikowana konstrukcja |
| Wysoce konfigurowalny protokół | Problematyczna domyślna konfiguracja |
| Kompatybilny z wieloma szyframi | OpenVPN zużywa dużo danych |
| Wolniejszy od innych protokołów |
OpenVPN to zaufany protokół VPN o otwartym kodzie źródłowym. Kiedyś był najpopularniejszym protokołem i przez dziesięciolecia stanowił złoty standard w branży.
Od dwóch dekad badacze bezpieczeństwa poddają go rygorystycznym audytom. Oferuje też doskonałe utajnianie z wyprzedzeniem (PFS), które generuje nowe klucze dla każdej sesji przesyłania danych.
Kiedy korzystasz z OpenVPN, zarówno kanał kontrolny (który obsługuje uwierzytelnianie, wymianę kluczy i konfigurację), jak i kanał danych (który szyfruje i przesyła pakiety) są chronione szyfrowaniem SSL/TLS. Dzięki temu OpenVPN jest bezpieczniejszy od innych protokołów, które szyfrują tylko kanał danych.
OpenVPN może też korzystać ze wszystkich algorytmów kryptograficznych zawartych w bibliotece OpenSSL, w tym AES, Blowfish, Camellia i ChaCha20.
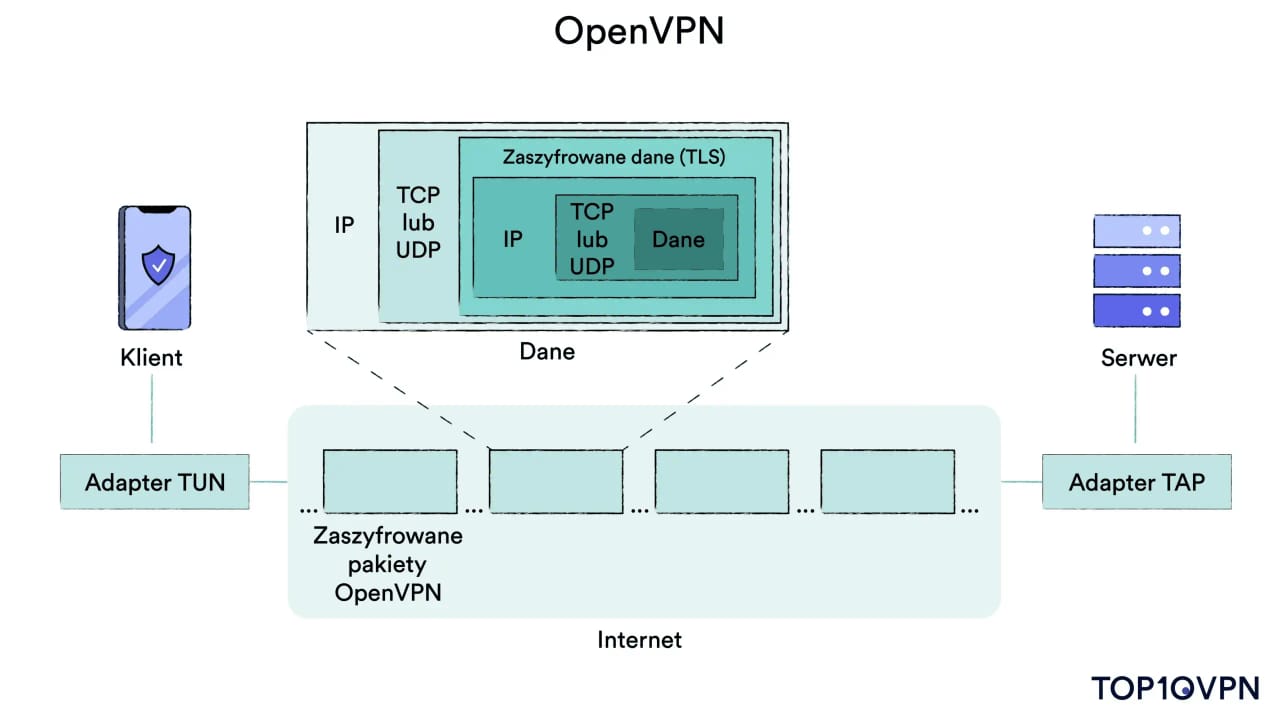
OpenVPN to popularny i bezpieczny protokół dostępny w większości usług VPN.
Większość VPN-ów pozwala wybrać jeden z dwóch trybów transmisji: TCP lub UDP. Kluczowa różnica między UDP a TCP polega na tym, że UDP jest szybszy, a TCP bardziej stabilny i niezawodny.
Dzieje się tak, ponieważ TCP ustanawia połączenie przed rozpoczęciem transmisji danych, utrzymuje je przez cały czas przesyłania i zamyka, dopiero gdy wszystkie dane zostaną pomyślnie wysłane.
TCP gwarantuje dostarczenie danych, ponieważ sprawdza, czy wystąpiły błędy i czy nie zgubiono pakietów, a w razie potrzeby ponawia transmisję.
Z kolei UDP przed dostarczeniem danych nie otwiera połączenia, nie utrzymuje go ani nie zamyka. Po prostu wysyła dane bez uzgadniania – nie śledzi zgubionych pakietów i nie wysyła ich ponownie.
Co ważne, TCP jest używany głównie w sytuacjach, w których niezbędna jest niezawodna komunikacja, np. przy wysyłaniu e-maili, przesyłaniu ważnych plików czy omijaniu cenzury. UDP świetnie sprawdza się przy szybkich aktywnościach, takich jak granie, streaming wideo lub muzyki oraz rozmowy online.
Niemal każda aplikacja VPN natywnie obsługuje OpenVPN w popularnych systemach operacyjnych, takich jak Windows, macOS, Android, Linux i iOS. Możesz też ręcznie skonfigurować połączenie OpenVPN.
OpenVPN ma jednak swoje wady. Nie jest tak wydajny jak WireGuard czy IKEv2. Składa się z ponad 70 tys. linijek kodu, podczas gdy WireGuard – tylko z 4 tys. Przez to badaczom bezpieczeństwa trudniej go audytować, co zwiększa ryzyko wystąpienia błędów.
Podobnie jak WireGuard, OpenVPN domyślnie przechowuje Twój adres IP i nazwę użytkownika, ale protokół można łatwo skonfigurować tak, aby nie przechowywał adresów IP.
OpenVPN zwiększa też zużycie danych nawet o 20%, czyli bardziej niż jakikolwiek inny protokół VPN, który przetestowałem.
Czy warto wybrać OpenVPN? Tylko jeśli zależy Ci właśnie na jego dłuższej historii audytów albo potrzebujesz TCP, żeby przedostać się przez restrykcyjną sieć. Do codziennego użytku WireGuard zapewni Ci ten sam poziom ochrony, a przy tym jest szybszy i zużywa znacznie mniej danych.
IKEv2/IPsec: skrojony na potrzeby urządzeń mobilnych
| Zalety | Wady |
|---|---|
| Bardzo szybki | Microsoft nie udostępnia kodu źródłowego publicznie |
| Bezproblemowo przełącza się między sieciami Wi-Fi i danymi komórkowymi | Nie omija cenzury online |
| Obsługuje wiele silnych szyfrów | Mógł zostać złamany przez NSA |
IKEv2 (Internet Key Exchange version 2) to szybki protokół VPN, który zapewnia bardzo stabilne połączenie. W moich testach był drugim najszybszym protokołem VPN – ustąpił tylko protokołowi WireGuard i wyraźnie wyprzedził OpenVPN. Częściowo wynika to z tego, jak niewielki narzut generuje: zwiększył moje zużycie danych zaledwie o 7,88%, wobec 17,14% w przypadku OpenVPN UDP.
IKEv2 oferuje unikatową funkcję automatycznego ponownego łączenia opartą na protokole MOBIKE (Mobility and Multihoming Protocol). Dzięki niej połączenie z bramą VPN pozostaje aktywne podczas przechodzenia z jednego adresu na inny.
MOBIKE pozwala użytkownikom płynnie przełączać się między danymi komórkowymi a sieciami Wi-Fi na urządzeniach mobilnych.

Surfshark to VPN, który polecam na urządzenia mobilne – łączy IKEv2 z podmianą lokalizacji GPS i konfigurowalną funkcją Kill Switch.
Sam IKEv2 nie zapewnia jednak żadnego szyfrowania, dlatego zazwyczaj jest łączony z IPsec (Internet Protocol Security), aby stworzyć IKEv2/IPsec.
Protokół IKEv2/IPsec opracowały wspólnie firmy Microsoft i Cisco, co może budzić obawy ze względu na ich przywiązanie do zamkniętego kodu źródłowego. Obecnie istnieje jednak wiele implementacji open-source, które przeszły audyty.
UWAGA: Wersje IKEv2/IPsec dla systemu Linux mają otwarty kod źródłowy, a audyty nie wykazały w tym protokole niczego niepokojącego. Z tego powodu zamknięty kod IKEv2 budzi mniej obaw niż w przypadku innych protokołów o zamkniętym kodzie źródłowym, takich jak SSTP.
IPsec to zestaw protokołów bezpieczeństwa wykorzystujący 256-bitowe szyfry, takie jak AES, Camellia czy ChaCha20. Gdy IKEv2 nawiąże bezpieczne połączenie między Twoim urządzeniem a serwerem VPN, IPsec szyfruje Twoje dane na czas ich podróży przez tunel.
Istnieją niepotwierdzone podejrzenia, że IPsec mógł zostać złamany przez NSA. Badacze bezpieczeństwa, tacy jak Edward Snowden, sugerowali, że IPsec został celowo osłabiony już na etapie tworzenia.
Protokół nie omija również cenzury online. IKEv2 jest łatwy do zablokowania przez zapory sieciowe i administratorów sieci Wi-Fi, ponieważ działa tylko na porcie UDP 500.
Dlatego IKEv2/IPsec to kiepski wybór do odblokowywania stron internetowych w krajach takich jak Chiny czy Rosja.
Czy warto wybrać IKEv2/IPsec? To dobra opcja na urządzenia mobilne dzięki wysokim prędkościom, płynnemu przełączaniu się między sieciami i niskiemu zużyciu danych. Ale zamknięty kod i podejrzenie, że mógł zostać złamany, wystarczą, żebym się zawahał. Jeśli dostawca oferuje oba protokoły, wybieram WireGuard.
SoftEther: dobry do omijania zapór sieciowych
| Zalety | Wady |
|---|---|
| Zaprojektowany do omijania zapór sieciowych | Nie jest obsługiwany przez większość VPN‑ów |
| Kompatybilny z silnymi szyframi | Wymaga ręcznej konfiguracji, by zachować bezpieczeństwo |
Prawidłowo skonfigurowany SoftEther to szybki i bezpieczny protokół o otwartym kodzie źródłowym, kompatybilny z wieloma szyframi: AES-256, RC4-128 i Triple-DES-168.
Protokół szczególnie dobrze radzi sobie z omijaniem „zwykłych” zapór sieciowych w miejscach pracy i szkołach. Tylko nie oczekuj od niego niczego więcej.
Swoje szyfrowanie i protokoły uwierzytelniania opiera na OpenSSL. Oznacza to, że – podobnie jak OpenVPN – może korzystać z portu TCP 443, który zaporom sieciowym trudno skutecznie zablokować, bo właśnie przez niego przechodzi ruch HTTPS (czyli bezpiecznych stron internetowych).
Co ważne, większość VPN-ów nigdy nie wdrożyła SoftEther. Protokół nie jest natywnie obsługiwany przez żaden system operacyjny, a spośród VPN-ów, które zrecenzowałem, obsługuje go tylko Hide.me.
Co więcej, domyślna konfiguracja SoftEther nie jest bezpieczna. Domyślnie klient nie weryfikuje certyfikatu serwera, więc atakujący mogą podszyć się pod serwer VPN i uzyskać dostęp do danych logowania użytkowników oraz ich aktywności online.
Choć SoftEther zbudował swoją reputację na omijaniu cenzury, dziś ustępuje niektórym z najbardziej zaawansowanych metod maskowania ruchu VPN, których potrzebujesz, żeby przebić się przez agresywne ograniczenia w krajach takich jak Chiny.
Czy warto wybrać SoftEther? To wciąż skuteczny sposób na ominięcie typowych zapór sieciowych w szkołach i miejscach pracy. Ale pierwsze, co robię po jego skonfigurowaniu, to zaznaczenie opcji Always Verify Server Certificate (Zawsze weryfikuj certyfikat serwera) – bez niej podszycie się pod serwer jest banalnie proste.
L2TP/IPsec: wolny i niebezpieczny protokół
| Zalety | Wady |
|---|---|
| Kompatybilny z silnymi szyframi | Skomplikowany kod prowadzi do kiepskiej implementacji |
| Otwarty kod źródłowy | Nie omija zapór sieciowych |
| IPsec mógł zostać złamany | |
| Podwójna enkapsulacja spowalnia połączenia | |
| Niekompatybilny z NAT |
Layer 2 Tunneling Protocol (L2TP) został opublikowany w sierpniu 1999 roku jako planowany następca PPTP. Podobnie jak IKEv2, L2TP zwykle łączy się z IPsec, tworząc hybrydowy protokół VPN L2TP/IPsec.
Ogólnie rzecz biorąc, jego wydajność rozczarowuje, a L2TP uważa się dziś za przestarzały. Oferuje go mniej niż połowa VPN-ów, które zrecenzowałem, a większość renomowanych usług kieruje Cię obecnie ku szybszym i bezpieczniejszym alternatywom.
Protokół został stworzony przez firmy Microsoft i Cisco, ale na GitHubie dostępne są bazy kodu open-source, które implementują serwery L2TP/IPsec, dzięki czemu protokoły można poddać audytowi i sprawdzić pod kątem backdoorów.
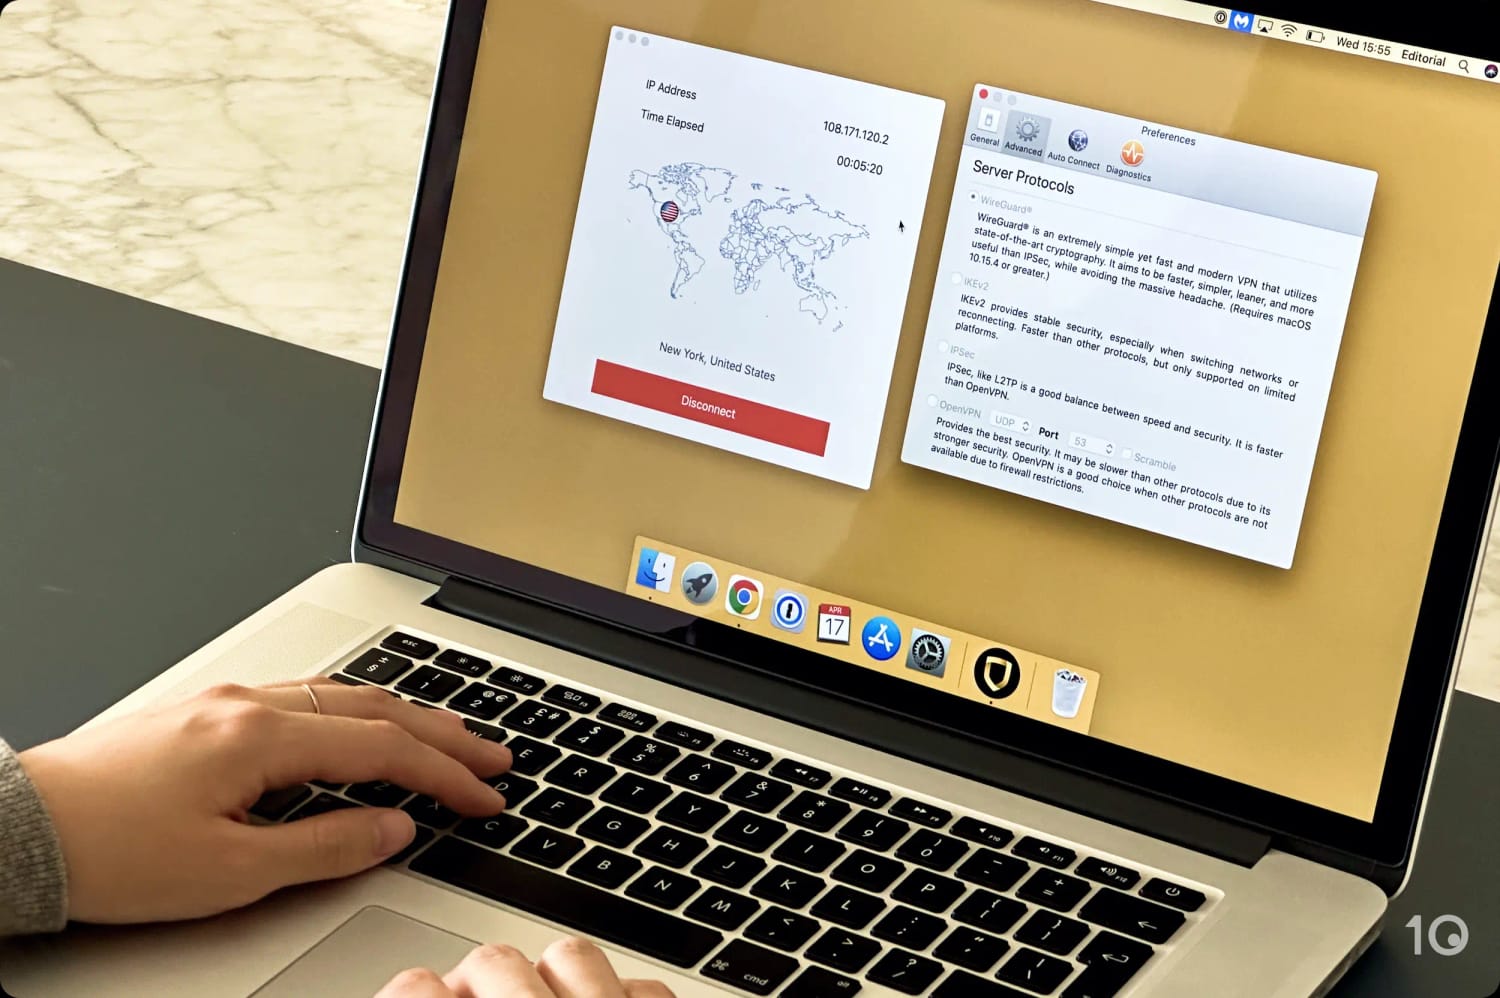
StrongVPN to jeden z bardziej znanych VPN-ów, które wciąż oferują L2TP/IPsec.
Jego skomplikowany kod doprowadził do słabych implementacji wśród usług VPN. Ze względu na złożoność łączenia L2TP z IPsec niektóre VPN-y konfigurowały protokół za pomocą kluczy wstępnie współdzielonych. Narażało to użytkowników na ataki typu man-in-the-middle, w których atakujący fałszuje dane uwierzytelniające, podszywa się pod serwer VPN i podsłuchuje Twoje połączenie.
L2TP/IPsec jest też wolniejszy od innych protokołów, ponieważ korzysta z podwójnej enkapsulacji, która opakowuje Twoje dane w dwie warstwy szyfrowania. Poprawia to bezpieczeństwo protokołu, ale wymaga więcej zasobów, spowalnia Twój VPN i zwiększa zużycie baterii na urządzeniach mobilnych.
L2TP/IPsec nie jest też kompatybilny z NAT, co może powodować problemy z łącznością. W takim przypadku, aby połączyć się z VPN-em przez L2TP, musisz skorzystać na routerze z funkcji VPN passthrough.
Czy warto wybrać L2TP/IPsec? Nie, jeśli możesz tego uniknąć. Rozważyłbym go tylko na urządzeniu zbyt starym, żeby obsłużyć coś lepszego – i nigdy przy danych osobowych, nigdy, jeśli obawiasz się inwigilacji ze strony NSA, i nigdy z VPN-em, który publikuje swoje klucze szyfrowania w internecie.
SSTP: skuteczne maskowanie, ale zamknięty kod źródłowy
| Zalety | Wady |
|---|---|
| Oferuje bezpieczne szyfrowanie AES-256 | Nieobsługiwany przez większość VPN-ów |
| Dobry do omijania cenzury | Zamknięty kod źródłowy, własność Microsoftu |
| Łatwy do skonfigurowania na Windowsie |
Secure Socket Tunneling Protocol (SSTP) to niezawodny sposób na omijanie zapór sieciowych, choć większość czołowych VPN-ów zrezygnowała z niego na rzecz nowocześniejszych protokołów.
SSTP to autorski protokół stanowiący własność Microsoftu. Zwykle jest stosowany do ochrony natywnych połączeń na Windowsie. Domyślnie korzysta z SSL/TLS i portu TCP 443, a także szyfrowania AES-256, aby nawiązać bezpieczne połączenie.
Przez ten port przepływa cały zwykły ruch HTTPS, dlatego zaporom sieciowym trudno go zablokować, a protokół skutecznie omija niektóre formy cenzury w sieci.
Kiedyś SSTP był podatny na ataki typu man-in-the-middle, ponieważ korzystał z SSL3. Obecnie SSTP jest konfigurowany do pracy z TLS 1.2 i 1.3, które są znacznie bezpieczniejsze i bardziej odporne na cyberataki.
Podsumowując, VPN-y oferują już nowsze i bardziej prywatne alternatywy, takie jak WireGuard i OpenVPN, więc niewiele jest sytuacji, w których rozważyłbym użycie SSTP.
Czy warto wybrać SSTP? Tylko po to, żeby przedostać się przez zaporę sieciową, która blokuje wszystko inne. Jego szyfrowanie AES-256 jest naprawdę silne, ale kod jest zamknięty i należy do Microsoftu, więc w jego siłę musisz uwierzyć na słowo. Hide.me to jedyny wysoko oceniany VPN spośród przetestowanych przeze mnie, który wciąż oferuje SSTP.
PPTP: przestarzały i niebezpieczny protokół
| Zalety | Wady |
|---|---|
| Wysokie prędkości | Poważne luki w zabezpieczeniach |
| Wbudowana obsługa w starszych systemach | Niekompatybilny z 256-bitowymi kluczami szyfrowania |
| Kiepski wybór do omijania cenzury | |
| Rzekomo został złamany przez NSA |
Point-to-Point Tunneling Protocol (PPTP) to przestarzały protokół VPN z wieloma znanymi lukami w zabezpieczeniach. To jeden z najstarszych protokołów sieciowych, jakie kiedykolwiek służyły do tworzenia zaszyfrowanych tuneli.
Microsoft po raz pierwszy dołączył PPTP do systemu Windows w połowie lat 90., a w lipcu 1999 roku opublikował go jako standard (RFC 2637). Protokół powstał z myślą o codziennym użytku w środowiskach Windows i jak na tamte czasy oferował niskie zużycie danych oraz wysokie prędkości. Była to era internetu wdzwanianego (dial-up): od tamtej pory wiele się zmieniło, a PPTP nie jest już standardem.
Dzięki prostej konfiguracji i dobrej (jak na tamte czasy) wydajności protokół był popularny wśród małych i średnich firm, które używały go w wewnętrznych sieciach VPN typu site-to-site i do zdalnego dostępu. Co niepokojące, niektóre firmy polegają na nim do dziś.
Większość dostawców VPN całkowicie przestała obsługiwać PPTP ze względu na jego słabsze, 128-bitowe szyfrowanie i znane luki w zabezpieczeniach.
Na przykład we wpisie na blogu z 2016 roku autor twierdzi, że połączenie VPN szyfrowane za pomocą PPTP można złamać w zaledwie trzy minuty.
Według doniesień agencja NSA wykorzystała też słabe zabezpieczenia PPTP do zebrania ogromnych ilości danych od użytkowników VPN-ów.
Czy warto wybrać PPTP? Nie – nigdy! PPTP nie jest wystarczająco bezpieczny. Nigdy nie używaj PPTP do niczego, co wiąże się z przesyłaniem prywatnych lub poufnych danych przez internet.
Autorskie protokoły VPN
Kilka usług VPN stworzyło też własne protokoły VPN – ulepszając istniejące protokoły open-source albo budując od podstaw zupełnie nowy protokół. Nazywam je autorskimi protokołami VPN.
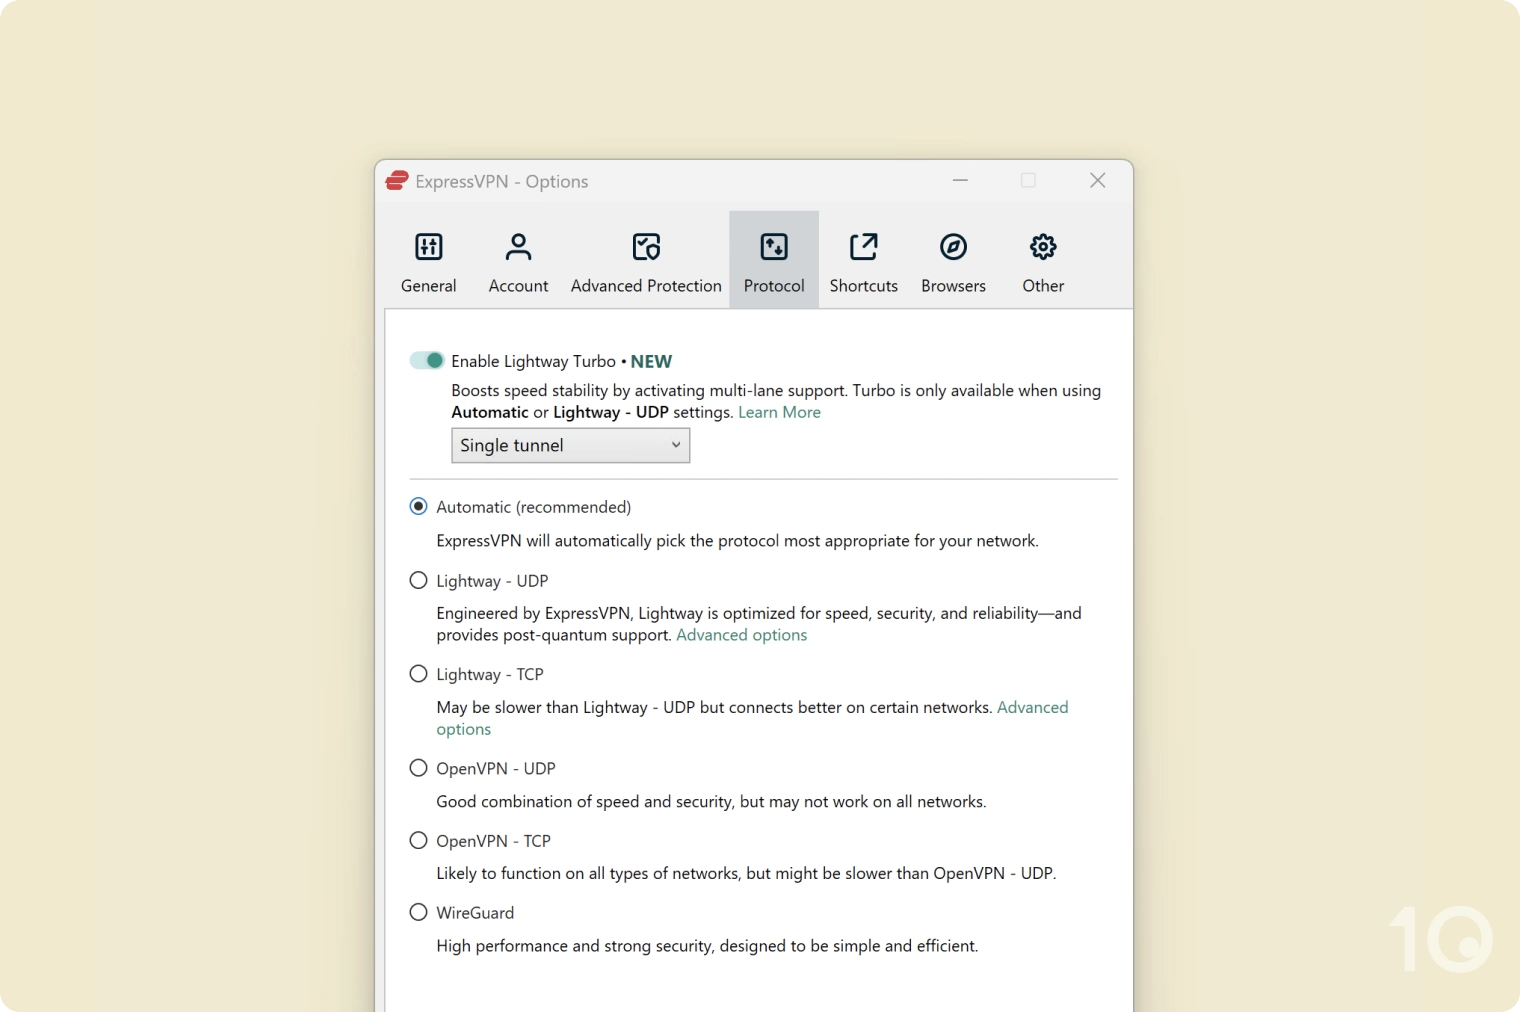
ExpressVPN opracował własny protokół – Lightway.
Firmy VPN często tworzą autorskie protokoły z myślą o konkretnych zastosowaniach. Najczęściej chodzi o dalsze zwiększenie bezpieczeństwa istniejących protokołów.
Inne popularne powody to wyższe prędkości i możliwość omijania zaawansowanych zapór sieciowych.
Takie protokoły zwykle działają lepiej niż standardowe protokoły. Skoro firma VPN poświęciła czas i pieniądze na stworzenie nowego protokołu, to naturalne, że przeznaczy swoją najlepszą infrastrukturę na poprawę jego wydajności.
| Zalety | Wady |
|---|---|
| Zaprojektowane z myślą o konkretnych zastosowaniach | Często mają zamknięty kod źródłowy i nie zostały poddane niezależnym audytom |
Poniższa tabela porównuje trzy najpopularniejsze obecnie autorskie protokoły VPN.
| Protokół VPN | Zastosowanie | Skuteczność | Audyt bezpieczeństwa? |
|---|---|---|---|
| ExpressVPN – Lightway | Ogólne | Oferuje równowagę między bezpieczeństwem a prędkością | Tak: 2021, 2023 i 2025 |
| Hotspot Shield – Catapult Hydra | Prędkość | Zapewnia niezrównane prędkości, idealny do zadań wymagających sporej przepustowości | Tak: nieopublikowany |
| Astrill – StealthVPN | Cenzura | Omija chińskie ograniczenia internetowe | Nie |
Celowo pominąłem w tej tabeli NordLynx od NordVPN, ponieważ to „markowa” wersja protokołu WireGuard.
Pamiętaj, że większość VPN-ów nie udostępnia kodu źródłowego swoich autorskich protokołów, więc nie możesz go przejrzeć i sprawdzić, czy nie zawiera luk ani błędów.
Renomowani dostawcy zlecają jednak niezależne audyty bezpieczeństwa kodu swoich protokołów, aby zapewnić użytkownikom pewność co do prywatności i bezpieczeństwa.