Siamo indipendenti ma possiamo ricevere commissioni se acquisti una VPN tramite certi link.
Protocolli VPN: recensioni, confronto e risultati dei test


Panoramica
Un protocollo VPN è un insieme di regole che stabiliscono come i dati internet vengono trasmessi tra il tuo dispositivo e un server VPN. Le app VPN utilizzano questi protocolli per creare connessioni sicure da e verso i server VPN. WireGuard è nel complesso il migliore protocollo per sicurezza, velocità ed efficienza dei dati. OpenVPN vanta una storia di audit più lunga, ma è sensibilmente più lento, mentre IKEv2/IPsec è il più adatto alle connessioni mobili.

I protocolli VPN possono fare un’enorme differenza nella velocità e nella sicurezza della tua connessione VPN.
Dal collaudato OpenVPN al più moderno WireGuard, ogni protocollo offre un insieme unico di caratteristiche adatte a circostanze diverse.
In questa guida ti spiego come funzionano i protocolli di tunneling VPN, analizzo quelli più usati dai servizi VPN e condivido i risultati dei test di velocità, sicurezza ed efficienza dei dati che ho eseguito personalmente.
Elenco dei principali protocolli VPN
WireGuard è il migliore protocollo VPN per la maggior parte delle persone, grazie alle velocità superiori, alla crittografia moderna e all’uso efficiente dei dati. È disponibile anche nella maggior parte delle VPN di alto livello che ho testato.
Siamo completamente indipendenti e recensiamo VPN dal 2016. Le nostre opinioni sono basate sui risultati dei nostri test e non sono influenzate da incentivi finanziari. Scopri chi siamo e come testiamo le VPN.
Che cos'è un protocollo VPN?
Un protocollo VPN è un insieme di regole che stabiliscono come i dati internet vengono trasferiti tra il tuo dispositivo e un server VPN.
Le applicazioni VPN utilizzano questi protocolli per stabilire un tunnel stabile e crittografato verso il server di tua scelta, nascondendo il tuo indirizzo IP e la tua attività di navigazione. Per questo motivo, vengono chiamati anche protocolli di tunneling.
La tecnologia alla base di ogni protocollo VPN è diversa, il che significa che possono offrire diversi livelli di velocità, sicurezza e compatibilità. Una volta capite queste differenze, scegliere il protocollo giusto diventa semplice.
Incontrerai due grandi categorie: i protocolli comuni, che qualsiasi provider può implementare, e i protocolli proprietari, esclusivi di uno specifico provider VPN.
In ogni caso, la scelta giusta dipende da quello che devi fare. Che tu voglia privilegiare la velocità per i giochi, la sicurezza per gli acquisti online o l’aggiramento delle restrizioni geografiche, il protocollo che scegli incide davvero sulle prestazioni della tua VPN.
Confronto tra protocolli VPN
La scelta del protocollo VPN varia a seconda della VPN che usi. Alcuni servizi VPN ti permettono di scegliere tra un’ampia gamma di protocolli. Altre VPN, invece, non ti lasciano alcuna scelta.
Ecco una tabella che mette a confronto i sette protocolli VPN più utilizzati:
| Protocollo | Velocità | Sicurezza | Uso dei dati |
|---|---|---|---|
| WireGuard | Molto elevata | Molto elevata | Molto basso |
| OpenVPN | Moderata | Molto elevata | Elevato |
| IKEv2/IPsec | Molto elevata | Elevata | Moderato |
| SoftEther | Molto elevata | Elevata | Basso |
| L2TP/IPsec | Moderata | Moderata | Elevato |
| SSTP | Bassa | Moderata | Elevato |
| PPTP | Elevata | Bassa | Moderato |
I dati di velocità e di consumo alla base di queste valutazioni provengono dai miei test sui tre protocolli che ho potuto misurare direttamente: WireGuard, OpenVPN e IKEv2/IPsec.
SoftEther, L2TP/IPsec, SSTP e PPTP vengono ormai offerti così di rado che li ho valutati in base alle loro specifiche tecniche e alle implementazioni che ho visto nelle app VPN.
Trovi i risultati completi qui sotto.
Risultati dei test sui protocolli VPN
In questa sezione confronto la velocità, il consumo di dati e la sicurezza dei protocolli VPN che ho testato in prima persona: WireGuard, OpenVPN e IKEv2/IPsec.
Ho eseguito questi test su NordVPN ed ExpressVPN perché sono due delle migliori VPN che abbia mai usato e, insieme, offrono questi protocolli comuni.
Il protocollo VPN più sicuro
Risultati principali:
OpenVPN e WireGuard sono i due protocolli più sicuri, e userei volentieri l’uno o l’altro. OpenVPN vanta una storia più lunga, con oltre vent’anni di verifiche open source alle spalle. WireGuard raggiunge lo stesso livello per la via opposta: una base di codice che è solo una frazione di quella di OpenVPN, e quindi più facile da verificare.
Di seguito trovi un grafico che mette a confronto la sicurezza dei sette protocolli VPN più utilizzati:

Il protocollo VPN più veloce
Risultati principali:
- WireGuard e IKEv2/IPsec sono i protocolli più veloci.
- OpenVPN TCP e UDP sono più lenti, soprattutto sulle connessioni internet ad alta velocità.
Tieni presente che il protocollo è solo uno dei fattori che influiscono sulla velocità della tua VPN. Contano anche la velocità di base della tua connessione internet, la distanza del server, il numero di persone che condividono la tua connessione e il cifrario di crittografia in uso.
Ecco i risultati dei miei test di velocità su una connessione di base da 350 Mbps, con WireGuard, OpenVPN UDP, OpenVPN TCP e IKEv2/IPsec a confronto:

Il protocollo VPN più efficiente in termini di dati
Risultati principali:
- WireGuard utilizza la minor quantità di dati: solo il 4,53%.
- IKEv2/IPsec utilizza il 7,88%: più di WireGuard, ma meno di OpenVPN.
- OpenVPN UDP e TCP aumentano il consumo di dati fino al 20%.
Ecco il confronto tra i consumi di dati quando ho inviato lo stesso file con ciascun protocollo:

Recensioni dei protocolli VPN più diffusi
Ora passo in rassegna i sette principali protocolli VPN, ampiamente utilizzati nei software VPN a partire dagli anni ’90.
Alcuni oggi sono obsoleti e rischiosi da usare, mentre altri sono diventati la scelta di riferimento dei servizi VPN più sicuri: per questo conviene saperli distinguere prima di mettere mano alle impostazioni.
WireGuard: il migliore protocollo VPN
| Vantaggi | Svantaggi |
|---|---|
| Notevolmente veloce | La configurazione predefinita può memorizzare gli indirizzi IP degli utenti |
| Codice conciso ed efficiente | Solo UDP (facilmente bloccato dai firewall) |
| Utilizzo minimo dei dati | |
| Sicurezza e crittografia moderne |
WireGuard è un protocollo VPN open source relativamente nuovo. È estremamente veloce, efficiente dal punto di vista dei dati e supporta nativamente solo la comunicazione UDP.
La sua ampia diffusione tra le VPN affidabili, grazie alle velocità elevate e alla sicurezza della crittografia ChaCha20, lo rende la scelta migliore per la maggior parte degli utenti.
La sua base di codice è molto più corta di quella di OpenVPN: questo riduce la probabilità di errori, rende più facile per i servizi VPN integrarlo in modo sicuro nel proprio software e permette di verificarlo a fondo più rapidamente.
Nei miei test di velocità ho riscontrato che WireGuard è due volte più veloce di OpenVPN.
È anche il protocollo più parsimonioso che abbia misurato: WireGuard utilizza la minor quantità di dati tra tutti i protocolli VPN più diffusi.
WireGuard utilizza la crittografia ChaCha20, Poly1305 per l’autenticazione, Curve25519 per lo scambio di chiavi e la Perfect Forward Secrecy (PFS).
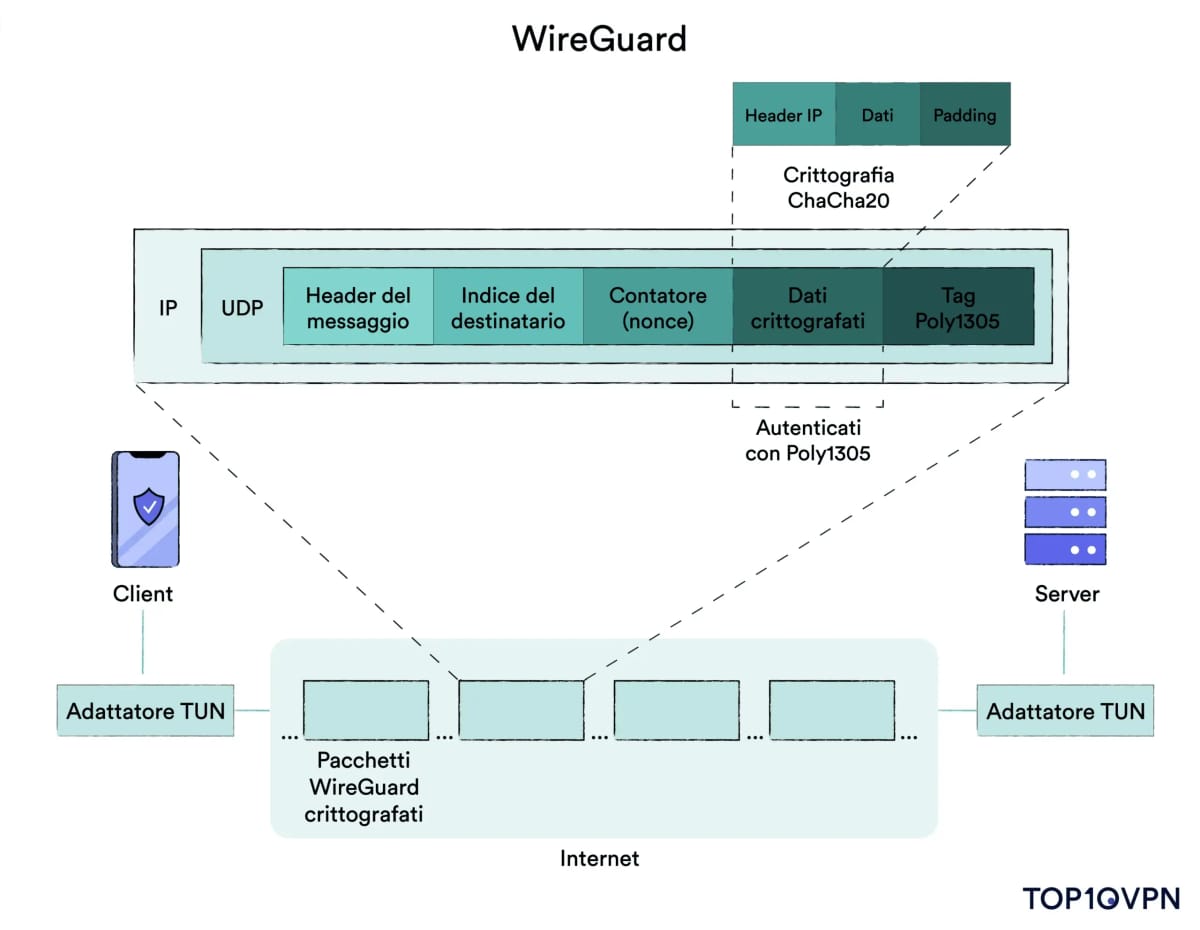
WireGuard è un protocollo VPN moderno e sicuro.
L’impostazione predefinita di WireGuard richiede indirizzi IP statici, il che può compromettere la privacy. Tuttavia, molti fornitori di VPN di alto livello hanno affrontato questo problema con configurazioni avanzate come i sistemi di doppio NAT (Network Address Translation).
NordVPN, ad esempio, integra WireGuard con il proprio sistema di doppio NAT per creare una versione più sicura di WireGuard chiamata NordLynx. Questo sistema consente ai server di stabilire una connessione WireGuard senza dover memorizzare un indirizzo IP statico sul server.
Anche Proton VPN ha implementato un sistema di doppio NAT con i suoi server WireGuard per garantire che non vengano memorizzati indirizzi IP reali.
Dovresti usare WireGuard? Sì: è il protocollo che lascio selezionato nelle mie app. Se configurato correttamente, è sicuro e protetto quanto OpenVPN, ed è notevolmente più veloce. Grazie al basso consumo di banda, è la scelta naturale sui dispositivi mobili.
OpenVPN: alternativa altamente sicura
| Vantaggi | Svantaggi |
|---|---|
| Sicurezza collaudata e ampiamente verificata | Codice sorgente pesante e complicato |
| Protocollo altamente configurabile | Configurazione predefinita problematica |
| Compatibile con molti cifrari di crittografia | OpenVPN consuma molti dati |
| Più lento di altri protocolli |
OpenVPN è un protocollo VPN open source e affidabile. Un tempo era il protocollo più popolare ed è stato per decenni lo standard di riferimento del settore.
È stato rigorosamente controllato per due decenni dai ricercatori di sicurezza. Offre inoltre la PFS, che genera nuove chiavi per ogni sessione di trasferimento dati.
Quando usi OpenVPN, sia il canale di controllo (che gestisce l’autenticazione, lo scambio di chiavi e la configurazione) che il canale dei dati (che cripta e trasmette i pacchetti) sono protetti dalla crittografia SSL/TLS. Questo lo rende più sicuro rispetto ad altri protocolli che criptano solo il canale dati.
Può inoltre utilizzare tutti gli algoritmi crittografici contenuti nella libreria OpenSSL, tra cui AES, Blowfish, Camellia e ChaCha20.
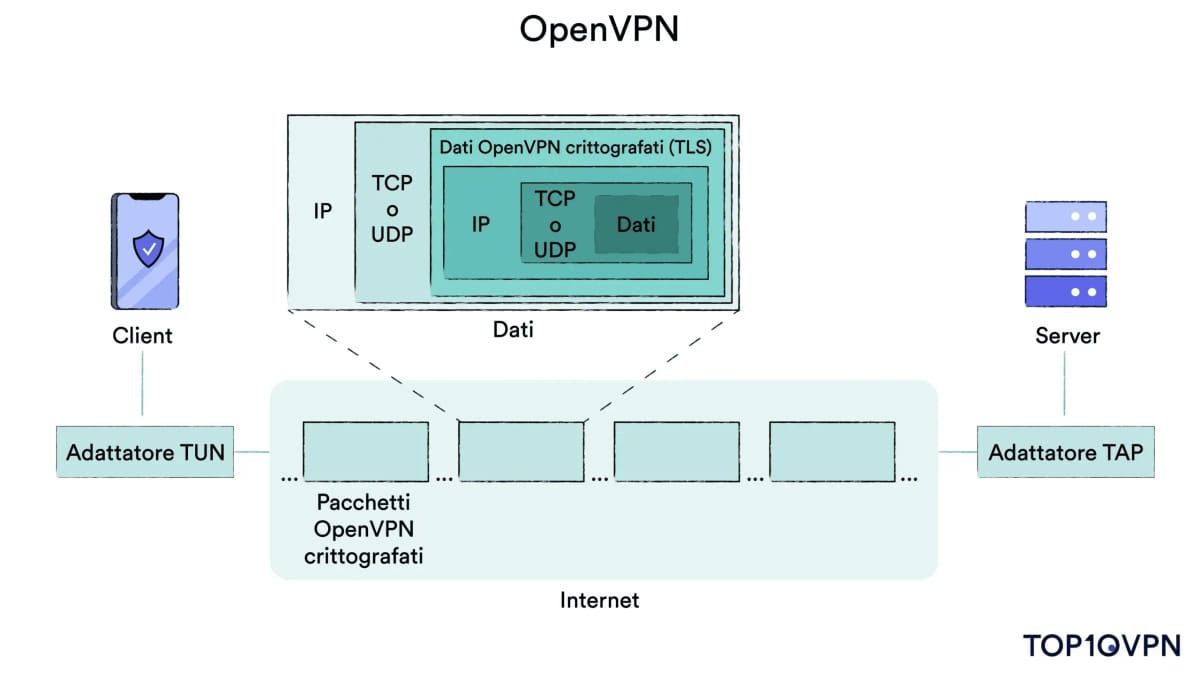
OpenVPN è un protocollo VPN popolare e sicuro, disponibile con la maggior parte delle VPN.
La maggior parte delle VPN ti permette di scegliere tra due modalità di trasmissione: TCP e UDP. La differenza principale tra UDP e TCP è che UDP è più veloce, mentre TCP è più stabile e affidabile.
Questo perché TCP stabilisce una connessione prima di trasmettere i dati, la mantiene per tutta la durata della trasmissione e la chiude dopo che tutti i dati sono stati inviati con successo.
Il TCP garantisce la consegna dei dati in quanto verifica la presenza di errori, conferma se i pacchetti sono stati persi e, se necessario, ricomincia la trasmissione.
Al contrario, UDP non apre, non mantiene e non chiude una connessione prima di inviare i dati. L’UDP si limita a inviare i dati senza handshake: non c’è alcun tracciamento né ritrasmissione dei pacchetti persi.
È importante notare che il TCP viene utilizzato principalmente in situazioni in cui è necessaria una comunicazione affidabile, come l’invio di e-mail, il trasferimento di file importanti e l’aggiramento della censura. L’UDP è ottimo per le attività più veloci, come i giochi, lo streaming di video o musica e le chiamate online.
Quasi tutte le app VPN supportano nativamente OpenVPN nei sistemi operativi più diffusi, tra cui Windows, macOS, Android, Linux e iOS. Puoi anche impostare manualmente una connessione OpenVPN.
Tuttavia, OpenVPN ha i suoi svantaggi. Non è efficiente come WireGuard o IKEv2. Ha oltre 70.000 righe di codice, contro le sole 4.000 di WireGuard. Questo rende più difficile la verifica da parte dei ricercatori di sicurezza e aumenta il rischio di bug.
Come WireGuard, OpenVPN memorizza per impostazione predefinita il tuo indirizzo IP e il tuo nome utente, ma il protocollo può essere facilmente configurato per non memorizzare gli indirizzi IP.
OpenVPN aumenta inoltre il consumo di dati fino al 20%: più di qualsiasi altro protocollo VPN che abbia testato.
Dovresti usare OpenVPN? Solo se ti interessa in particolare la sua storia di audit più lunga, o se ti serve il TCP per superare una rete restrittiva. Per l’uso quotidiano, WireGuard ti offre lo stesso livello di protezione, ma è più veloce e molto più efficiente nel consumo di dati.
IKEv2/IPsec: pensato per i dispositivi mobili
| Vantaggi | Svantaggi |
|---|---|
| Molto veloce | La base di codice di Microsoft è closed source |
| Passa dalle reti Wi-Fi ai dati mobili senza problemi | Non riesce ad aggirare la censura online |
| Supporta molti cifrari forti | Potrebbe essere compromesso dalla NSA |
IKEv2 (Internet Key Exchange version 2) è un protocollo VPN veloce che fornisce una connessione molto stabile. Nei miei test è stato il secondo protocollo VPN più veloce, dietro WireGuard e con un ampio margine su OpenVPN. In parte il merito è del basso overhead che aggiunge: ha aumentato il mio consumo di dati solo del 7,88%, contro il 17,14% di OpenVPN UDP.
Offre un’esclusiva funzione di auto-riconnessione utilizzando il Mobility and Multihoming Protocol (MOBIKE). Ciò consente di mantenere attiva la connessione con un gateway VPN durante il passaggio da un indirizzo all’altro.
MOBIKE aiuta gli utenti a passare senza problemi dai dati cellulari alle reti Wi-Fi sui dispositivi mobili.

Surfshark è la VPN che consiglio per i dispositivi mobili: abbina IKEv2 allo spoofing del GPS e a un Kill Switch personalizzabile.
Tuttavia, IKEv2 da solo non fornisce alcuna crittografia. Viene in genere combinato con IPsec (Internet Protocol Security) per formare IKEv2/IPsec.
Microsoft e Cisco hanno creato insieme il protocollo IKEv2/IPsec, il che potrebbe destare preoccupazione a causa della loro reputazione di codice closed source, ma ora esistono molte iterazioni open source che sono state verificate.
NOTA: le versioni Linux di IKEv2/IPsec sono open source e gli audit non hanno mostrato nulla di anomalo nel protocollo. Per questo motivo, la natura closed source di IKEv2 è meno preoccupante rispetto ad altri protocolli closed source, come SSTP.
IPsec è una suite di protocolli di sicurezza che utilizza cifrari a 256 bit, come AES, Camellia e ChaCha20. Dopo che IKEv2 ha stabilito una connessione sicura tra il tuo dispositivo e il server VPN, IPsec cripta i tuoi dati per il viaggio attraverso il tunnel.
Esistono sospetti non confermati che IPsec possa essere stato violato dalla NSA. Ricercatori di sicurezza come Edward Snowden hanno suggerito che IPsec sia stato deliberatamente indebolito durante la sua creazione.
Il protocollo VPN, inoltre, non consente di aggirare la censura online. IKEv2 viene facilmente bloccato dai firewall e dagli amministratori delle reti Wi-Fi perché funziona solo sulla porta UDP 500.
Per questo IKEv2/IPsec è una scelta sbagliata per sbloccare siti web in Paesi come la Cina e la Russia.
Dovresti usare IKEv2/IPsec? È una buona opzione per i dispositivi mobili, grazie alla velocità elevata, al passaggio fluido da una rete all’altra e al basso consumo di dati. Il fatto che sia closed source e forse compromesso, però, basta a farmi esitare. Se un provider li offre entrambi, scelgo WireGuard.
SoftEther: valido per aggirare i firewall
| Vantaggi | Svantaggi |
|---|---|
| Progettato per aggirare i firewall di internet | Non disponibile con la maggior parte delle VPN |
| Compatibile con cifrari forti | Richiede una configurazione manuale per essere sicuro |
Se configurato correttamente, SoftEther è un protocollo open source veloce e sicuro, compatibile con molti cifrari di crittografia: AES-256, RC4-128 e Triple-DES-168.
Il protocollo è particolarmente adatto per aggirare i firewall “di tutti i giorni” di uffici e scuole. Non aspettarti, però, che faccia di più.
Basa i suoi protocolli di crittografia e autenticazione su OpenSSL. Come OpenVPN, questo significa che può utilizzare la porta TCP 443, che i firewall hanno difficoltà a bloccare efficacemente perché è la porta utilizzata per HTTPS (o siti web sicuri).
Soprattutto, la maggior parte delle VPN non ha mai adottato SoftEther. Non è supportato in modo nativo da nessun sistema operativo e, tra le VPN che ho recensito, solo Hide.me lo supporta.
Inoltre, la configurazione predefinita di SoftEther non è sicura. Per impostazione predefinita, i client non verificano il certificato del server. Gli aggressori possono quindi impersonare un server VPN e accedere alle credenziali degli utenti e alle attività online.
Anche se SoftEther si è fatto un nome aggirando la censura, oggi resta indietro rispetto ad alcune delle tecniche di offuscamento VPN più avanzate, indispensabili per superare le restrizioni più aggressive in Paesi come la Cina.
Dovresti usare SoftEther? Resta un modo efficace per superare i firewall più comuni di scuole e uffici. Ma la prima cosa che faccio dopo averlo configurato è attivare l’opzione Always Verify Server Certificate (verifica sempre il certificato del server): senza di essa, è facilissimo spacciarsi per il server VPN.
L2TP/IPsec: lento e poco sicuro
| Vantaggi | Svantaggi |
|---|---|
| Compatibile con cifrari forti | Il codice complesso porta a un’implementazione inadeguata |
| Codice open source | Non riesce ad aggirare i firewall |
| IPsec potrebbe essere compromesso | |
| Il doppio incapsulamento rallenta le connessioni | |
| Incompatibile con il NAT |
Il Layer 2 Tunneling Protocol (L2TP) è stato rilasciato nell’agosto 1999, pensato come successore del PPTP. Come IKEv2, L2TP viene solitamente combinato con IPsec per formare un protocollo VPN ibrido L2TP/IPsec.
Nel complesso, le sue prestazioni sono deludenti e L2TP è ormai considerato obsoleto. Meno della metà delle VPN che ho recensito lo offre e la maggior parte dei servizi affidabili oggi ti indirizza verso alternative più veloci e sicure.
È stato creato da Microsoft e Cisco, ma esistono basi di codice open source disponibili su GitHub che hanno implementato server L2TP/IPsec, in modo che i protocolli possano essere sottoposti ad audit e controllati per escludere la presenza di backdoor.
StrongVPN è una delle VPN più conosciute che offrono ancora L2TP/IPsec.
Il suo codice complesso ha portato a una scarsa implementazione tra le VPN. A causa della complessità della combinazione di L2TP e IPsec, alcune VPN hanno utilizzato chiavi pre-condivise per impostare il protocollo. Questo ha esposto gli utenti ad attacchi man-in-the-middle (MITM), in cui un aggressore falsifica le credenziali di autenticazione, impersona un server VPN e origlia la tua connessione.
L2TP/IPsec è anche più lento di altri protocolli, perché utilizza una funzione di doppio incapsulamento che avvolge i dati in due livelli di crittografia. Questa funzione migliora la sicurezza del protocollo, ma richiede anche più risorse, rallenta la velocità della VPN e aumenta il consumo della batteria sui dispositivi mobili.
L2TP/IPsec è inoltre incompatibile con il NAT, il che può causare problemi di connettività. In questo caso, dovrai utilizzare la funzione VPN passthrough del tuo router per connetterti a una VPN tramite L2TP.
Dovresti usare L2TP/IPsec? Meglio di no, se puoi evitarlo. Lo prenderei in considerazione solo su un dispositivo troppo vecchio per usare qualcosa di meglio, e mai per informazioni personali, mai se ti preoccupa la sorveglianza della NSA e mai con una VPN che pubblica online le proprie chiavi di crittografia.
SSTP: offuscamento efficace, ma closed source
| Vantaggi | Svantaggi |
|---|---|
| Utilizza una crittografia AES-256 sicura | Non disponibile con la maggior parte delle VPN |
| Valido per aggirare la censura | Closed source e di proprietà di Microsoft |
| Facile da configurare su Windows |
Il Secure Socket Tunneling Protocol (SSTP) è un’opzione affidabile per aggirare i firewall, anche se la maggior parte delle VPN di fascia alta lo ha abbandonato a favore di protocolli più moderni.
SSTP è un protocollo proprietario di Microsoft, che lo possiede e lo gestisce. In genere viene utilizzato per proteggere le connessioni native di Windows. Utilizza SSL/TLS e la porta TCP 443 per impostazione predefinita, oltre a cifrari di crittografia AES-256 per stabilire una connessione sicura.
Questa è la porta attraverso la quale passa tutto il normale traffico HTTPS: per questo è difficile da bloccare per i firewall ed è efficace per aggirare alcune forme di censura del web.
In passato era vulnerabile agli attacchi man-in-the-middle perché utilizzava SSL3. Oggi SSTP è configurato per utilizzare TLS 1.2 e 1.3, molto più sicuri e resistenti agli attacchi informatici.
Nel complesso, con le VPN sono già disponibili alternative più recenti e più rispettose della privacy, come WireGuard e OpenVPN, quindi sono pochissime le situazioni in cui prenderei in considerazione SSTP.
Dovresti usare SSTP? Solo per superare un firewall che blocca tutto il resto. La sua crittografia AES-256 è davvero robusta, ma il codice è closed source e di proprietà di Microsoft, quindi devi fidarti sulla parola di Microsoft. Tra le VPN con valutazioni elevate che ho testato, Hide.me è l’unica che offre ancora SSTP.
PPTP: obsoleto e non sicuro
| Vantaggi | Svantaggi |
|---|---|
| Veloce | Gravi vulnerabilità di sicurezza |
| Supporto integrato nei sistemi meno recenti | Non compatibile con le chiavi di crittografia a 256 bit |
| Scelta sbagliata per aggirare la censura | |
| A quanto pare, violato dalla NSA |
Il Point-to-Point Tunneling Protocol (PPTP) è un protocollo VPN obsoleto che presenta numerosi problemi di sicurezza noti. È uno dei protocolli di rete più vecchi mai utilizzati per creare tunnel crittografati.
Microsoft ha introdotto per la prima volta il PPTP in Windows a metà degli anni ’90 e lo ha pubblicato come standard (RFC 2637) nel luglio 1999. Era pensato per gli ambienti Windows di tutti i giorni, con un basso consumo di dati e velocità elevate per gli standard dell’epoca. Erano i tempi dell’internet dial-up: da allora sono cambiate molte cose e il PPTP non è più lo standard.
Grazie alla semplicità di configurazione e alle buone prestazioni per l’epoca, il protocollo PPTP era popolare tra le piccole e medie imprese per le VPN interne site-to-site e remote. È preoccupante che alcune aziende si affidino ancora oggi a questo protocollo.
La maggior parte dei provider VPN ha smesso del tutto di supportare il PPTP a causa della sua debole crittografia a 128 bit e delle sue vulnerabilità note.
Ad esempio, un post pubblicato su un blog nel 2016 sostiene che una connessione VPN crittografata con PPTP possa essere violata in soli tre minuti.
La NSA avrebbe inoltre sfruttato le vulnerabilità del PPTP per raccogliere enormi quantità di dati dagli utenti VPN.
Dovresti usare PPTP? No, mai! Il PPTP non è abbastanza sicuro. Non dovresti mai usarlo per nulla che comporti l’invio di dati privati o sensibili su internet.
Protocolli VPN proprietari
Alcuni servizi VPN hanno anche creato i propri protocolli VPN, migliorando protocolli open source esistenti oppure sviluppando un protocollo del tutto nuovo. Li chiamo protocolli VPN proprietari.
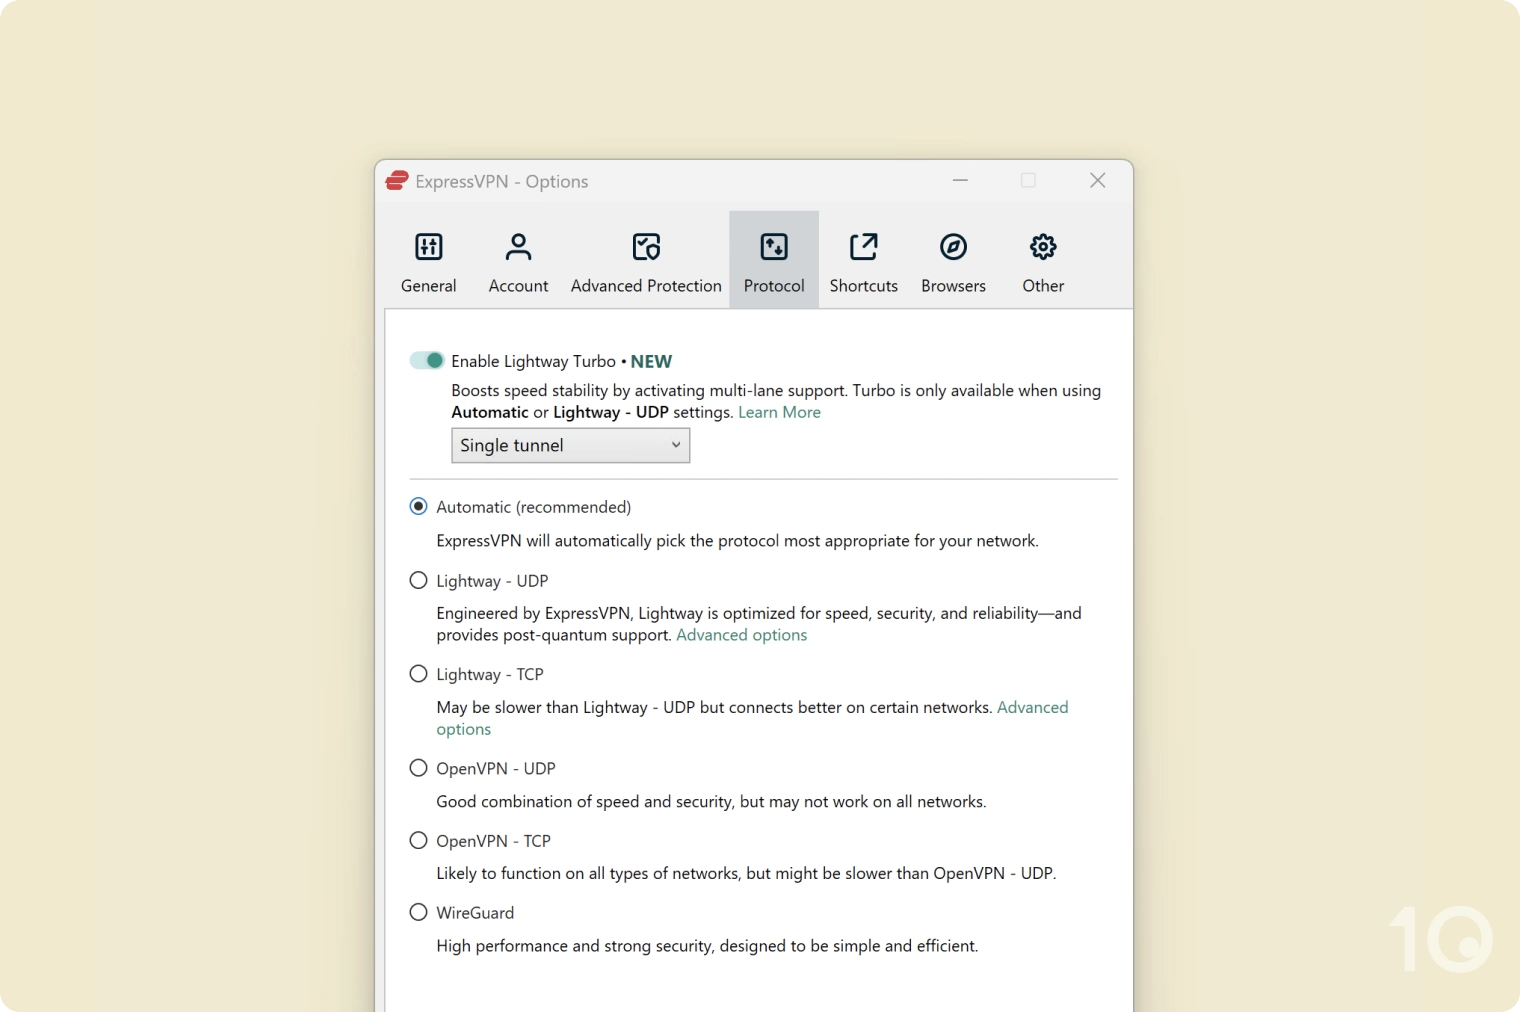
ExpressVPN ha sviluppato un proprio protocollo, Lightway.
Le aziende VPN creano spesso protocolli proprietari per casi d’uso specifici. Nella maggior parte dei casi, lo scopo è aumentare ulteriormente la sicurezza dei protocolli esistenti.
Tra gli altri motivi più comuni ci sono velocità migliori e la capacità di aggirare i firewall online più sofisticati.
Questi protocolli di solito hanno prestazioni migliori rispetto ai protocolli comuni. Dopo aver investito tempo e denaro per creare un nuovo protocollo, un servizio VPN tende naturalmente a dedicargli le sue infrastrutture migliori per ottimizzarne le prestazioni.
| Vantaggi | Svantaggi |
|---|---|
| Progettati per casi d’uso specifici | Spesso sono closed source e non sono stati sottoposti a verifiche indipendenti |
La tabella qui sotto mette a confronto i tre protocolli VPN proprietari più diffusi attualmente sul mercato.
| Protocollo VPN | Caso d’uso | Efficacia | Audit sulla sicurezza? |
|---|---|---|---|
| ExpressVPN – Lightway | Generale | Offre un equilibrio tra sicurezza e velocità | Sì: 2021, 2023 e 2025 |
| Hotspot Shield – Catapult Hydra | Velocità | Fornisce velocità senza precedenti, ideale per le attività ad alta intensità di banda | Sì: non pubblicato |
| Astrill – StealthVPN | Censura | Elude le restrizioni internet della Cina | No |
Ho escluso volutamente da questa tabella NordLynx di NordVPN, perché è semplicemente una versione di WireGuard con il marchio NordVPN.
Tieni presente che la maggior parte delle VPN mantiene closed source i propri protocolli VPN proprietari: non puoi quindi esaminarne il codice e verificare che non presenti vulnerabilità o bug.
Detto questo, i provider affidabili commissionano audit di sicurezza indipendenti sul codice dei propri protocolli per offrire garanzie di privacy e sicurezza.