Serwis Top10VPN ma pełną niezależność redakcyjną. Możemy otrzymać prowizję, jeśli kupisz VPN na naszej stronie.
4 główne rodzaje VPN-ów


Podsumowanie
Cztery główne rodzaje usług VPN to: VPN osobisty (szyfruje ruch, aby zamaskować IP i ominąć ograniczenia), zdalnego dostępu (zapewnia zdalne połączenie z sieciami prywatnymi), mobilny (utrzymuje połączenie w trakcie przełączania się między sieciami) i VPN typu site-to-site (łączy osobne sieci).

Zrozumienie różnych rodzajów VPN-ów (wirtualnych sieci prywatnych) może sprawiać trudność, nawet jeśli korzystałeś już kiedyś z VPN-u.
Niespójna terminologia nie pomaga, a rodzaje VPN-ów łatwo pomylić z protokołami (takimi jak WireGuard czy OpenVPN) i konfiguracjami (np. podwójny VPN).
Aby rozwiać te wątpliwości, przygotowałem ten kompleksowy przewodnik po dostępnych rodzajach VPN-ów. Opieram się w nim na kilkudziesięciu latach doświadczenia we wdrażaniu korporacyjnych sieci VPN na całym świecie oraz na tysiącach testów osobistych usług VPN, które nadzorowałem w Top10VPN.
Zasadniczo każdy VPN tworzy przez Internet zaszyfrowany tunel, który chroni prywatność Twoich danych. Istnieją cztery odrębne rodzaje VPN-ów, a różnica między nimi sprowadza się do tego, jak wykorzystują ten tunel.
Technologia VPN stale się rozwija – ostatnio za sprawą szyfrowania postkwantowego i nowych protokołów odpornych na cenzurę – ale te cztery podstawowe rodzaje się nie zmieniły.
Jeśli nie wiesz, który rodzaj będzie dla Ciebie odpowiedni, skorzystaj z poniższego schematu blokowego.

Schemat blokowy, który pomoże Ci wybrać odpowiedni rodzaj VPN-u dla swoich potrzeb.
Jesteśmy w pełni niezależni i recenzujemy usługi VPN od 2016 roku. Nasze porady są oparte na wynikach własnoręcznie przeprowadzonych testów, a korzyści finansowe nie mają na nie wpływu. Dowiedz się, kim jesteśmy i jak testujemy VPN-y.
🔄 Najważniejsze aktualizacje
Dodałem informacje o obsłudze protokołów postkwantowych oraz o najnowszych protokołach obfuskacji (NordWhisper, Proton Stealth, Mullvad QUIC). Rozszerzyłem też sekcję o VPN-ach zdalnego dostępu o opis odchodzenia branży od tradycyjnych VPN-ów na rzecz ZTNA i SASE.
Różne rodzaje sieci VPN

Poniższa tabela porównuje cztery główne rodzaje VPN-ów:
| VPN osobisty | VPN zdalnego dostępu | VPN mobilny | VPN typu site-to-site | |
|---|---|---|---|---|
| Kto łączy się z czym? | Użytkownik łączy się z Internetem przez zdalny serwer | Użytkownik łączy się z siecią prywatną | Użytkownik łączy się z siecią prywatną | Sieć łączy się z inną siecią |
| Czy połączenie przetrwa zmianę sieci? | Nie – trzeba połączyć się ponownie | Nie – trzeba połączyć się ponownie | Tak – sesja zostaje zachowana | Nie dotyczy – stałe łącza |
| Wymagane oprogramowanie? | Tak | Tak / zmiana konfiguracji systemu operacyjnego | Tak / zmiana konfiguracji systemu operacyjnego | Nie dla użytkownika końcowego |
| Najlepszy do… | Ochrony prywatności i omijania geoblokad | Łączenia się z sieciami prywatnymi z innej lokalizacji | Zdalnego dostępu do sieci prywatnej przy niestabilnym połączeniu internetowym | Łączenia ze sobą wielu sieci |
Poniżej szczegółowo omawiam każdy z tych rodzajów VPN-ów: jak działają i do czego się przydają.
1. VPN osobisty

Czym jest VPN osobisty?
VPN osobisty łączy Cię ze zdalnym serwerem VPN, który może znajdować się w dowolnym miejscu na świecie.
Taki serwer VPN działa jako pośrednik między Twoim urządzeniem a usługami online, z których chcesz korzystać.
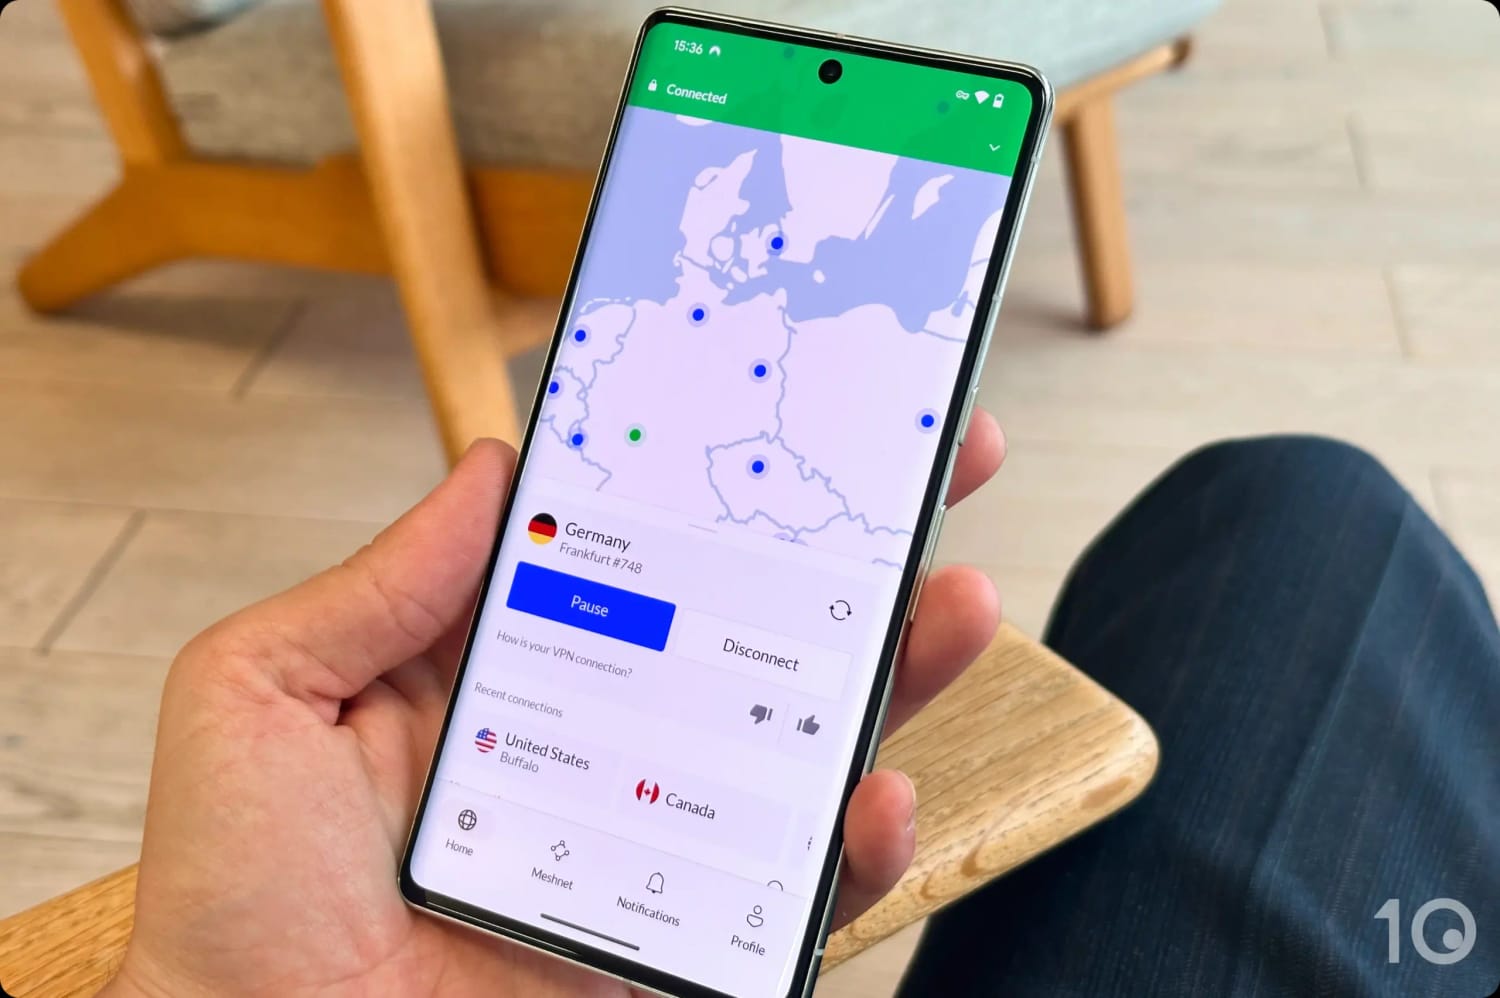
Połączyłem się z serwerem VPN w Niemczech za pomocą VPN-u osobistego.
VPN osobisty, nazywany czasem “konsumenckim” lub “komercyjnym”, szyfruje Twoje połączenie, ukrywa Twoją tożsamość w sieci i pozwala zamaskować Twoją lokalizację geograficzną.
VPN osobisty różni się od VPN-u zdalnego dostępu tym, że nie daje Ci dostępu do sieci prywatnej.
Zamiast tego VPN osobisty zapewnia dostęp do publicznego Internetu przez szyfrowane połączenie z serwerem, który zwykle znajduje się w centrum danych.
To właśnie o VPN-ach osobistych piszemy z moim zespołem w naszych recenzjach usług VPN, rekomendacjach i przewodnikach.
Najpopularniejszy rodzaj VPN-ów osobistych to usługi subskrypcyjne oferowane przez takich dostawców jak ExpressVPN, NordVPN czy Private Internet Access, a także darmowe usługi, takie jak Windscribe i Proton VPN.
Podobnie jak w przypadku VPN-ów zdalnego dostępu, możesz też skonfigurować własny osobisty VPN, choć robi się to rzadziej.
Kiedy korzystać z VPN-u osobistego
Istnieje kilka powodów, by korzystać z VPN-u osobistego. Najpopularniejsze z nich to:
- Omijanie geoblokad treści: VPN osobisty umożliwia streaming filmów i seriali z różnych regionów. Przykładowo, połączenie z amerykańskim serwerem VPN zapewni Ci dostęp do bogatej biblioteki amerykańskiego Netflixa z dowolnego miejsca na świecie.
- Omijanie cenzury: VPN osobisty pomaga pokonać ograniczenia internetowe w krajach stosujących surową cenzurę online. Połączenie z serwerem VPN w innym kraju nie tylko zapewnia dostęp do blokowanych treści, ale również chroni Twoją aktywność podczas przeglądania przed rządowym nadzorem.
- Poprawa prywatności i wydajności w Internecie: VPN osobisty uniemożliwia Twojemu usługodawcy internetowemu, rządom, hakerom i innym podmiotom monitorowanie Twojej aktywności online. Nie tylko chroni to Twoją prywatność, ale może uniemożliwić usługodawcy internetowemu ograniczanie prędkości Twojego połączenia podczas aktywności wymagających większej przepustowości, jak streaming czy granie.

VPN-y osobiste mogą zostać użyte do ominięcia geoblokad treści z dowolnego miejsca.
Jak działa VPN osobisty

Diagram wyjaśniający, jak usługi VPN szyfrują i przekierowują ruch sieciowy.
Komercyjne VPN-y osobiste działają tak samo niezależnie od tego, czy są darmowe, czy płatne: wystarczy zainstalować aplikację dostawcy na swoim urządzeniu.
Dostawca zarządza siecią serwerów, która zwykle obejmuje wiele lokalizacji na całym świecie – fizycznych, wirtualnych lub jednych i drugich.
Samodzielnie zarządzane VPN-y osobiste (tzw. “roll your own”) mają wiele form i podobnie jak VPN-y zdalnego dostępu wymagają uruchomienia własnego serwera.
O ile jednak nie wynajmiesz wirtualnego serwera prywatnego (VPS) w innym kraju, taki VPN nie pozwoli Ci zmienić lokalizacji tak, jak robi to komercyjna usługa VPN.
Mimo to niektóre konfiguracje typu “zrób to sam” dają Ci jednocześnie VPN zdalnego dostępu i VPN osobisty.
Oto jak działa VPN osobisty od dostawcy usług:
- Zainstaluj na swoim urządzeniu oprogramowanie od dostawcy usług VPN.
Aplikacje VPN-ów osobistych są dostępne na wszelkiego rodzaju urządzeniach, w tym na smartfonach, urządzeniach do streamingu i konsolach do gier.
Możesz też zainstalować oprogramowanie VPN na routerze, aby chronić wszystkie urządzenia, które się z nim łączą.
Konfiguracja zwykle wymaga jedynie jednorazowego zalogowania się lub wpisania kodu aktywacyjnego.
- Połącz się z serwerem w sieci swojego dostawcy VPN.
VPN-y osobiste są bardzo proste w obsłudze. Wystarczy stuknąć przycisk połączenia, a uwierzytelnianie między klientem a serwerem odbywa się automatycznie.
Tunel jest ustanawiany w ten sam sposób co w przypadku VPN-u zdalnego dostępu.
VPN-y osobiste mają zwykle do wyboru duże sieci serwerów. Jeśli chcesz tylko chronić swoją prywatność, połącz się z lokalnym serwerem, aby uzyskać najwyższe prędkości.
Aby odblokować treści streamingowe, wybierz serwer w kraju, w którym są one dostępne.
- Przeglądaj Internet jak zwykle.
Po połączeniu cały Twój ruch internetowy przechodzi przez wybrany przez Ciebie zdalny serwer.
Twoje połączenie jest szyfrowane, Twój adres IP zostaje zastąpiony adresem serwera VPN, a Ty możesz korzystać z objętych geoblokadami treści z innych krajów.
WSKAZÓWKA EKSPERTA: Wybór właściwego protokołu VPN jest bardzo ważny. W większości sytuacji polecam WireGuard, ponieważ jest szybki, bezpieczny i ma otwarty kod źródłowy.
Wiodące aplikacje zabezpieczają teraz także proces uzgadniania połączenia (handshake) szyfrowaniem postkwantowym – w sekcji o szyfrowaniu postkwantowym sprawdzisz, kto już je wdrożył.
Przykłady osobistych usług VPN
Od 2016 roku nasz zespół przetestował łącznie setki darmowych i płatnych VPN-ów osobistych. Obecnie nasze trzy najwyżej oceniane VPN-y to ExpressVPN, NordVPN i Surfshark.
UWAGA: VPN-y osobiste są zwykle sprzedawane w formie subskrypcji, a przy płatności z góry za rok lub dłużej dostępne są zniżki. Istnieje też niewielka liczba darmowych (i bezpiecznych) VPN-ów.
2. VPN zdalnego dostępu

Czym jest VPN zdalnego dostępu?
VPN zdalnego dostępu, nazywany czasem VPN-em opartym na kliencie lub VPN-em typu client-to-server, pozwala Ci bezpiecznie połączyć się przez Internet z siecią prywatną, np. siecią domową lub firmową siecią biurową, z innej lokalizacji.
Po zainstalowaniu na Twoim urządzeniu klient VPN zdalnego dostępu tworzy zaszyfrowany tunel między Tobą a siecią prywatną, do której chcesz uzyskać dostęp.
Na jednym końcu skali są wielkie firmy technologiczne, takie jak Fortinet, Palo Alto i Cisco, które oferują zaawansowane i drogie rozwiązania programowe dla większych przedsiębiorstw.
Na drugim możesz całkowicie za darmo skonfigurować własny serwer VPN, jeśli masz pod ręką odpowiedni sprzęt.
Ze wszystkich rozwiązań, które konfigurowałem, Tailscale okazał się zdecydowanie najprostszym sposobem na zbudowanie VPN-u zdalnego dostępu, a do użytku indywidualnego jest darmowy. Działa w oparciu o WireGuard i tworzy sieć typu mesh obejmującą wszystkie Twoje urządzenia, dzięki czemu mogą się one ze sobą łączyć tak, jakby były w tej samej sieci prywatnej. Możesz też wyznaczyć dowolne urządzenie jako węzeł wyjściowy (exit node), przez który będzie przechodził cały Twój ruch internetowy.

Przeglądarkowy panel administracyjny Tailscale z połączeniami naszych urządzeń testowych.
Spodobał mi się na tyle, że zainstalowałem go na Raspberry Pi w domu mojej mamy, dzięki czemu mogę zdalnie rozwiązywać problemy z jej siecią i urządzeniami. To, co kiedyś oznaczało męczącą rozmowę z pomocą techniczną przez telefon, jest teraz szybkim i prostym zadaniem.
Kiedy korzystać z VPN zdalnego dostępu
VPN-y zdalnego dostępu mogą być wykorzystywane na różne sposoby. Przykładowo:
- Podczas podróży służbowych: VPN zdalnego dostępu pomoże Ci nawiązać bezpieczne połączenie z siecią firmową za pośrednictwem hotelowego Wi-Fi. VPN zapewni Ci dostęp nie tylko do Twoich plików i oprogramowania, ale będzie też chronić Twoje dane przed zagrożeniami w sieciach publicznych.
- Podczas pracy z domu: Tego typu VPN zapewnia bezpieczny dostęp do poufnych systemów firmowych, które można otworzyć tylko z określonych adresów IP. Twój komputer funkcjonuje tak, jakby znajdował się w sieci firmowej, a wszystkie dane są szyfrowane podczas ich transmisji przez publiczny Internet.
- By uzyskać dostęp do plików osobistych: VPN zdalnego dostępu zapewni Ci bezpośredni dostęp do plików na dowolnym urządzeniu połączonym z Twoją siecią domową, np. zdjęć zapisanych na Twoim komputerze lub muzyki czy filmów na serwerze domowym, niezależnie od tego, gdzie się znajdujesz.
- By uzyskać bezpieczny dostęp do urządzeń sieciowych: Oprócz dostępu do plików, ten rodzaj VPN-u umożliwia Ci, gdy jesteś poza domem, bezpieczną kontrolę i monitorowanie urządzeń systemu IoT korzystających z Twojej sieci, np. kamer lub systemów inteligentnego domu, które mogą być podatne na ataki, jeśli są wystawione bezpośrednio do Internetu.
WSKAZÓWKA EKSPERTA: Choć usługi VPN zdalnego dostępu są bardzo przydatne, przechowywanie plików w chmurze może być prostszą alternatywą, jeśli potrzebujesz jedynie zdalnego dostępu do plików. Przechowywanie ich w chmurze (np. Dropbox lub Dysk Google) wykorzystuje szyfrowane połączenie przez przeglądarkę, aby chronić Twoje dane, i jest znacznie łatwiejsze do skonfigurowania niż VPN.
Jak działa VPN zdalnego dostępu
Oto jak dokładnie działa VPN zdalnego dostępu:
- Uwierzytelnianie: kiedy próbujesz nawiązać połączenie VPN, serwer najpierw sprawdza, czy jesteś tym, za kogo się podajesz. Metody uwierzytelniania obejmują:
- Nazwę użytkownika i hasło
- Certyfikaty cyfrowe do automatycznego uwierzytelniania
- Uwierzytelnianie wieloskładnikowe (MFA) z wykorzystaniem kombinacji haseł jednorazowych opartych na czasie (TOTP), sprzętowych kluczy bezpieczeństwa (FIDO2/U2F) i danych biometrycznych, takich jak odciski palców czy rozpoznawanie twarzy
- Logowanie jednokrotne (SSO)
- Ustanowienie tunelu: po uwierzytelnieniu Twój klient VPN i serwer negocjują i konfigurują zaszyfrowany tunel. Dokładne kroki zależą od używanego protokołu VPN, ale zwykle obejmują:
- Wymianę kluczy szyfrowania
- Uzgodnienie standardów szyfrowania
- Konfigurację wirtualnego interfejsu sieciowego
- Przypisanie adresu IP: sieć prywatna przypisuje Ci wirtualny adres IP.
- Zdalny dostęp: możesz teraz korzystać z dozwolonych zasobów sieci prywatnej przez serwer VPN, tak jakbyś siedział w tym samym budynku.
Aby korzystać z VPN-u zdalnego dostępu, zwykle instalujesz na urządzeniu oprogramowanie klienckie albo konfigurujesz system operacyjny tak, aby łączył się z VPN-em. Po stronie sieci musi też działać serwer VPN.

Interfejs zarządzania tunelem WireGuard na macOS.
Możesz podłączyć tyle urządzeń i użytkowników, ile potrzebujesz.
Połączeniem między nimi zarządzają oprogramowanie klienckie i serwer VPN.
Istnieje wiele wersji VPN-u zdalnego dostępu, ale zasadniczo masz dwie możliwości: zapłacić za usługę albo zarządzać nią samodzielnie.
Jeśli wybierzesz drogę “zrób to sam”, wszystko sprowadza się do tego, jak skonfigurujesz serwer VPN pełniący rolę bramy do Twojej sieci prywatnej. Popularne opcje to:
- Stale włączony komputer, serwer lub urządzenie typu Raspberry Pi z WireGuard lub OpenVPN
- Router z wgranym nowym oprogramowaniem i zainstalowanym WireGuard lub OpenVPN
- Tailscale na komputerze, urządzeniu mobilnym lub Raspberry Pi
Jeśli natomiast wolisz zapłacić za zarządzaną usługę, główne rodzaje VPN-ów zdalnego dostępu to:
- VPN typu client-to-site
- VPN chmurowy
- Portal VPN SSL
- Tunel VPN SSL
- Funkcja Meshnet od NordVPN
Odejście od tradycyjnych VPN-ów zdalnego dostępu
Jeśli konfigurujesz zdalny dostęp dla firmy, zanim się zdecydujesz, musisz coś wiedzieć: tradycyjny firmowy VPN szybko traci popularność. VPN-y, które kiedyś były domyślnym sposobem łączenia pracowników zdalnych, coraz częściej należą do najbardziej atakowanych elementów sieci firmowych.
Potwierdza to raport Verizon Data Breach Investigations Report 2025: urządzenia brzegowe i VPN-y odpowiadały za 22% naruszeń, które zaczęły się od luki w oprogramowaniu, podczas gdy rok wcześniej było to zaledwie 3%. To ponad siedmiokrotny wzrost.
Co gorsza, tylko 54% tych luk zostało w pełni załatanych, a mediana czasu naprawy wyniosła 32 dni.
Problem nie znika. Raport ThreatLabz 2025 VPN Risk Report firmy Zscaler wykazał, że w latach 2020–2025 liczba luk w VPN-ach wzrosła o ponad 80%, a około 60% z nich oceniono jako poważne lub krytyczne.
Nic więc dziwnego, że firmy szukają innych rozwiązań. Gartner prognozuje, że co najmniej 70% nowych wdrożeń zdalnego dostępu będzie obsługiwanych głównie przez Zero Trust Network Access (ZTNA), a nie przez VPN-y, podczas gdy w 2021 roku było to mniej niż 10%.
W ankiecie samego Zscalera 65% organizacji planowało zastąpić swój VPN w ciągu roku, a 81% przechodziło na architekturę zero trust.
Czym więc różnią się te alternatywy? Zamiast wpuszczać Cię do całej sieci, ZTNA, Software-Defined Perimeter (SDP) i Secure Access Service Edge (SASE) dają dostęp tylko do konkretnych aplikacji, do których masz uprawnienia. Zmniejsza to powierzchnię ataku i uniemożliwia intruzowi swobodne poruszanie się po Twojej sieci, jeśli Twoje dane logowania zostaną skradzione.
Żeby jednak było jasne: ta zmiana dotyczy firm. Jeśli chcesz tylko zabezpieczyć własne połączenie lub mieć dostęp do sieci domowej, gdy jesteś poza domem, tradycyjny VPN zdalnego dostępu nadal w zupełności się sprawdzi.
Przykłady usług VPN zdalnego dostępu
Przykłady usług VPN zdalnego dostępu dla firm:
- Access Server firmy OpenVPN, który jest bezpłatny dla maksymalnie dwóch jednoczesnych połączeń VPN.
- Cisco AnyConnect, który integruje się z rozwiązaniami bezpieczeństwa Cisco dla przedsiębiorstw.
- Check Point Harmony SASE (dawniej Perimeter 81).
- Check Point Remote Access VPN, oferowany jako klient IPsec oraz portal SSL.
- NordLayer od tej samej firmy, która stoi za wysoko ocenianą przez nas osobistą usługą VPN, NordVPN.
Inne popularne produkty VPN zdalnego dostępu to FortiClient, Palo Alto GlobalProtect, Ivanti Connect Secure, SonicWall SSL VPN i Juniper Secure Connect.
Aby pokazać Ci, jak w praktyce wygląda samodzielnie zarządzany VPN zdalnego dostępu, opiszę ten, który skonfigurowaliśmy dla naszego zespołu na potrzeby pracy hybrydowej.
W naszym biurze na komputerze z Linuksem działa serwer VPN WireGuard. WireGuard był dla nas logicznym wyborem: jest wbudowany w Linuksa, a przy tym prostszy i szybszy od OpenVPN.
Oprogramowanie klienckie na laptopach naszego zespołu również jest darmowe i ma otwarty kod źródłowy. Korzystamy z oficjalnego klienta WireGuard zarówno na Windowsie, jak i na Macu.
Dzięki temu zespół ma bezpieczny dostęp do naszych systemów back-endowych i innych współdzielonych zasobów, gdy pracuje zdalnie.
Ta konfiguracja jest darmowa, bardzo bezpieczna i w całości w rękach naszych administratorów systemów.
Muszę zaznaczyć, że każde oprogramowanie serwera VPN wystawione do Internetu wymaga konserwacji. Dostawcy publikują aktualizacje oprogramowania, aby dodać nowe funkcje lub załatać luki w zabezpieczeniach. Jeśli utrzymujesz rozwiązanie zdalnego dostępu, to Ty odpowiadasz za bieżące instalowanie tych aktualizacji. Hakerzy często biorą na celownik serwery VPN, aby uzyskać nieautoryzowany dostęp do sieci, które te serwery chronią.
3. VPN mobilny

Czym jest VPN mobilny?
VPN mobilny, nazywany też “zawsze włączonym VPN-em” (always-on VPN), to lepsze rozwiązanie niż VPN zdalnego dostępu, gdy raczej nie możesz liczyć na stabilne połączenie w tej samej sieci przez całą sesję.
Kluczowa różnica polega na tym, że połączenie VPN-u mobilnego zostaje zachowane, nawet jeśli zmienisz sieć Wi-Fi lub komórkową, stracisz zasięg albo na chwilę wyłączysz urządzenie.

VPN mobilny oferowany przez Bittium.
VPN-y mobilne oferują zwykle te same duże firmy technologiczne, które zapewniają standardowe usługi VPN zdalnego dostępu.
UWAGA: VPN-u mobilnego można używać z dowolnym urządzeniem i dowolnym połączeniem: nie musi to być telefon w sieci komórkowej.
Co może być mylące, aplikacja ExpressVPN czy PIA na Twoim smartfonie nie jest VPN-em mobilnym. To mobilny klient Twojego VPN-u osobistego.
Kiedy korzystać z mobilnych usług VPN
Wybierz VPN mobilny, jeśli często podróżujesz i zachowanie stałego połączenia ze zdalną siecią prywatną ma dla Ciebie kluczowe znaczenie.
Ten rodzaj VPN-u zapewnia również wygodę połączenia, które dostosowuje się do zmian sieci. Przykładowo:
- Służby ratownicze jak strażacy i policjanci polegają na VPN-ach mobilnych, aby utrzymać dostęp do zasobów krytycznych, takich jak bazy danych pojazdów, systemy śledzenia lokalizacji czy aplikacje umożliwiające kontakt z dyspozytorem, gdy przemieszczają się przez obsługiwane obszary.
- Osoby pracujące zdalnie w regionach z niestabilnym Internetem mogą korzystać z VPN-u mobilnego, aby utrzymać bezpieczne połączenie przez cały dzień pracy. Taki rodzaj VPN-u pozwala uniknąć problemów z koniecznością ciągłego powtarzania uwierzytelniania lub dodawania zmieniających się IP do białej listy.
Jak działa VPN mobilny?
Na co dzień łączenie się z VPN-em mobilnym i korzystanie z niego wygląda niemal tak samo jak w przypadku VPN-u zdalnego dostępu.
Główne różnice kryją się pod maską: VPN mobilny korzysta ze specjalistycznych protokołów, które utrzymują połączenie, gdy przemieszczasz się między sieciami – niezależnie od tego, czy przełączasz się między nadajnikami sieci komórkowej, czy przechodzisz z Wi-Fi na dane mobilne.
Dlatego VPN-y mobilne zwykle korzystają z protokołów opartych na UDP, takich jak IKEv2, które po zmianie sieci potrafią szybko przywrócić połączenie bez pełnego uzgadniania (handshake) VPN. Ta sama odporność sprawia, że protokoły oparte na UDP są domyślne w aplikacjach mobilnych osobistych usług VPN, choć większość z nich korzysta dziś z WireGuard, a nie z IKEv2.
Nieprzypadkowo najnowsze rozwiązania w dziedzinie protokołów zwykle trafiają najpierw do aplikacji mobilnych dostawców.
Ta sama odporność na zmiany sieci, dzięki której protokoły oparte na UDP i QUIC świetnie sprawdzają się w ruchu, sprawia, że funkcje takie jak obfuskacja QUIC i szyfrowanie postkwantowe zwykle debiutują właśnie na urządzeniach mobilnych.
Skoro podstawy działają tak samo jak w VPN-ie zdalnego dostępu, oto element unikatowy dla VPN-ów mobilnych: co się dzieje, gdy zmieniasz sieć.
- Twoje urządzenie przełącza się między sieciami (np. z Wi-Fi na sieć komórkową), zmieniając przy tym adres IP.
- Twój klient VPN wykrywa tę zmianę.
- Wysyła żądanie ponownego połączenia z unikatowym identyfikatorem przypisanym do sesji.
- Brama VPN weryfikuje tę sesję i płynnie wznawia połączenie.
- Nawet jeśli wyłączysz urządzenie, aby oszczędzić baterię, po jego ponownym włączeniu VPN nadal będzie połączony.
Za kulisami VPN-y mobilne mocno pracują, aby wszystko działało płynnie: tolerują krótkie przerwy w połączeniu, łączą się ponownie przy minimalnym narzucie i kompresują dane w wolnych sieciach, a przy tym starają się nie wyczerpywać baterii.
Wiele z nich oferuje też dodatkowe funkcje dla użytkowników, takie jak dzielone tunelowanie (split tunneling), reguły automatycznego łączenia zależne od sieci, z którą jesteś połączony, oraz integrację z Mobile Device Management (MDM) w firmowych flotach urządzeń.
Przykłady mobilnych usług VPN
Przykłady VPN-ów mobilnych:
- Bittium SafeMove Mobile VPN
- Cisco Mobile VPN
- Ivanti Connect Secure VPN
- Microsoft Always On
- Digi Mobile VPN, zaprojektowany specjalnie z myślą o służbach ratowniczych.
- Absolute Secure Access, wcześniej znany jako Netmotion Mobility VPN.
- Oprogramowanie Radio IP: umożliwia działanie VPN-ów mobilnych we wszystkich technologiach sieci bezprzewodowych.
4. VPN typu site-to-site

Czym jest VPN typu site-to-site?
VPN-y typu site-to-site łączą całe sieci w różnych lokalizacjach, np. sieci korporacyjne wielu biur jednej firmy.
W przeciwieństwie do VPN-ów zdalnego dostępu, które łączą z siecią poszczególnych użytkowników, VPN-y site-to-site łączą przez Internet co najmniej dwie oddzielne sieci lokalne (LAN).
Dzięki temu biura mogą współdzielić zasoby i komunikować się tak, jakby były częścią tej samej sieci, a szyfrowanie zapewnia bezpieczeństwo całej komunikacji.
VPN typu site-to-site możesz też rozszerzyć na zaufanych partnerów biznesowych, dając firmom zewnętrznym bezpieczny dostęp do wybranych części Twojej sieci.
UWAGA: VPN-y site-to-site są również nazywane VPN-ami router-to-router lub VPN-ami opartymi na sieci, ponieważ łączą całe sieci, a nie poszczególnych użytkowników.
Kiedy korzystać z VPN typu site-to-site
VPN site-to-site będzie idealny, gdy potrzebujesz bezpiecznie połączyć kilka sieci, przykładowo:
- VPN oparty na sieci intranet: ten typ VPN-u site-to-site łączy różne oddziały tej samej firmy w jedną prywatną rozległą sieć komputerową (WAN). Pracownicy z każdej lokalizacji mają dzięki niemu bezproblemowy dostęp do współdzielonych zasobów ze wszystkich oddziałów.
- VPN oparty na sieci ekstranet: umożliwia firmom bezpieczne udostępnianie specyficznych zasobów zewnętrznym partnerom biznesowym poprzez połączenie ich sieci. Jest przydatny dla dostawców, wykonawców i w przypadku innych wspólnych przedsięwzięć.
WSKAZÓWKA EKSPERTA: Możesz połączyć VPN site-to-site z VPN-em zdalnego dostępu, co umożliwia bezpieczne połączenia sieciowe między biurami i pozwala indywidualnym pracownikom łączyć się zdalnie.
Jak działa VPN typu site-to-site
Istnieją trzy główne sposoby wdrożenia VPN-u typu site-to-site:
Tunel IPsec
Tunele IPsec tworzą zaszyfrowane ścieżki między sieciami, konfigurowane za pośrednictwem routerów w każdej z połączonych lokalizacji. Ta metoda jest również znana jako VPN typu router-to-router i występuje w dwóch wariantach:
- Tunel IPsec oparty na trasach działa jak wirtualny przewód między sieciami, przez który przechodzi cały ruch.
- Tunel IPsec oparty na zasadach wykorzystuje określone reguły do kontrolowania przepływu ruchu między sieciami IP.
| Plusy | Minusy |
|---|---|
| Szeroko obsługiwany przez większość zapór sieciowych i routerów | Charakter połączenia point-to-point ogranicza skalowalność |
| Wysoki poziom bezpieczeństwa dzięki szyfrowaniu | W dużych sieciach zarządzanie może się skomplikować |
| Stosunkowo łatwe wdrożenie na małą skalę | Prędkość jest ograniczona przez łącze internetowe, co wpływa na wydajność |
Dynamic Multipoint VPN (DMVPN)
DMVPN rozwiązuje problem skalowalności tradycyjnych tuneli IPsec. Ta autorska technologia Cisco sprawdza się w dużych organizacjach z wieloma lokalizacjami, które w przeciwnym razie potrzebowałyby tysięcy pojedynczych połączeń IPsec typu router-to-router. Zamiast tego DMVPN wykorzystuje architekturę gwiazdy (hub-and-spoke), w której:
- Oddziały (spokes) łączą się z lokalizacją centralną (hub)
- Obsługiwane jest dynamiczne adresowanie IP
- Bezpośrednie połączenia między oddziałami (spoke-to-spoke) są możliwe po dodatkowej konfiguracji
UWAGA: DMVPN wymaga routerów Cisco. Oto kompleksowy przewodnik po projektowaniu architektury DMVPN.
| Plusy | Minusy |
|---|---|
| Wysoka skalowalność w dużych sieciach | Rozwiązanie jednego dostawcy (tylko Cisco) |
| Obsługa dynamicznego adresowania | Wdrożenie i zarządzanie mogą wymagać specjalistycznej wiedzy |
| Mniejsza złożoność konfiguracji w topologii gwiazdy | Nadal podlega ograniczeniom wydajności Internetu |
Layer 3 VPN (L3VPN) oparty na MPLS
Zarówno IPsec, jak i DMVPN działają na bazie Internetu, więc nie mogą zagwarantować stałej wydajności.
L3VPN-y działają natomiast w warstwie sieciowej modelu OSI i wykorzystują technikę Multiprotocol Label Switching (MPLS), aby zagwarantować jakość usług (QoS) w różnych mediach transmisyjnych. Zwykle są sprzedawane przez dostawców usług jako zarządzane rozwiązania WAN.
UWAGA: Sieci L3VPN są też czasem nazywane wirtualnymi trasowanymi sieciami prywatnymi (VPRN).
| Plusy | Minusy |
|---|---|
| Gwarantowana wydajność i QoS | Znacznie wyższy koszt niż w przypadku VPN-ów opartych na Internecie |
| Możliwość priorytetyzacji ruchu | Ograniczona elastyczność przy zmianach usługi |
| Infrastruktura zarządzana przez dostawcę | Zależność od zasięgu dostawcy usług |
| Niezależność od protokołu i medium transmisyjnego |
Podobnie jak w przypadku zdalnego dostępu, zmienia się też świat połączeń między wieloma lokalizacjami. Wiele firm włącza dziś łączność site-to-site do szerszego rozwiązania SD-WAN lub SASE, które scala łącza sieciowe i zabezpieczenia dostarczane z chmury w jedną zarządzaną usługę, zamiast samodzielnie utrzymywać tunele site-to-site.
Przykłady usług VPN typu site-to-site
Przykłady produktów VPN typu site-to-site:
- OpenVPN Access Server: zapewnia bezpieczną łączność site-to-site z wykorzystaniem protokołu OpenVPN.
- Cisco Meraki Auto VPN: jedno z wielu rozwiązań site-to-site od Cisco. Meraki obiecuje tworzenie tunelu VPN jednym kliknięciem, aby połączyć kompatybilne urządzenia.
- AWS Site-to-Site VPN: zapewnia bezpieczną, skalowalną łączność między lokalnymi centrami danych a Amazon Virtual Private Cloud (VPC).
- Fortinet Firewall: zapewnia bezpieczną łączność site-to-site z zaawansowaną optymalizacją ruchu i funkcjami bezpieczeństwa.
Rodzaje VPN-ów to nie protokoły VPN
Zacznijmy od wyjaśnienia częstego nieporozumienia: rodzaj VPN-u i jego protokół to dwie różne rzeczy.
Protokół VPN to po prostu zbiór zasad, według których Twoje oprogramowanie nawiązuje bezpieczne połączenie z serwerem i przesyła przez nie Twoje dane. Nie decyduje on o tym, z jakiego rodzaju VPN-u korzystasz.
W praktyce ten sam protokół często występuje w kilku rodzajach VPN-ów. Na przykład WireGuard jest używany zarówno przez VPN-y osobiste, jak i zdalnego dostępu oraz site-to-site, a IKEv2 jest ulubionym protokołem zarówno VPN-ów mobilnych, jak i aplikacji mobilnych osobistych usług VPN.
Gdy więc widzisz VPN opisany jako “VPN WireGuard” albo “VPN OpenVPN”, dowiadujesz się o jego protokole, a nie o rodzaju.
Poniższa tabela porównuje główne protokoły pod względem prędkości, bezpieczeństwa, zużycia danych i gotowości na nadchodzące przejście na szyfrowanie postkwantowe.
| Protokół | Prędkość | Bezpieczeństwo | Zużycie danych | Szyfrowanie postkwantowe |
|---|---|---|---|---|
| WireGuard | Bardzo wysoka | Bardzo wysokie | Bardzo niskie | Tak (hybrydowe) |
| OpenVPN | Umiarkowana | Bardzo wysokie | Wysokie | Wdrażane |
| IKEv2/IPsec | Bardzo wysoka | Wysokie | Umiarkowane | Wdrażane |
| SoftEther | Bardzo wysoka | Wysokie | Niskie | Nie |
| L2TP/IPsec | Umiarkowana | Umiarkowane | Wysokie | Nie |
| SSTP | Niska | Umiarkowane | Wysokie | Nie |
| PPTP † | Wysoka | Niskie | Umiarkowane | Nie |
† Szyfrowanie PPTP zostało złamane – nigdy z niego nie korzystaj.
UWAGA: Kolumna dotycząca szyfrowania postkwantowego pokazuje, co faktycznie jest dziś dostępne w konsumenckich VPN-ach, a nie to, co jest teoretycznie możliwe. Czym jest szyfrowanie postkwantowe i dlaczego ma znaczenie, wyjaśniam poniżej.
Przygotowałem osobną stronę, na której szczegółowo omawiam każdy popularny protokół VPN wraz z jego głównymi zaletami i wadami.
Protokoły autorskie i obfuskacyjne
Siedem powyższych protokołów to sprawdzone rozwiązania, ale nie jedyne protokoły VPN dostępne obecnie.
Ponieważ rządy i operatorzy sieci coraz skuteczniej wykrywają i blokują ruch VPN, dostawcy stworzyli nową generację protokołów zaprojektowanych tak, by omijać te filtry: albo warstwy obfuskacji, które maskują istniejący protokół, albo zupełnie nowe protokoły autorskie.
Dobrym przykładem jest NordWhisper, który NordVPN wprowadził w styczniu 2025 roku.
Maskuje on ruch VPN jako zwykłe przeglądanie stron internetowych, dzięki czemu głęboka inspekcja pakietów (DPI) ma trudności z jego wykryciem i zablokowaniem. NordVPN ustawił go od tego czasu jako domyślny protokół na swoich serwerach z obfuskacją, w miejsce OpenVPN.
Mullvad poszedł inną drogą i jako pierwszy duży VPN dodał do WireGuard obfuskację QUIC, Proton VPN zbudował własny protokół Stealth, a ExpressVPN i Surfshark stworzyły zmodyfikowane wersje OpenVPN.
Warto przy tym obalić jeden mit: nie każdy protokół autorski to po prostu WireGuard pod nową nazwą.
Lightway od ExpressVPN powstał od podstaw na bazie biblioteki wolfSSL, w 2025 roku został przepisany w języku Rust, aby poprawić bezpieczeństwo pamięci, i obsługuje zarówno TCP, jak i UDP, czego standardowy WireGuard nie robi.
Jeśli regularnie łączysz się z miejsc, które blokują VPN-y, np. ze szkoły, z biura czy z kraju stosującego cenzurę, to właśnie takich protokołów warto szukać.
Czy protokoły VPN są gotowe na komputery kwantowe?
Zachodzi jeszcze jedna zmiana: szyfrowanie postkwantowe.
Problem polega na tym, że gdy pojawią się wystarczająco potężne komputery kwantowe, mogą one złamać szyfrowanie, które dziś chroni ruch VPN.
Niektórzy atakujący już na to liczą: kradną zaszyfrowane dane teraz, aby odszyfrować je później. To podejście jest znane jako atak “Harvest Now, Decrypt Later” (“zbierz teraz, odszyfruj później”).
Aby mu przeciwdziałać, amerykański Narodowy Instytut Standaryzacji i Technologii (NIST) ustandaryzował zestaw algorytmów odpornych na ataki kwantowe. Najważniejszy z nich to ML-KEM (wcześniej znany jako Kyber), służący do wymiany kluczy.
VPN-y wdrażają je w formie hybrydowej, łącząc klasyczną wymianę kluczy Curve25519 z ML-KEM, dzięki czemu Twój tunel pozostaje bezpieczny, nawet jeśli jedna z tych metod zostanie w przyszłości złamana.
Wdrażanie trwa w najlepsze. NordVPN jako pierwszy duży dostawca wprowadził postkwantową wymianę kluczy jako ustawienie domyślne we wszystkich swoich aplikacjach, w ramach protokołu NordLynx.
ExpressVPN dodał ją do Lightway pod koniec 2025 roku, początkowo na części serwerów; Surfshark wprowadził ją dla WireGuard w styczniu 2026 roku, a Mullvad również obsługuje ją w WireGuard.
Moja rada: ochrona postkwantowa szybko staje się standardową funkcją i nie ma realnych wad. Jeśli Twój dostawca ją oferuje, włącz ją. Jeśli nie, to coraz lepszy powód, by zapytać dlaczego.