VPN이 기록할 수 있는 데이터는 크게 3가지 범주로 나뉩니다. 활동 로그, 연결 로그, 집계 로그입니다. 어떤 데이터가 어디에 속하는지 아는 것이 개인정보 보호의 열쇠입니다.
1. 활동 로그
활동 데이터 수집은 가장 침해적인 유형의 기록입니다. VPN이 제공해야 할 개인정보 보호나 익명성의 이점을 전부 없애버립니다.
“사용 로그“라고도 하며, 온라인 활동과 명시적으로 연결된 모든 데이터를 아우릅니다.
활동 로그에 포함될 수 있는 것은 다음과 같습니다.
- 브라우징 기록
- DNS 요청
- 방문한 URL
- 사용 메타데이터
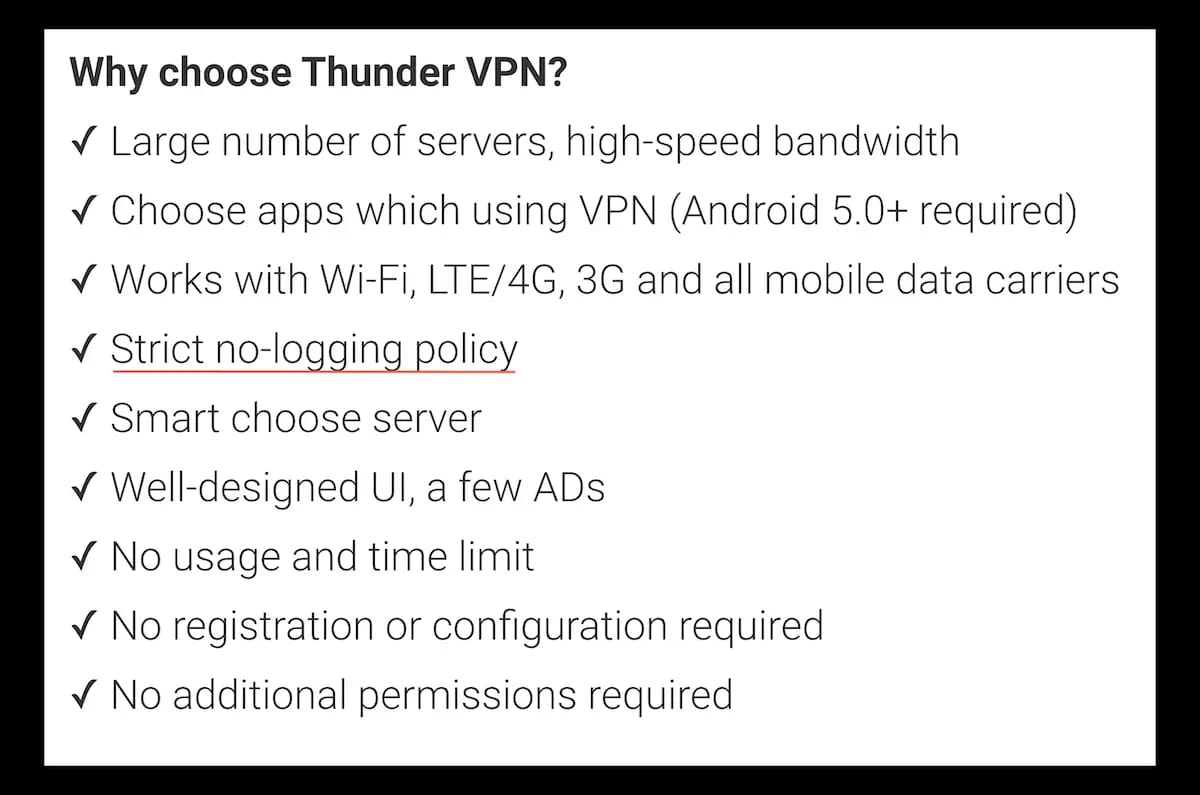
Hola VPN의 개인정보 처리방침은 활동 기록의 좋은 예입니다.
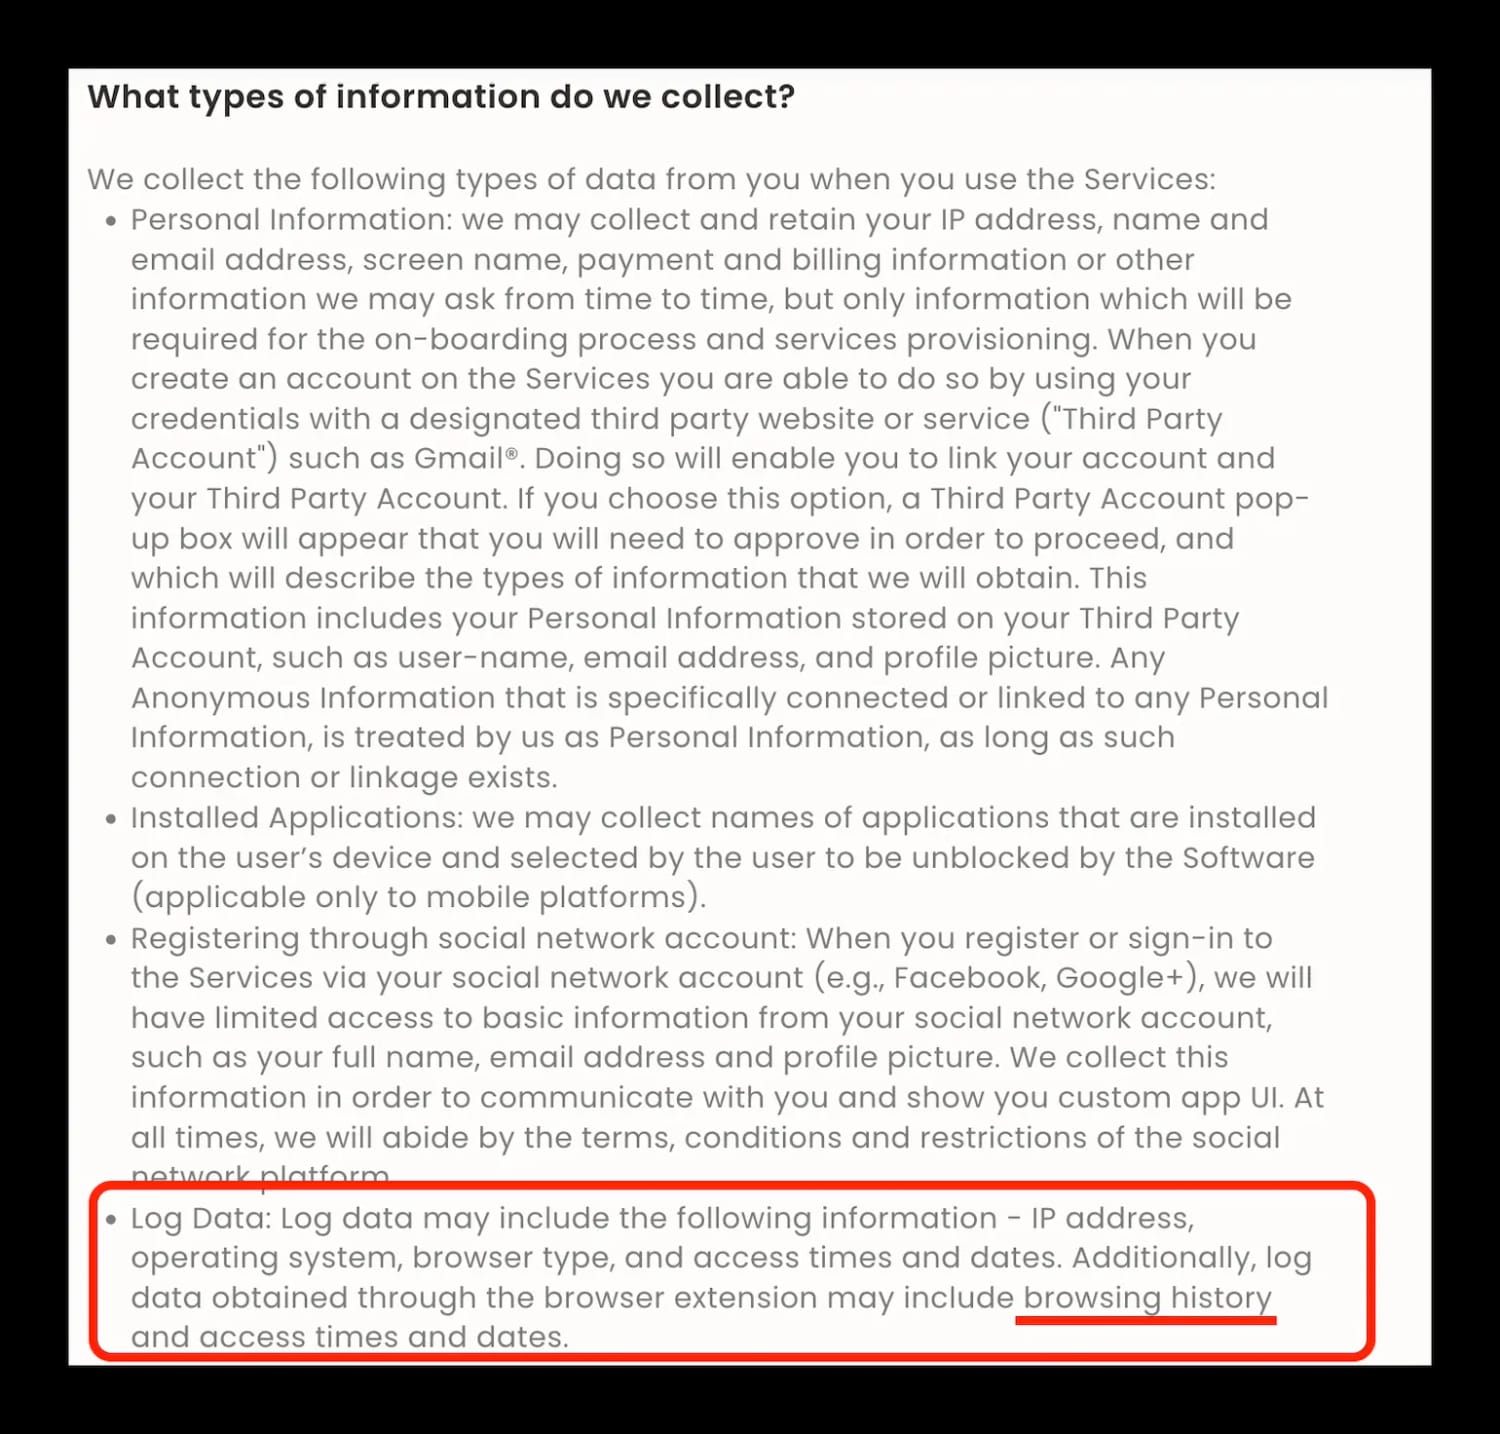
Hola VPN 같은 무료 VPN이 흔한 주범입니다. 이 데이터는 광고 목적으로 제3자에 공유되거나 판매되는 경우가 많은데, 사실상 “무료” 구독의 비용을 그렇게 충당하는 셈입니다.
다만 모든 활동 기록이 똑같이 해로운 건 아닙니다. 일부 구독형 “노로그” VPN 서비스는 특정 개인이 의심스럽거나 법적으로 강제될 때만 활동을 모니터링합니다. 어떤 곳은 활동을 실시간으로 기록했다가 세션이 끝나는 순간 삭제합니다.
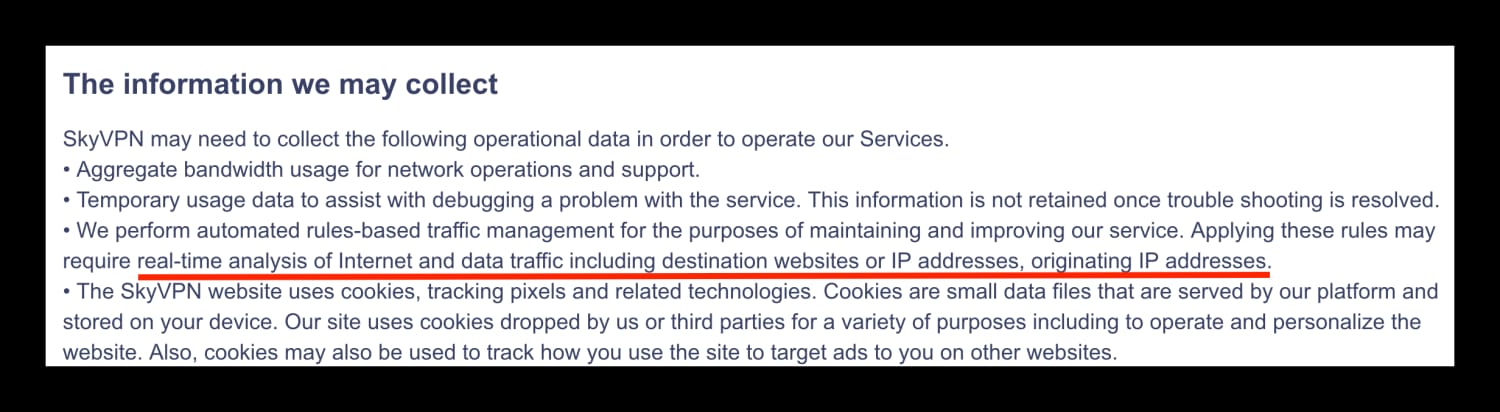
예를 들어 SkyVPN을 리뷰했을 때, 저는 이 서비스가 원래 IP 주소와 위치 같은 개인 식별 정보를 기록하지만 세션이 살아 있는 동안만 보관한다는 걸 확인했습니다.
연결을 끊는 순간 버려지는 활동 데이터는 저장되는 활동 데이터보다 훨씬 덜 위험합니다. 요청되거나, 유출되거나, 압수될 수 있는 기간이 훨씬 짧기 때문입니다. 제가 고를 방식은 아니지만, 온라인 행적을 영구 기록으로 쌓아두는 업체와는 천지 차이입니다.
설계 자체로 활동 기록을 훨씬 어렵게 만든 업체도 있습니다. 가장 강력한 예는 재부팅할 때마다 지워지는 RAM 전용(디스크리스) 서버를 운영해, 누구도 압수할 장기 기록이 없게 하는 것입니다. 데이터를 영구 저장할 수 없는 하드웨어라도 그 순간에는 처리할 수 있으니 절대적 보장은 아니지만, 구조적으로 이보다 나은 보호책은 없고, 제가 가장 먼저 확인하는 것 중 하나입니다.
말할 것도 없이, 전체 활동 데이터를 저장하는 VPN은 무슨 일이 있어도 피해야 합니다. 이게 걱정된다면 활동 데이터를 기록하는 인기 VPN으로 건너뛰세요.
2. 연결 로그
이 유형은 세션 중에 무엇을 했는지의 기록이라기보다, VPN 세션에 대한 메타데이터인 경우가 많습니다.
연결 로그에 포함될 수 있는 것은 다음과 같습니다.
- 대역폭 사용량
- 연결 날짜 및 시간
- 원래 IP 주소
- VPN 서버 IP 주소
연결 로그는 서버 단위(예: 총 서버 대역폭 사용량)로도, 사용자 단위(예: 원래 IP 주소)로도 수집될 수 있습니다.
보통 이 데이터는 네트워크 성능 최적화와 고객 문의 문제 해결에 쓰입니다.
서버 단위 연결 로그는 모든 기록이 문제는 아니라는 좋은 예입니다.
데이터를 전혀 기록하지 않고 VPN 네트워크를 운영하기란 사실상 불가능합니다. 오히려 적절한 비식별 데이터를 저장하는 건 최상의 경험을 보장하는 데 도움이 됩니다.
하지만 잘못된 연결 로그를 저장하면 VPN이 나와 내 활동을 연결해 내 신원을 식별할 수 있게 됩니다.
프라이버시에 민감한 사용자에게는 심각한 문제입니다. 계속 읽으며 어떤 로그는 허용되고 어떤 로그는 안 되는지 정확히 알아보세요.
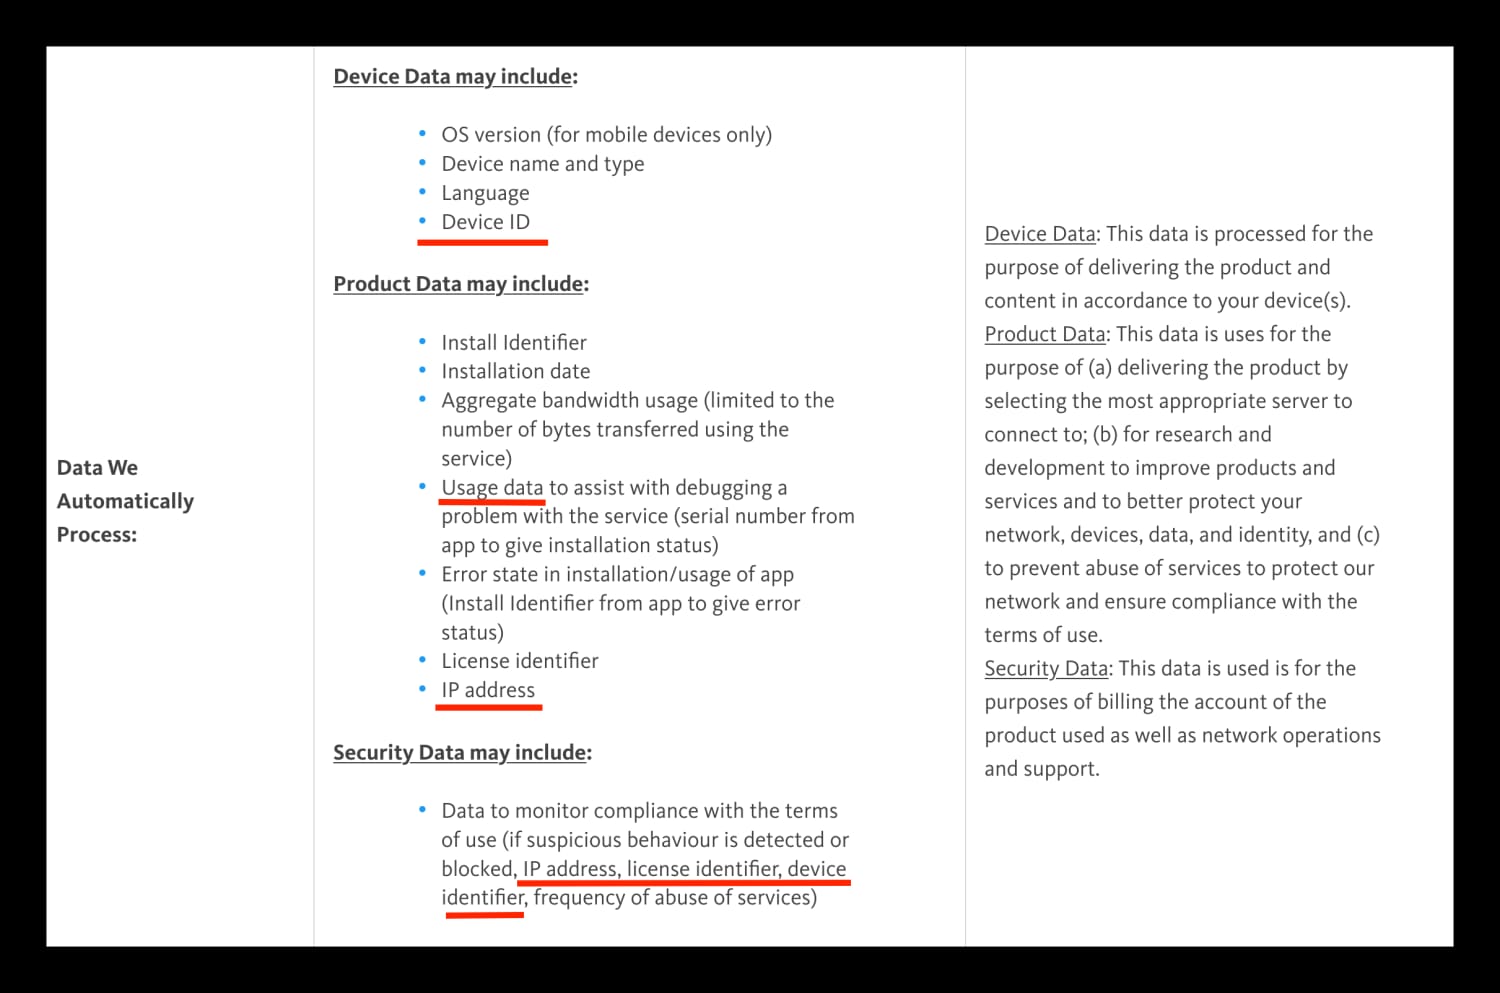
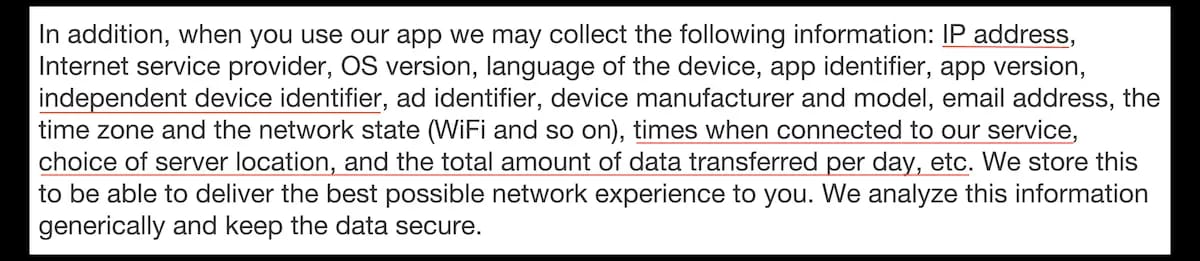
상세 데이터가 “최상의 경험 제공”이나 “고객 서비스 개선”에만 쓰인다는 주장은 넘쳐납니다.
하지만 이런 서비스들을 수년간 테스트한 저는 압니다. 위 Avira Phantom VPN 개인정보 처리방침에 나온 수준의 상세 데이터는 성능 좋은 VPN 네트워크를 운영하는 데 전혀 필요 없습니다. 제가 테스트한 가장 빠른 VPN 중 일부는 데이터를 가장 적게 수집하는 곳들이기도 합니다.
한 업체만의 이야기가 아닙니다. 신뢰받는 보안 브랜드 중에도 예상보다 많은 연결 데이터를 보유한 곳이 수두룩합니다. 예를 들어 F-Secure의 FREEDOME VPN은 방문 웹사이트는 기록하지 않지만, 식별 가능한 연결 데이터는 보관합니다. 출발지 IP 주소, 기기 ID, 연결 타임스탬프, 세션 길이, 전송 데이터 양입니다. IP 주소와 기기 ID가 포함된 프로비저닝 로그는 꼬박 1년 동안 보관됩니다.
이게 중요한 이유는, 존재하는 로그는 무엇이든 넘겨지거나 압수될 수 있기 때문입니다. 2019년 1월 핀란드 국가수사국은 독일 경찰의 요청으로 FREEDOME의 연결 로그를 압수했습니다.
이후 법원이 로그 파기를 명령했지만, 교훈은 단순합니다. VPN은 애초에 보관하기로 한 데이터만 넘겨줄 수 있다는 것입니다.
3. 집계 로그
가장 인기 있는 VPN 중 일부가 집계 로그를 수집합니다. 익명 처리돼 특정 사용자와 연결할 수 없다고 하는 정보를 모으는 것입니다.
VPN은 방문 사이트, 사용 대역폭, 연결 시각을 수집한 뒤 식별 요소를 제거하고 더 큰 데이터베이스에 추가할 수 있습니다.
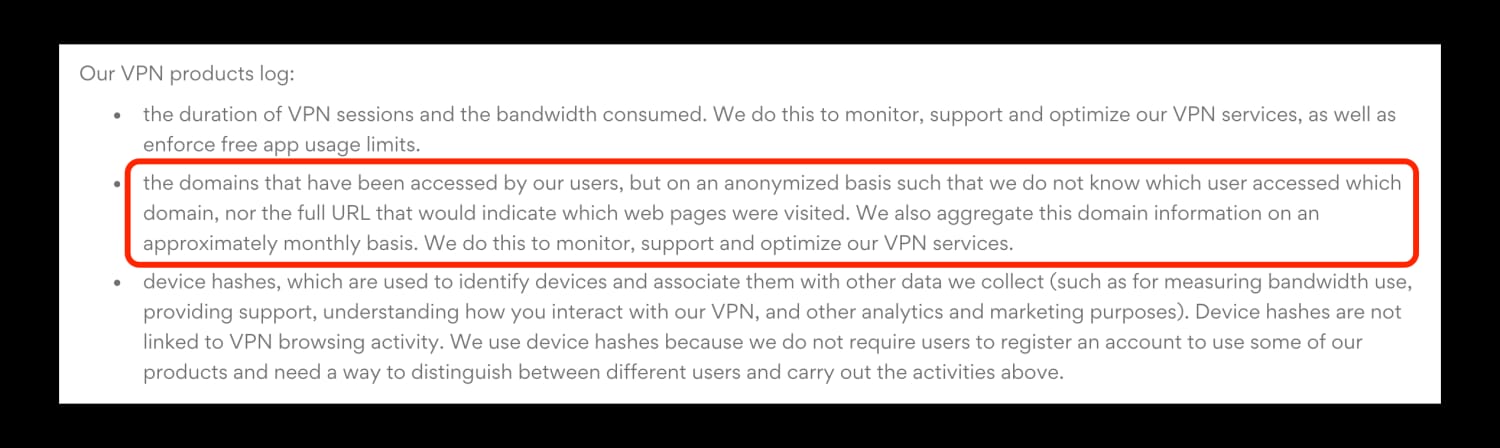
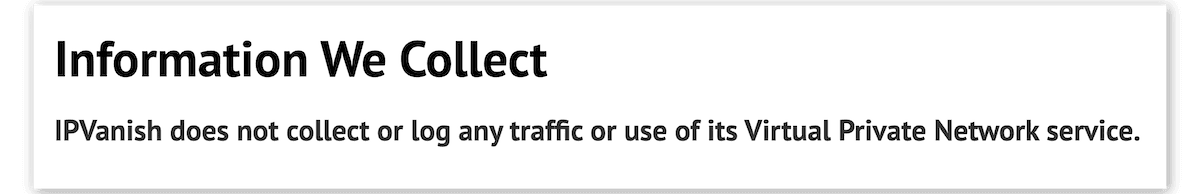
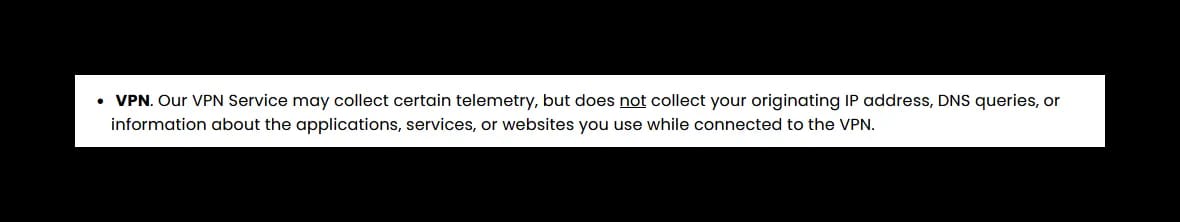
일부 VPN은 실제로는 집계 로그를 보관하면서 로그를 보관하지 않는다고 주장하니 주의하세요. 위 Hotspot Shield의 개인정보 처리방침이 무엇을 조심해야 하는지 보여주는 좋은 예입니다.
결국 집계·익명 데이터가 마케팅 팀 주장처럼 만능은 아닙니다.
이런 기록이 허용 가능한지는 정확히 어떤 데이터를 집계하는지, 익명화가 얼마나 강력한지에 달려 있습니다. VPN 서비스가 익명화를 제대로 하고 있다고 믿는 수밖에 없습니다.
그렇게 믿고 맡기기가 찜찜하다면, 진정한 노로그 VPN 서비스를 고르는 편이 낫습니다.
노로그 VPN이란?
진정한 노로그 VPN 서비스는 개인 식별에 쓰일 수 있는 어떤 활동·연결 데이터도 수집하거나 저장하지 않습니다. 무엇보다 VPN 터널을 통해 전송된 정보를 어떤 경우에도 보관하지 않습니다.
덕분에 어떤 사용자도 네트워크상의 특정 활동이나 연결과 엮이지 않습니다. 모든 사용자는 비공개이고 익명이며, VPN 업체조차 누가 누군지 알 수 없습니다.
대부분의 노로그 VPN이 보유하는 유일한 식별 정보는 이메일 주소(계정 등록용)와 결제 정보(환불을 원할 경우)입니다. 더 나아가 그보다도 적게 수집하는 곳도 있습니다.
참고: 몇몇 서비스는 신원 정보를 아예 받지 않습니다. Mullvad는 이메일 대신 무작위 계정 번호를 배정하고 현금 결제를 받습니다. ExpressVPN 같은 곳은 신원이 드러나는 결제 과정을 피하도록 암호화폐 결제를 허용합니다.
진정한 노로그 VPN은 활동·연결 데이터를 당국이나 제3자에 넘길 수 없습니다. 이유는 단순합니다. 애초에 없는 데이터이기 때문입니다.
강력한 로그 정책이 안전하지 않은 VPN 관할권의 위험을 상쇄하는 방식이 이렇습니다. 다만 아래에서 설명하듯, 그 위험을 완전히 없애주지는 않습니다.
“노로그”가 데이터를 전혀 보관하지 않는다는 뜻은 아니라는 점도 알아두세요. 강력한 네트워크를 유지하거나 기기 제한을 집행하면서 진정한 “제로 로그”를 구현하기란 사실상 불가능합니다.
대부분의 노로그 VPN은 집계 서버 부하(서버당 사용자 수나 대역폭) 같은 아주 기본적인 데이터를 보관합니다. 식별 정보는 전혀 없고, 여전히 노로그 VPN으로 분류됩니다.
가장 강력한 업체들은 RAM 전용 서버를 운영하고 독립 감사를 공개해 이를 뒷받침합니다.
전문가 팁: 개인정보를 믿고 맡길 수 있는 VPN을 찾는다면, 제3자 검증을 거치고 실제 사례로 입증된 노로그 VPN을 모아 둔 추천 목록을 확인해 보세요.